 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
Kémmodul a Ledgerben: tulajdonost váltott a malajziai viszonteladó
Kémmodult találtak egy Malajziában vett Ledgerben, a hivatalos viszonteladó pedig idén tulajdonost váltott. Mit tudunk eddig, és mit tegyél most?
Röviden
3 másodpercben
- A Ledger október 9-én a CryptoBilis eladásainak felfüggesztését kérte, miután egy on-chain becslés szerint a boltnál vett eszközökhöz köthető tárcákból több mint 86 millió dollár tűnt el.
- Egy Malajziából származó Ledgerben a Mt. Gox volt vezetője szerint LTE-modem és eSIM bújt a kijelző alatt, a készülék mégis átment a gyári ellenőrzésen.
- Egy volt társalapító szerint a boltot márciusban eladták, a cégadatok szerint augusztus óta egy Kínában bejelentett magánszemély a tulajdonosa.
- A hivatalos viszonteladói státusz csak azt igazolja, hogy a gyártó valamikor megbízott a bolt akkori vezetőiben, ezért hardvertárcát a gyártótól érdemes venni.
A Ledger szerint nem a saját rendszerét törték fel
A jelek szerint nem a Ledgert törték fel, hanem egy értékesítési csatornán keresztül kerülhettek a vevőkhöz módosított készülékek. A Ledger október 9-én közölte, hogy nincs jele annak, hogy a saját infrastruktúráját, rendszereit vagy szolgáltatásait feltörték volna, és az eddigi információk szerint a kiürített tárcák a CryptoBilis nevű délkelet-ázsiai viszonteladón keresztül eladott eszközökhöz köthetők.
A CryptoBilis Malajziában, Indonéziában és a Fülöp-szigeteken volt a gyártó hivatalos viszonteladója, a Ledger most minden eladás és szállítás felfüggesztését kérte tőle.
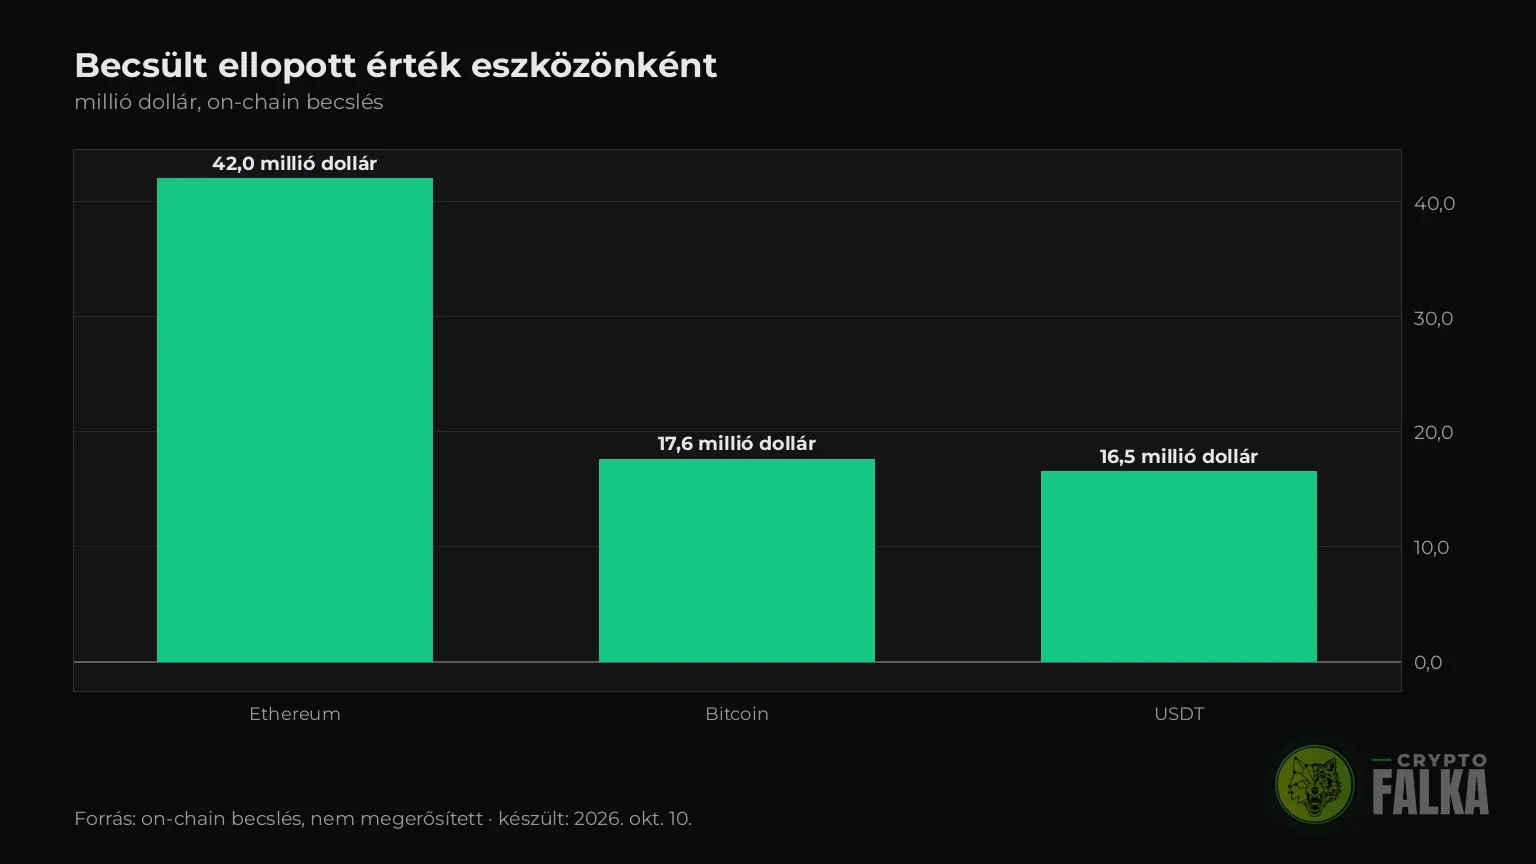
A kár nagyságát egyelőre csak becslések mutatják. Egy on-chain nyomozó több mint 86 millió dollárt számolt össze a Bitcoin, az Ethereum és a Tron hálózatán, egy másik kutató korábban 72 milliónál tartott, a Ledger egyik számot sem erősítette meg. A Tether a lopáshoz köthető címeken zárolt USDT-t, a Bitcoint és az Ethert viszont nem lehet így befagyasztani. Magáról a vizsgálatról a korábbi hírünkben írtunk, ez a cikk a háttérről szól.
Mit rejtett a malajziai Ledger a kijelző alatt?
Október 8-án Mark Karpelès, a Mt. Gox egykori vezetője fotókat tett közzé egy Malajziából származó Ledgerről. A bejegyzése szerint a fólia hibátlan volt, a kijelző alatti párna helyén viszont egy második áramköri lap ült: LTE-modul adat-eSIM-mel, mikrokontroller és egy vezetékkel rákötött antenna. Független szakértő ezt még nem vizsgálta meg.
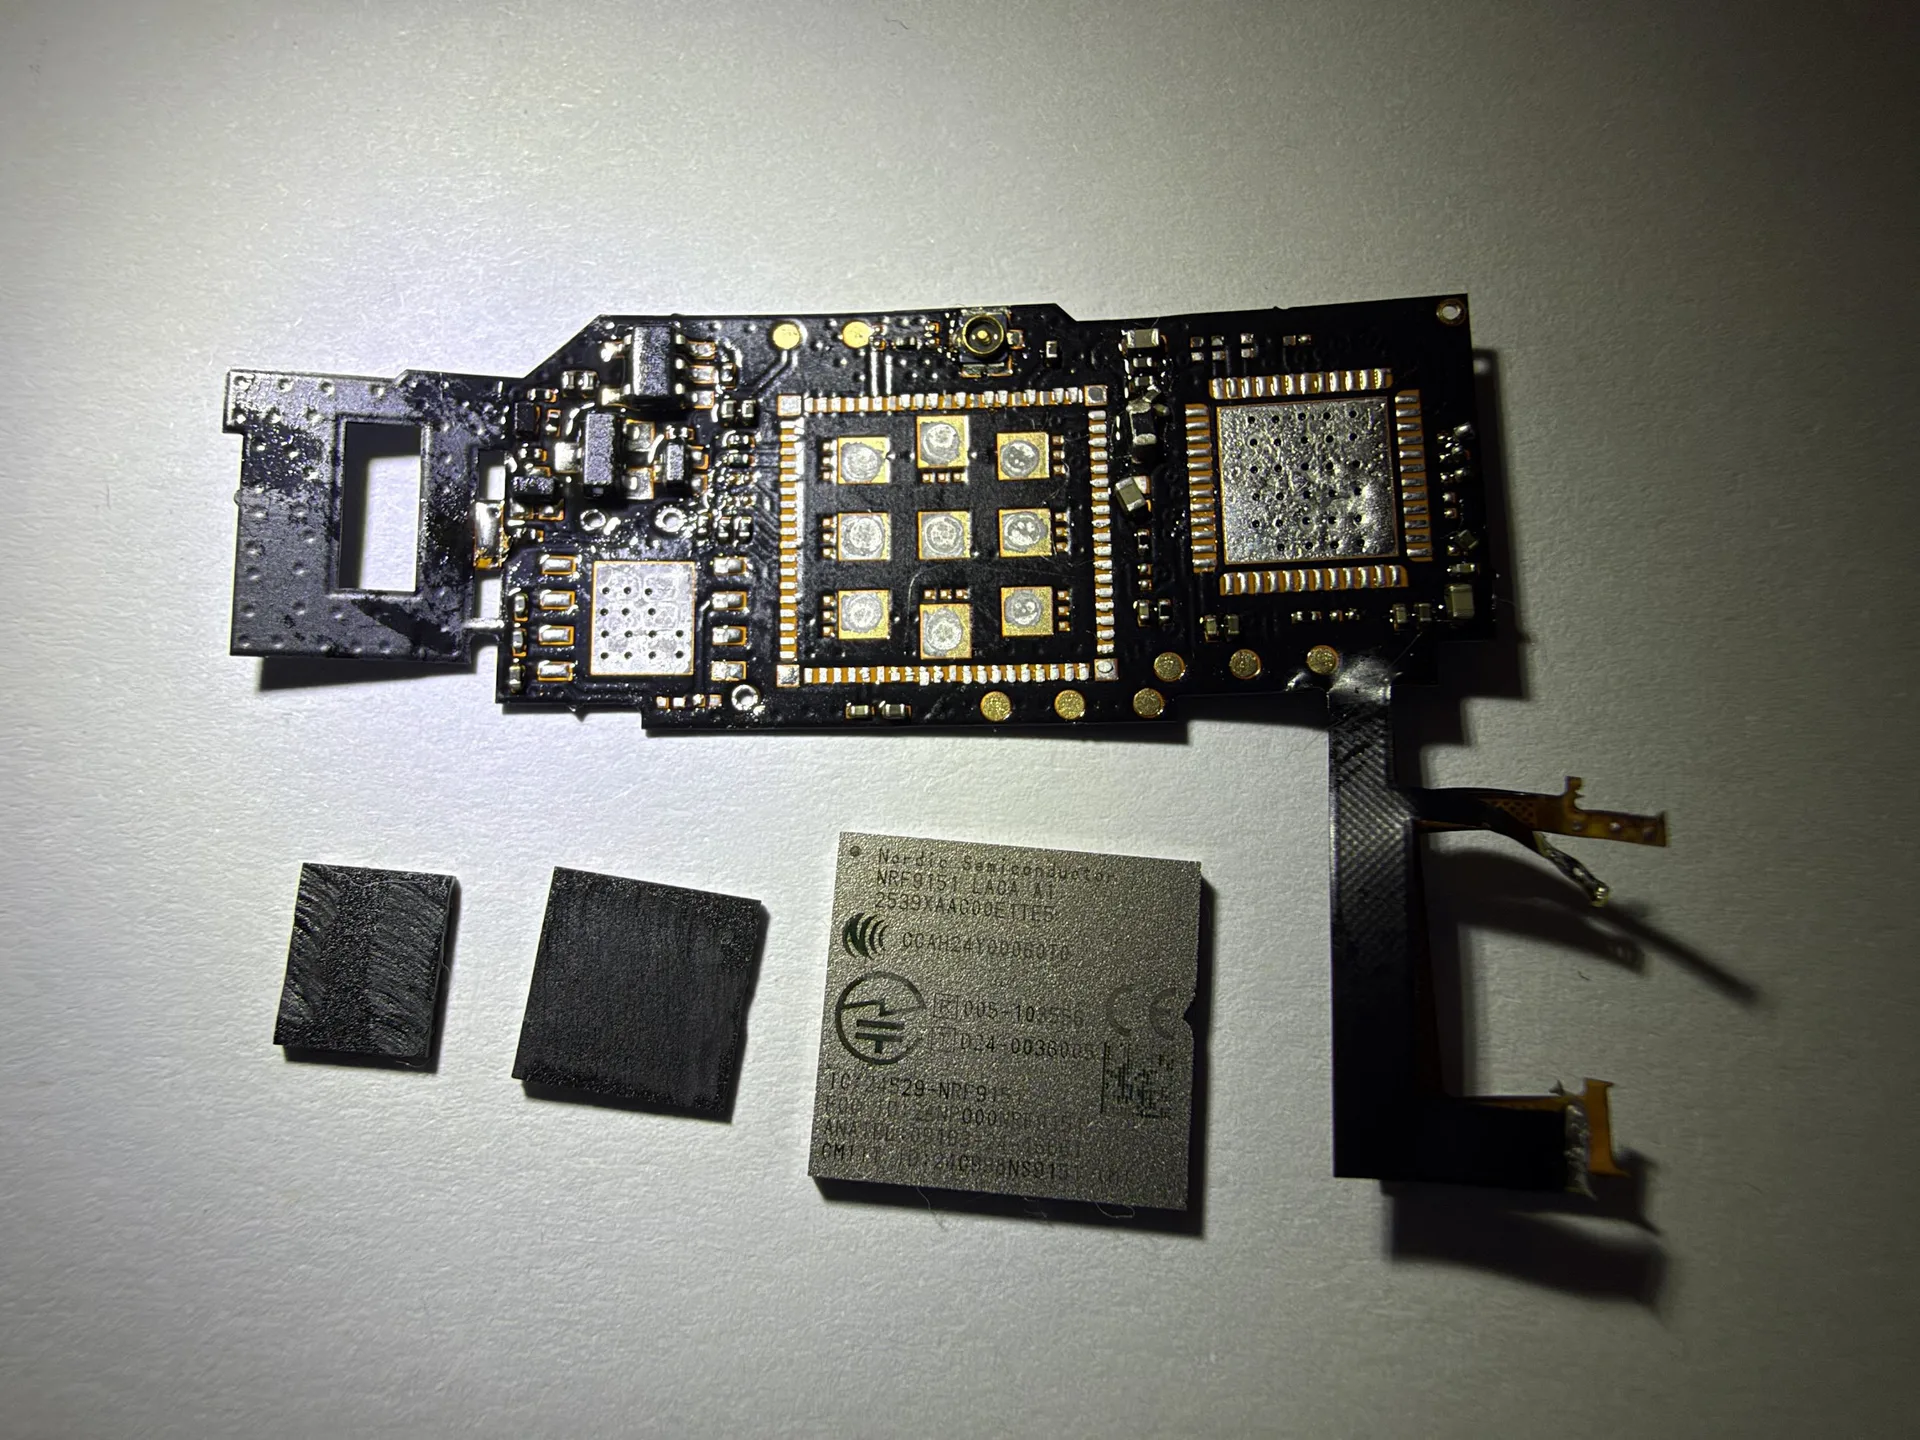
Az eddigi elemzések szerint egy ilyen modul a kijelzőre menő adatot olvassa: amikor a tárca beállításakor megjelenik a 24 szavas helyreállítási kifejezés, a szavakat mobilhálózaton továbbküldi. A gyári eredetiség-ellenőrzés (Genuine Check) ezt nem szűri ki, mert a biztonsági chip valódi, és a Ledger saját leírása is elismeri, hogy az ellenőrzés nem jelez minden fizikai módosítást. A fotók megjelenését követő reggelen indultak a nagy összegű utalások. Hogy a kettő összefügg, azt eddig senki nem bizonyította.
Ki áll most a hivatalos viszonteladó mögött?
A CryptoBilis egyik volt társalapítója megerősítette, hogy a céget 2026 márciusában eladták, az alapítók pedig kiléptek minden operatív és vezetői szerepből, így rálátásuk sincs a mai működésre. A cégadatok szerint augusztus 3. óta egy Kína Heilongjiang tartományában bejelentett magánszemélyé a cég 100 százaléka. Hogy miért tér el a két dátum, arra a források még nem adtak magyarázatot.
A bolt közben ugyanazzal a névvel és ugyanazzal a hivatalos viszonteladói státusszal működött tovább, és nyilvánosan nem derült ki, hogy a Ledger tudott-e a tulajdonosváltásról. Ugyanakkor senki nem bizonyította, hogy az új tulajdonosnak köze van a módosított eszközökhöz, és a Ledger sem vádolta meg a CryptoBilist. Elvben az ellátási láncban más is hozzányúlhatott a készülékekhez.
Mit tegyél, ha nem a gyártótól vetted a tárcádat?
Ha az elmúlt 90 napban a CryptoBilistől vettél Ledgert, a gyártó kérése szerint ne állítsd be. Ha már használod, mozgasd át a kriptót egy megbízható forrásból vett új eszközre, új helyreállítási kifejezéssel. Régebbi vásárlásra a Ledger egyelőre nem adott külön utasítást, óvatosságból ott is érdemes átvizsgálni a készüléket. Mindenki más ezzel a négy szokással csökkentheti a kockázatot:
- Hardvertárcát a gyártó webshopjából vegyél, ne piactérről és ne használtan.
- A tárca mindig maga generáljon új helyreállítási kifejezést. Ha előre kitöltött seed-lapot találsz a dobozban, az csalás.
- A Genuine Check hasznos, de nem elég. A Ledger útmutatója szerint a készüléket ki is nyithatod és átvizsgálhatod, a nyitáskor okozott sérülésre viszont nem jár garancia.
- A szavakat soha ne gépeld be telefonba vagy számítógépbe, és ne fotózd le őket.
Hogy melyik modell mire jó, a hardveres kriptotárcákról szóló összefoglalónkban nézheted meg. Ha még azt mérlegeled, kell-e egyáltalán külön tárca, a Ledger, Trezor vagy tőzsdei fiók kérdést is körüljártuk.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
Ha beigazolódik, hogy a tárcákat módosított készülékek ürítették ki, ez nem kódhiba, hanem ellátási lánc elleni támadás: a gyenge pont a doboz útja a gyárból a vevőig. A hivatalos viszonteladói státusz azt igazolja, hogy a gyártó valamikor megbízott a bolt akkori vezetőiben. Arról nem mond semmit, ki irányítja a boltot ma, ezért a rendszer csak akkor véd, ha a gyártó a tulajdonosváltást is figyeli.
Szerintünk a hardvertárca továbbra is a legbiztonságosabb módja annak, hogy a saját kulcsaidat tartsd, de csak akkor, ha a beszerzés is az. A gyártói webshopból rendelni ma sem bonyolultabb, így nincs ok kerülőútra. A Ledgertől pedig joggal várható, hogy szigorúbban kövesse, kik árulják a termékeit a nevében, és nyilvánosan számoljon be a vizsgálat eredményéről.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
Olyan bolt, amelyet a gyártó felvett a saját listájára, és engedélyezte, hogy a termékeit eredetiként árulja. A státusz a felvételkori bizalmat tükrözi, egy későbbi tulajdonosváltást nem feltétlenül.
A Ledger Live alkalmazás kriptográfiai ellenőrzése, amely azt igazolja, hogy a készülék biztonsági chipje és szoftvere eredeti. Egy beépített plusz áramkört és más fizikai módosítást nem minden esetben szűr ki.
A tárca által generált 12 vagy 24 szó, amelyből az összes kulcs, így a teljes egyenleg visszaállítható. Aki ismeri, a készülék nélkül is hozzáfér a kriptódhoz.
Olyan támadás, amely nem a terméket vagy a gyártót töri fel, hanem a gyár és a vásárló közötti utat, például egy viszonteladónál módosított eszközt juttat a vevőhöz. A vevő eredetinek hiszi a terméket, mert hivatalos forrásból vette.
Források
BitPinas: Founder Confirms CryptoBilis Sold Before Ledger Supply Chain Attack
The Block: Ledger investigates wallet drains involving CryptoBilis buyers
Ledger Support: Check hardware integrity
Kapcsolódó hírek
További híreink
 A Ledger biztonsági okból az eladások leállítását kérte viszonteladójától. A 90 napon belül vett eszközök használatára külön figyelmeztetést adott ki.
Tárca
A Ledger tárcagyártó kriptóveszteségeket vizsgál viszonteladójánál
 A francia hatóságok 223 embert fogtak el kriptóhoz kötődő erőszakos ügyekben. A támadások mögött kiszivárgott személyes és pénzügyi adatok állhatnak.
Blokklánc
Franciaországban 90 kriptós támadást jegyeztek fel hét hónap alatt
 A Bitcoin 80 350 dollárig esett, a rövid távú tulajdonosok 55 600 bitcoint küldtek veszteségben tőzsdékre október 8-án, de nem biztos, hogy mindet eladták.
Bitcoin
A Bitcoin esése 1,1 milliárd dolláros likvidálást hozott
 A Strategy Michael Saylor tőzsdei cége, amely 2020 óta Bitcoint halmoz. A részvénye (MSTR) mégsem Bitcoin: adósság áll előtte, és jobban ingadozik.
Ismertető
Strategy részvény: mit kapsz valójában, ha Saylor cégét veszed?
 Lefoglalt Bitcoin és BNB mozdult meg az amerikai kormány tárcáiból, miközben nem tudni, készül-e eladásra a hatóság.
Bitcoin
Az amerikai kormány 103 millió dollárnyi kriptót mozgatott