 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
A StarkWare kvantumrezisztens Bitcoin-tranzakciót tesztelt
A StarkWare tranzakcióját a Bitcoin fő hálózatán megerősítették, protokollmódosítás nélkül. Az előállítása órákig tartott és 150–200 dollárba került.
Röviden
3 másodpercben
- A teszt során 10 000 satoshis kimenetet költöttek el protokollmódosítás nélkül, kvantumrezisztens védelemmel.
- A QSB hash-alapú egyszeri aláírást köt egy konkrét tranzakcióhoz, így akadályozná a hamisítást.
- Az előállítás órákig tartott, és a StarkWare becslése alapján 150–200 dollárba került.
- A QSB csak egyedi tranzakciókra használható; a fejlesztők közben a BIP-360 soft forkot mérlegelik.
A 10 000 satoshis kimenetet a 964 199-es blokkban költötték el
Avihu Levy, a StarkWare kutatója szerdán hajtotta végre a kvantumrezisztens Bitcoin-tranzakciót a Bitcoin (79 369 dollár) fő hálózatán. A 10 000 satoshis kimenetet a MARA Pool által kibányászott 964 199-es blokkban költötték el.
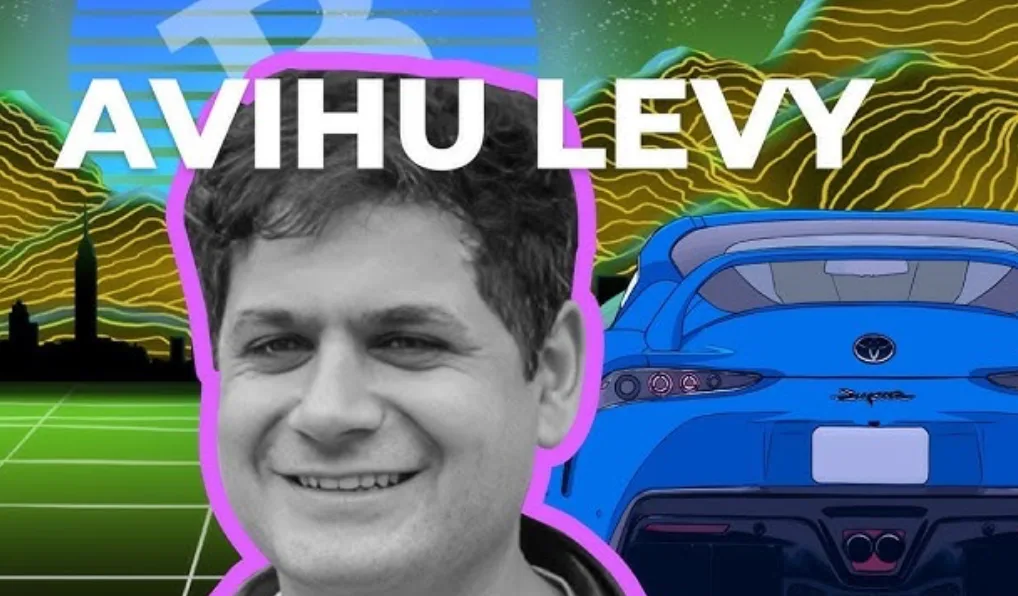
A StarkWare az első ilyen tranzakcióként írta le a tesztet. Levy áprilisban még elméleti javaslatként mutatta be a QSB-t, a hálózati végrehajtás viszont már azt igazolta, hogy a Bitcoin meglévő konszenzusszabályai képesek elfogadni ezt a költési módot.
Hogyan működik a kvantumrezisztens Bitcoin-tranzakció mögött álló QSB módszer?
A Quantum Safe Bitcoin, röviden QSB, hash-alapú, egyszer használatos aláírást kapcsol össze számítási keresésekkel. Az engedélyezést az adott tranzakcióhoz rögzíti, ezért más tranzakció hitelesítésére nem lehetne felhasználni ugyanazt az aláírást.
A módszert arra tervezték, hogy akkor is megakadályozza a hamisítást, ha egy kvantumszámítógép feltöri a Bitcoin elliptikus görbéken alapuló kriptográfiáját. A Google kutatói márciusban úgy becsülték, hogy egy kellően fejlett gép a nyilvános kulcs megjelenése után elméletileg 9–12 perc alatt származtathatná a privát kulcsot, majd lecserélhetné a függőben lévő tranzakciót.
Az órákig tartó előállítás 150–200 dolláros költséggel járt
A StarkWare a végrehajtott teszt számítási költségét 150–200 dollárra becsülte, az előállítás pedig órákon át tartott. Levy ezért eleve végső védelmi lehetőségként mutatta be a QSB-t, nem mindennapi tranzakciókhoz szánt megoldásként.
A Bitcoin Core alapértelmezett továbbítási szabályai nem szabványosként kezelik az ilyen tranzakciókat, így a hétköznapi csomópontok a megerősítés előtt nem terjesztették volna. A StarkWare ezért közvetlenül a MARA Slipstream szolgáltatásán keresztül küldte el a tranzakciót a bányásznak.
Az egyedi védelem nem helyettesíti a hálózati szintű soft forkot
A QSB egy-egy költést véd, de nem cseréli le a Bitcoin teljes hálózatán használt kriptográfiát. Eli Ben-Sasson, a StarkWare vezérigazgatója úgy fogalmazott: „Soft forknak kell történnie, és hiszem, hogy meg is fog.” A QSB addig biztonsági tartalékként szolgálhat.
A fejlesztők külön vizsgálják a BIP-360 javaslatot. A tervezett soft fork bevezetné a Pay-to-Merkle-Root kimenettípust, és eltávolítaná a Taproot kvantumtámadásokkal szemben sérülékeny, kulcsalapú költési útvonalát. Ez már hálózati szinten változtatná meg az elérhető védelmet.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A StarkWare tesztje hasznos technikai bizonyíték: a Bitcoin jelenlegi szabályai mellett is létrehozható olyan egyedi költés, amely egy későbbi kvantumtámadás ellen is védelmet adhat. Ez különösen azért érdekes, mert nem egy távoli elméleti javaslat maradt, hanem a fő hálózaton megerősített tranzakcióvá vált.
Ugyanakkor a QSB jelenleg vészmegoldás, nem a Bitcoin kvantumbiztonságának kész válasza. Az órákig tartó számítás, a költség és a bányászhoz vezető közvetlen beküldés mind azt mutatja, hogy a széles körű védelemhez hálózati szintű változtatásra lesz szükség. Mi ezt a tesztet jó hírnek tartjuk: a Bitcoin fejlesztői előtt már van egy működő példa arra, hogyan lehet áthidalni egy esetleges átmeneti védelmi időszakot.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
A Quantum Safe Bitcoin (QSB) egy olyan kísérleti módszer, amely hash-alapú egyszeri aláírással hitelesít egy konkrét Bitcoin-tranzakciót. Célja, hogy az aláírás akkor se legyen hamisítható, ha a ma használt, elliptikus görbéken alapuló kriptográfiát egy kvantumszámítógép feltörné.
Olyan digitális aláírási eljárásról van szó, amely kriptográfiai hashekre épül, és egy aláírást csak egyszer szabad használni. Az egyszeri használat korlátozza a módszer rugalmasságát, cserébe ellenállóbb lehet bizonyos kvantumszámítógépes támadásokkal szemben.
A soft fork a Bitcoin szabályainak visszafelé kompatibilis módosítása: az új szabályokat követő csomópontok szigorúbb feltételeket alkalmaznak, miközben a régebbi szoftverek jellemzően tovább tudnak működni. A változtatás hálózati elfogadásához a résztvevők, különösen a bányászok és csomópontüzemeltetők együttműködése szükséges.
A BIP-360 egy javasolt Bitcoin-fejlesztési terv, amely a Pay-to-Merkle-Root kimenettípust vezetné be. Ez a konstrukció Merkle-fával szervezett költési feltételeket használhat, és a javaslat célja a Taproot kulcsalapú költési útvonalának kiváltása.
Források
The Block: First quantum-resistant Bitcoin transaction successfully executed, StarkWare says
Cointelegraph: StarkWare tests quantum-resistant Bitcoin transaction on mainnet
Decrypt: Gold Hits Three-Month High as Bitcoin Tests $80,000
Kapcsolódó hírek
További híreink
 A Ledger a CryptoBilis viszonteladótól származó eszközben talált illetéktelen implantátumot. A becsült kriptókár meghaladhatja a 86 millió dollárt.
Tárca
Illetéktelen implantátumot találtak egy Ledger hardvertárcában
 Scott Bessent pénzügyminiszter szerint az USA 1 milliárd dollárnyi, Iránhoz köthető kriptót foglalna le, a vagyont már azonosították és elkülönítik.
Kereskedés
Az USA 1 milliárd dollárnyi iráni kriptovagyont foglalna le
 A Tron teszthálózatán már működik a posztkvantum védelem. Justin Sun szerint szükség esetén a fő hálózaton is bármikor bevezethetik az új megoldást.
Altcoin
A Tron teszthálózatán elindult a posztkvantum kriptográfia
 A Meanwhile 37,5 millió dollárt vont be meglévő befektetőitől. A Bitcoinban működő életbiztosító finanszírozása így már meghaladja a 180 millió dollárt.
Bitcoin
A Meanwhile bitcoinos életbiztosító 37,5 millió dollárt vont be
 A THORChain technikai társalapítója szerint a Tether 1,45 millió stablecoint zárolt, majd órákkal később feloldotta a tiltást, indoklás nélkül.
Blokklánc
A THORChain szerint a Tether 1,45 millió stablecoint zárolt