 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
Olasz vizsgálat indult a Revolut adatszivárgása miatt
A támadók egy feltört kormányzati e-mailről kértek ki érzékeny Revolut-ügyféladatokat. A cég szerint rendszerei és az ügyfélpénzek biztonságban maradtak.
Röviden
3 másodpercben
- A támadók olyan kormányzati e-mailt használhattak, amelynek üzenetei jogilag ajánlott levélnek számítanak.
- Az olasz kiberrendőrség jogosulatlan rendszerhozzáférés és informatikai csalás gyanújával vizsgálja az ügyet.
- A Revolut közölte, hogy rendszerei, adatbázisai és ügyfélpénzei biztonságban maradtak.
- 2026 eleje óta több mint 650 PEC-fiókokkal kapcsolatos visszaélési eset került az ügynökséghez.
A támadók feltört kormányzati e-maillel kértek ki érzékeny Revolut-ügyféladatokat
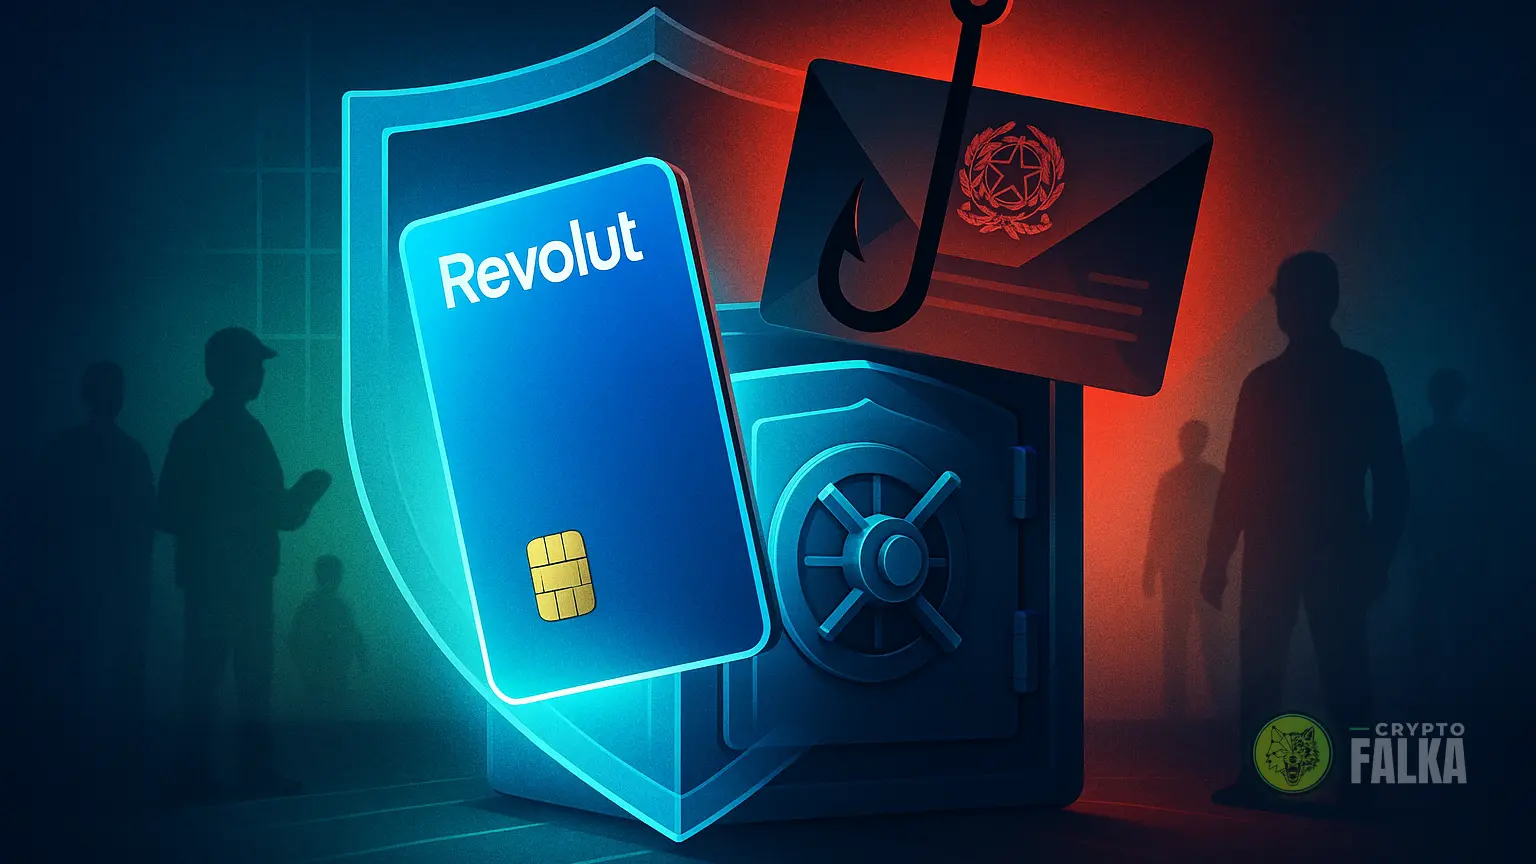
A Revolut adatszivárgásának hátterében az olasz Posta Elettronica Certificata (PEC) rendszeréhez tartozó, feltört kormányzati e-mail-fiók állhatott. A PEC hitelesített levelezési szolgáltatás, amelynek üzenetei ugyanolyan jogi értékkel bírnak, mint az ajánlott levelek.

Egyes olasz sajtóértesülések a Reggio Calabria-i prefektúrához kötötték a fiókot, az intézmény azonban tagadta, hogy adatkérést küldött volna a Revolutnak. A fintechcég a folyamatban lévő nyomozásra és titoktartási kötelezettségeire hivatkozva nem nevezte meg az érintett kormányzati szervet.
Milyen bűncselekmények gyanúját vizsgálja az olasz rendőrség a Revolut adatszivárgása ügyében?
A Polizia Postale, az olasz kiberrendőrség, informatikai rendszerhez való jogosulatlan hozzáférés és informatikai csalás gyanújával vizsgálja az esetet. Az ANSA olasz hírügynökség kedden számolt be a nyomozásról.
A hatóságok azt vizsgálják, hogyan fértek hozzá a támadók a kormányzati e-mail-fiókhoz, és miként használhatták fel azt az ügyféladatok kikérésére.
A Revolut szerint rendszerei és ügyfélpénzei biztonságban maradtak
A Revolut az eset észlelése után értesítette az olasz hatóságokat, és jelezte, hogy szükség esetén segíti a nyomozást. A vállalat szóvivője közölte, hogy a Revolut rendszerei, adatbázisai és az ügyfélpénzek biztonságban maradtak.
A cég a rendőrségi eljárás lezárásáig nem közöl további részleteket arról, melyik olasz állami intézmény e-mail-fiókjával élhettek vissza.
Az olasz kiberbiztonsági ügynökség 2026 eleje óta több mint 650 PEC-visszaélési ügyet kezelt
Az olasz CERT-AGID kiberbiztonsági ügynökség 2026 eleje óta több mint 650 jogosulatlanul használt vagy illegális PEC-fiókhoz kapcsolódó esetet kezelt. Az adat arra utal, hogy a Revolut ügye egy szélesebb körű visszaélési problémához kapcsolódik.
A CERT-AGID 2026 júniusában arra figyelmeztetett, hogy a PEC a kézbesítést hitelesíti, az üzenetek tartalmának biztonságát azonban nem garantálja.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A magyar Revolut-ügyfeleknek ez az olasz eset azt üzeni, hogy a hivatalosnak látszó e-mail-csatorna önmagában nem garancia az adatbiztonságra. A Revolut közlése szerint a rendszerei, adatbázisai és az ügyfélpénzek nem sérültek, de az érzékeny ügyféladatok kikérésére használt feltört PEC-fiók így is komoly bizalmi problémát jelez.
Különösen beszédes, hogy a CERT-AGID 2026 eleje óta több mint 650 visszaéléssel érintett PEC-fiókhoz kapcsolódó ügyet kezelt. Egy olyan rendszerben, ahol az üzenet jogilag ajánlott levélnek számít, a küldő fiókjának védelme legalább akkora súlyú kérdés, mint maga a kézbesítés hitelessége. Az ügyfelek oldaláról ez a személyes adatokkal kapcsolatos gyanús megkeresések fokozott ellenőrzését indokolja, a szolgáltatók számára pedig azt, hogy a hitelesített csatornáról érkező kéréseket se kezeljék automatikusan kockázatmentesként.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
A PEC, vagyis a Posta Elettronica Certificata Olaszország hitelesített e-mail-rendszere. A szolgáltatás igazolja az üzenet feladását és kézbesítését, ezért az e-mail jogi bizonyító ereje az ajánlott levéléhez hasonlítható.
Feltört e-mail-fiókról akkor beszélünk, ha illetéktelen személy hozzáférést szerez hozzá. A támadó így üzeneteket olvashat, küldhet vagy a fiók tulajdonosának nevében kérhet adatokat.
A Polizia Postale az olasz rendőrség kiberbűnözéssel és digitális kommunikációhoz kapcsolódó bűncselekményekkel foglalkozó egysége. Többek között informatikai csalásokat és jogosulatlan rendszerhozzáférési ügyeket vizsgál.
Jogosulatlan rendszerhozzáférésről akkor van szó, ha valaki engedély nélkül lép be egy számítógépes rendszerbe, felhasználói fiókba vagy hálózatba. Ennek pontos jogi megítélése az adott ország szabályaitól és az eset körülményeitől függ.
Források
Decrypt: Revolut Leaks Passports, Bitcoin Transaction Histories to Fake Government Request
Cointelegraph: Italy investigates government email breach linked to Revolut data leak
Decrypt: US Seeks Forfeiture of $61 Million in Crypto Linked to Alleged Iranian Oil Scheme
Kapcsolódó hírek
További híreink
 Az Ethereum Glamsterdam frissítése már fut a Sepolia nevű teszthálózaton. A fejlesztők egy újabb próba után tűzik ki a főhálózati indulás időpontját.
Ethereum
Az Ethereum Glamsterdam nevű frissítése elindult a teszthálózaton
 A szeptember 27-ig tartó héten nettó 23 137 Bitcoin áramlott ki a Binance-ről, ami több mint hároméves heti csúcsot jelent, és felhalmozásra is utalhat.
Bitcoin
Több mint hároméves csúcsra nőtt a Bitcoin kiáramlása a Binance-ről
 A digitális euró az EKB által kiadott digitális készpénz lenne, legkorábban 2029-től. A bankjegyet nem váltaná ki, a végleges szabályokról még vitáznak.
Ismertető
Digitális euró: mi az, mikor jöhet, és mi lesz a készpénzzel?
 Az amerikai pénzügyi hatóság, a FinCEN elvetette a kriptomixeres tervet, mert az gátolhatta a jogszerű tevékenységet, és túlterhelhette az intézményeket.
Kereskedés
Az amerikai pénzügyminisztérium visszavonta a kriptomixeres tervet
 A kínai hálózat több mint 1 milliárd dollárnyi, a Lazarus hackerei által ellopott kriptót mosott tisztára. ZachXBT blokkláncnyomozó beépült közéjük.
Blokklánc
Kínai hálózat több mint 1 milliárd dollárt moshatott a Lazarusnak