 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
Így verték át a hackerek a Binance tárcáját egyetlen tranzakcióval
A hackerek az Ethereum EIP-7702 funkciójával a saját kódjukra kapcsolták a Binance egyik online tárcáját. Ötven előre aláírt engedélyből egy betalált.
Röviden
3 másodpercben
- A Binance nem talált jelet arra, hogy a tárca kulcsa kiszivárgott, a támadó a tőzsde aláíró rendszerét fordíthatta ellene.
- A hivatalos tárca sorszáma folyton nőtt, ezért a támadó 50 engedélyt küldött be egyszerre, és ebből egy betalált.
- A tárca átvétele nagyjából 15 dollárnyi díjba került, utána egy söprő kód órákon át ürítette a tárcát.
- Ugyanilyen engedéllyel magánszemélyek tárcáját is kiüríthetik, ha valaki egy csaló oldalon aláírja.
A privát kulcs nem szivárgott ki, a Binance aláíró rendszere dolgozhatott a támadónak
A Binance 2026. október 29-i feltörésénél a támadónak nem kellett megszereznie a Binance 14 nevű tárca privát kulcsát, pedig ez a tőzsde egyik nagy forgalmú online tárcája az Ethereumon. A tőzsde október 30-i előzetes vizsgálata kulcsszivárgásra nem talált bizonyítékot. A kár nagyságáról, a befagyasztásokról és az ügyfelek pénzéről a Binance feltöréséről szóló fő cikkünkben írtunk, itt azt bontjuk ki, hogyan ment végbe technikailag a rablás.
Egy nagy tőzsde online tárcái (hot wallet) éjjel-nappal maguktól intézik a kiutalásokat. Minden utalást alá kell írni, ezt pedig nem ember végzi, hanem egy gépi aláíró rendszer, amely a tőzsde belső szolgáltatásaitól kapja a kéréseket. Aki ilyen kérést be tud csempészni, annak nincs szüksége a kulcsra, elég, ha a rendszer aláírja helyette, amit kér.
A belépő egy laptop lehetett. A Binance előzetes vizsgálata szerint a támadó egy üzemeltető mérnök feltört gépén át juthatott el egy ilyen belső szolgáltatásig, a TRM Labs blokkláncelemző cég pedig úgy látja, hogy innen tetszés szerinti tranzakciókat íratott alá. Az Ethereumon viszont nem egy utalást kért, hanem egy olyan engedélyt, amely az egész tárcát átadta neki.
Miért kellett a támadónak ötven engedélyt beküldenie egyetlen tranzakcióban?
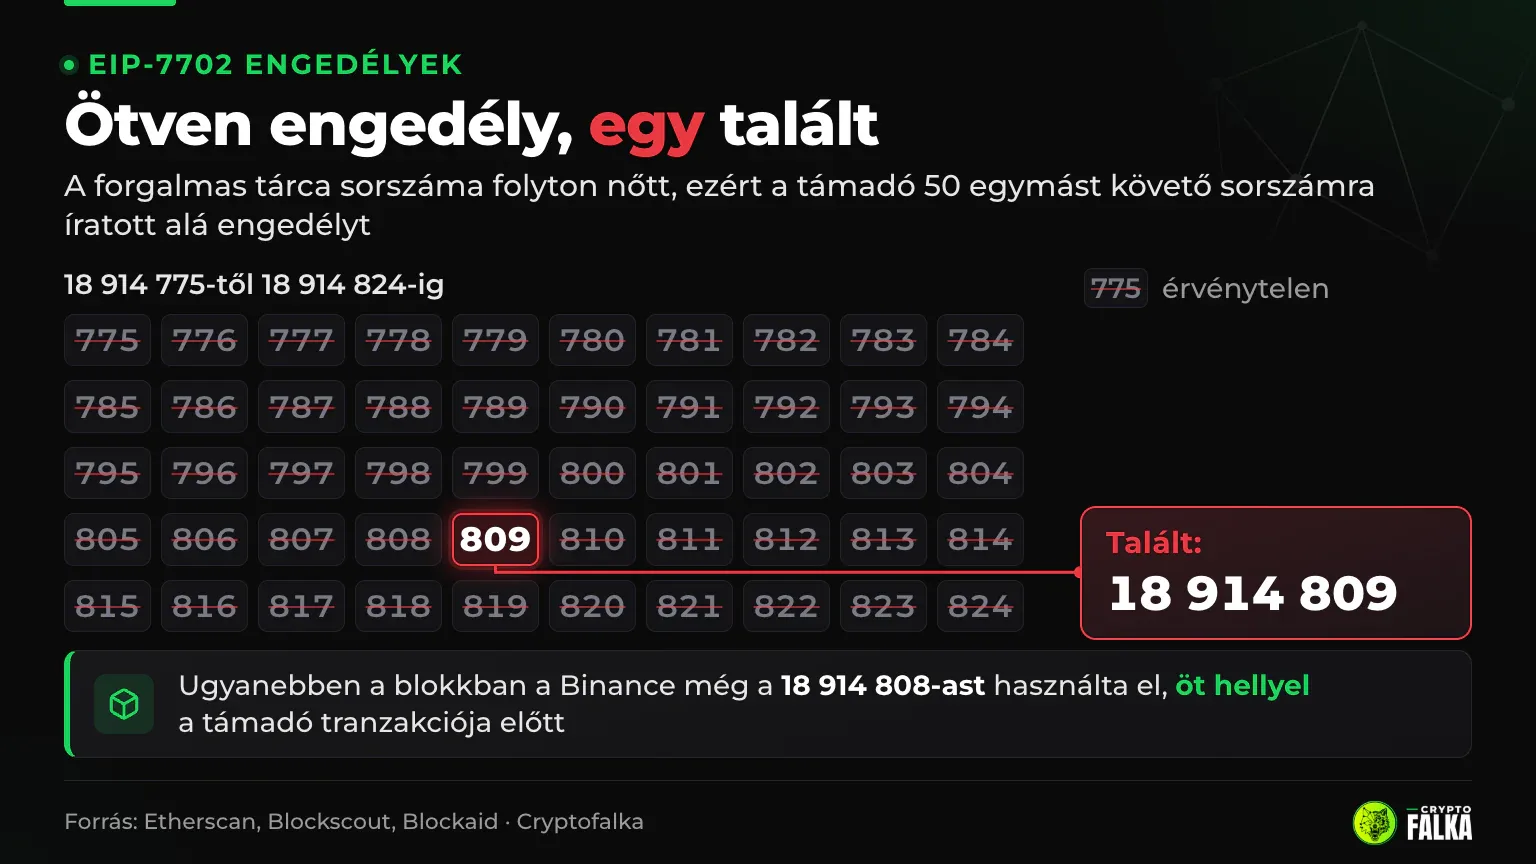
Mert egy ilyen engedély csak egyetlen sorszámra érvényes, és a támadó nem tudhatta előre, melyik lesz az. Az Ethereum (2 235 dollár) hálózatán minden tárca tranzakciói sorban számozódnak (ez a nonce). Az EIP-7702 a 2025 májusi Pectra frissítéssel érkezett, és lehetővé teszi, hogy egy hagyományos tárca egy engedéllyel egy okos szerződés kódját kezdje futtatni (ez a delegálás). Ezt az engedélyt is egy konkrét sorszámra kell aláírni. Ha a tárca addigra továbblépett, az engedély érvénytelen, és a hálózat egyszerűen kihagyja.
Úgy képzeld el, mint egy meghatalmazást, amely csak a csekkfüzet következő lapjára szól. A Binance 14 tárcája közben folyamatosan küldte ki az ügyfelek pénzét, így a sorszáma percről percre nőtt. A támadó ezért 50 egymást követő sorszámra íratott alá engedélyt a Binance rendszerével, aztán mindet egyetlen, 4-es típusú tranzakcióba csomagolta. Ez az EIP-7702-vel érkezett tranzakciótípus, amely egyszerre több aláírt engedélyt is vihet. A támadó október 29-én 21:20:59-kor, magyar idő szerint küldte be.
A 35. betalált. Ugyanabban a blokkban, öt tranzakcióval korábban még a Binance maga elhasznált egy sorszámot (a 18 914 808-ast), így a következő, 18 914 809-es engedély lett érvényes, a többi 49 megbukott. A Blockaid biztonsági cég rövid összegzése szerint ötvenből egy tranzakción múlt minden.
A tárca átvétele nagyjából 15 dollárnyi díjba került (0,0065 ETH), és ezt a támadó saját tárcája fizette, nem a Binance. A díj nagy része borravaló volt. A támadó a hálózat akkori alapdíjának nagyjából huszonötszörösét ajánlotta, valószínűleg azért, hogy a tranzakció még azelőtt blokkba kerüljön, hogy a tárca sorszáma kifusson az ötvenes sávból.
A söprő kód három és fél óráig ürítette a Binance tárcáját
Az érvényes engedéllyel a Binance 14 kódja a támadó egy szerződésére kezdett mutatni, vagyis a tárca onnantól a támadó programját futtatta, a Binance 14 nevében. A támadó aznap magyar idő szerint 14:51-kor két tárcán próbálta ki a fogást, 16:59-kor telepítette a végleges szerződést, 17:20 és 17:30 között pedig egy harmadik tárcán főpróbát tartott.
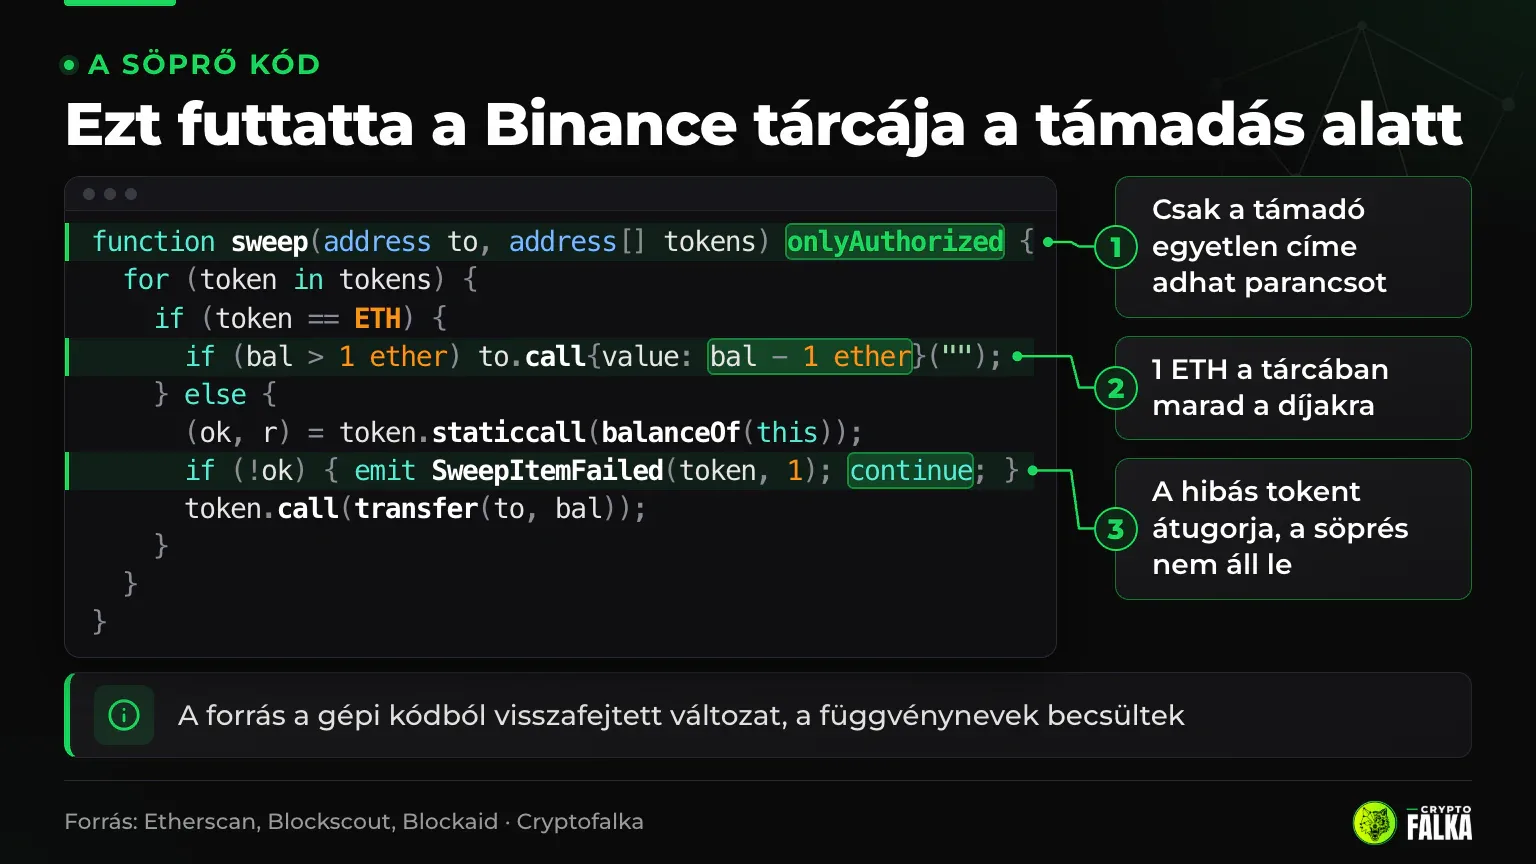
A kód rövid, de a jelek szerint pontosan erre a feladatra írták. A Blockaid elemzése és a kód visszafejtett változata alapján három tulajdonsága tűnik ki.
- Egyetlen gazda. Parancsot csak a támadó kódba beírt címe adhatott, más nem tudta megállítani vagy átvenni.
- 1 ETH a tárcában marad. Az Ether söprésénél a kód mindig hagyott 1 ETH-t, a Blockaid szerint a díjakra.
- A hiba nem állítja meg. Ha egy token nem válaszolt vagy nem engedte az utalást, a kód feljegyezte a hibát és ment tovább, így egyetlen zárolt token sem akasztotta meg a söprést.
21:24:23-kor, 17 blokkal és 3 perc 24 másodperccel az engedély után jött a fő söprés. Egyetlen tranzakció vitte ki a tárcából a 167 464 ETH-t és 63 tokent, köztük 1,615 milliárd USDT-t, és ennek a díja egy dollár alatt maradt.
A kódban egy általános parancstovábbító függvény is volt. A TRM szerint a Binance 14 a tőzsde egy másik, okos szerződéssel működő tárcájának is a végrehajtója volt, így a támadó a tárca nevében onnan is kihúzott 823 millió USDC-t.
Az engedély ezután is érvényben maradt, ezért a tárcába később beérkező pénzt is továbbsöpörte. A TRM hat további söprést számolt, az utolsót október 30-án 00:56-kor, magyar idő szerint. A Binance közben maga is kimentette a tárcában maradt pénzt, és éjjel egy óra körül visszavonta a támadó jogosultságát.
Nem a hackerek üzenete. Az X-en sokan úgy osztják meg, hogy a támadók egy gúnyos mondatot hagytak a kódban („a rablásokat meg lehetne előzni, ha lassabbak lennének a rendszereitek”). Ez nem igaz. A szerződés Etherscanen olvasható forrását egy független elemző mesterséges intelligenciával fejtette vissza a gépi kódból, és a mondatot ő írta a fejlécébe. A megjegyzés nem kerül bele a láncon futó gépi kódba, a támadóktól tehát nem származhat.
Az EIP-7702 aláírás magánszemélyek tárcáját is kiszolgáltathatja a csalóknak
Ugyanaz az engedély, amely a Binance tárcáját átadta, egy hétköznapi tárcánál is így működik. Aki egy csaló oldalon aláírja, annak a tárcája onnantól idegen kódot futtat, amely minden beérkező coint továbbküld, amíg vissza nem vonja.
Ez nem elméleti veszély. A Wintermute árjegyző cég 2025 júniusában azt mérte, hogy az EIP-7702 delegációk több mint 80 százaléka ugyanarra a lemásolt söprő kódra mutatott. Ezek többnyire olyan tárcákat ürítettek, amelyek kulcsa már korábban kiszivárgott, de az adathalászok is ráálltak. A Scam Sniffer biztonsági cég még 2025-ben talált egy áldozatot, aki egyetlen ilyen aláírással közel 150 ezer dollárt vesztett.
Néhány szokás, amivel ez elkerülhető:
- Fiókfrissítést csak a tárcád saját felületén fogadj el. Ha egy weboldal kéri, hogy okosfiókra válts vagy engedélyezz egy delegálást (ettől a tárcád egy külső szerződés kódját futtatná), az gyanús.
- Nézd meg, kire delegálsz. Az aláírási ablak mutatja a szerződés címét, ismeretlen címre ne írj alá.
- A delegáció visszavonható. Egy újabb, a nulla címre szóló engedéllyel a tárca visszaállítható, de ha már söprő kód ül rajta, a megmaradt pénzt érdemes új tárcába menteni.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A Binance feltörése nem az Ethereum és nem a kriptográfia kudarca, hanem a tőzsde automatizálásáé. A Binance rendszere ötven külön engedélyt írt alá, amelyek közül egy is elég volt egy egész tárca átadásához, és a tárca kódjának megváltozása után még órákig ment ki rajta a pénz. Az EIP-7702 nem a hiba volt, hanem az eszköz, amellyel egyetlen aláírásból egy egész tárca irányítása lett.
A tőzsdéktől szerintünk az várható, hogy az aláíró rendszerük ne csak az utalásokat, hanem minden aláírandó üzenetet típus szerint szűrjön, és egy online tárca kódjának megváltozása azonnali leállást váltson ki. A saját tárcát használóknak ugyanez kicsiben érvényes. Egy ismeretlen oldal fiókfrissítési kérése ma ugyanannyiba kerülhet, mint egy kiadott seedphrase.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
A nonce egy tárca tranzakcióinak sorszáma, amely minden elküldött tranzakcióval eggyel nő. Ettől nem lehet ugyanazt a tranzakciót kétszer beküldeni, és ettől dolgozza fel a hálózat a tárca tranzakcióit a helyes sorrendben.
Az EIP-7702 bevezetésével érkezett tranzakciótípus, amely a szokásos adatok mellett tárcatulajdonosok által aláírt delegációs engedélyeket is visz. Bárki beküldheti és kifizetheti a díját, de csak azok a tárcák kapnak új kódot, amelyek tulajdonosa érvényes engedélyt írt alá.
Olyan okos szerződés, amely egy tárcából automatikusan vagy parancsra továbbküld minden coint és tokent egy előre megadott címre. A csalók jellemzően olyan tárcákon használják, amelyek felett átvették az irányítást, hogy a beérkező pénz azonnal továbbmenjen.
Igen, a tárca tulajdonosa egy újabb engedéllyel a nulla címre delegálhat, és ezzel a tárca visszaáll hagyományos tárcává. Ehhez ugyanaz a kulcs vagy aláíró rendszer kell, amely az eredeti engedélyt is aláírta.
Források
Etherscan: Binance 14 EIP-7702 delegation transaction (0xad99264d)
TRM Labs: North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History
Ethereum Improvement Proposals: EIP-7702, Set Code for EOAs
Kapcsolódó hírek
További híreink
 Egy indonéz vevő gyanús áramkört jelzett a hardvertárcájában. A Trezor a CryptoBilisnél március óta vásárlóktól kéri kriptójuk áthelyezését.
Tárca
A Trezor a CryptoBilis vevőit kéri kriptójuk átutalására
 A Polymarket a külső szolgáltatóját ért támadás után átmenetileg leállította a kereskedést. Ügyfelei több ezer dollár eltűnéséről számoltak be.
Blokklánc
Több ezer dollár eltűnését jelezték a Polymarket predikciós piacán
 A Binance hack során mintegy 6,3 milliárd dollárnyi kriptót loptak el. A tőzsde 6,34 milliárd dollárt különített el a kárra, 3 milliárdot már befagyasztottak.
Tőzsde
Meghackelték a Binancet, mintegy 6,3 milliárd dollárt loptak el
 A Bitcoin 81 547 dollárig emelkedett, a Fed által figyelt szeptemberi inflációs mutató pedig a várt 3,6 százalékos éves áremelkedést jelezte.
Bitcoin
A Bitcoin 81 547 dollárig ugrott a vártnál erősebb amerikai GDP után
 Az Utexo november 28-ra tervezi a Tether dollártokenjének indulását a Bitcoinon. A fedezet másik hálózaton maradna, így a működés hidakra is támaszkodna.
Bitcoin
A Tether dollártokenje november 28-án térhet vissza a Bitcoinra