 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
347 ezer feliratkozó kapott adathalász e-mailt a Trezor nevében
A Trezor nevében küldött adathalász levél a tárca biztonsági mentését kérő appra irányított. A linket 2500-an érték el a 20 percen belüli tiltásig.

Röviden
3 másodpercben
- Egy e-mail-platform jogosultsági hibája 138 ügyfélfiókot tett elérhetővé a támadónak.
- A hamis alkalmazás a tárca biztonsági mentését kérte, linkjét 2500-an nyitották meg.
- A támadó hat Brevo-fiókból küldött leveleket, további 43 fiókból pedig névjegyeket exportált.
- A BitBox és a CoinTracking feliratkozói is megtévesztő üzeneteket kaptak a Brevo rendszerén keresztül.
A Brevo belépési hibája 138 ügyfélfiókhoz nyitott hozzáférést
A Trezor nevében küldött adathalász e-mail mögött a Brevo beléptetési rendszerének hibája állt. A támadó létrehozott egy Brevo-fiókot, bekapcsolta az egyszeri bejelentkezést, majd valódi felhasználókat hívott meg a saját szervezetébe. A hozzáférésnek erre a szervezetre kellett volna korlátozódnia, de a hibás jogosultságkezelés 138 ügyfélfiókot tett elérhetővé.
A levelek ezért átmentek a szokásos hitelesítési ellenőrzéseken, és valódi üzenetnek tűntek. A Brevo csütörtöki incidenselemzése a Trezor és a BitBox szerdai figyelmeztetései után azonosította a közös szolgáltatót.
Hogyan veszélyeztette a Trezor nevében küldött adathalász e-mail a feliratkozókat?
A Trezor feliratkozóit egy „Kritikus biztonsági riasztás: STM32 entrópia sebezhetőség” tárgyú levéllel próbálták megtéveszteni. Az üzenetben elhelyezett link olyan alkalmazásra vitt, amely bekérte a felhasználók tárcájának biztonsági mentését.
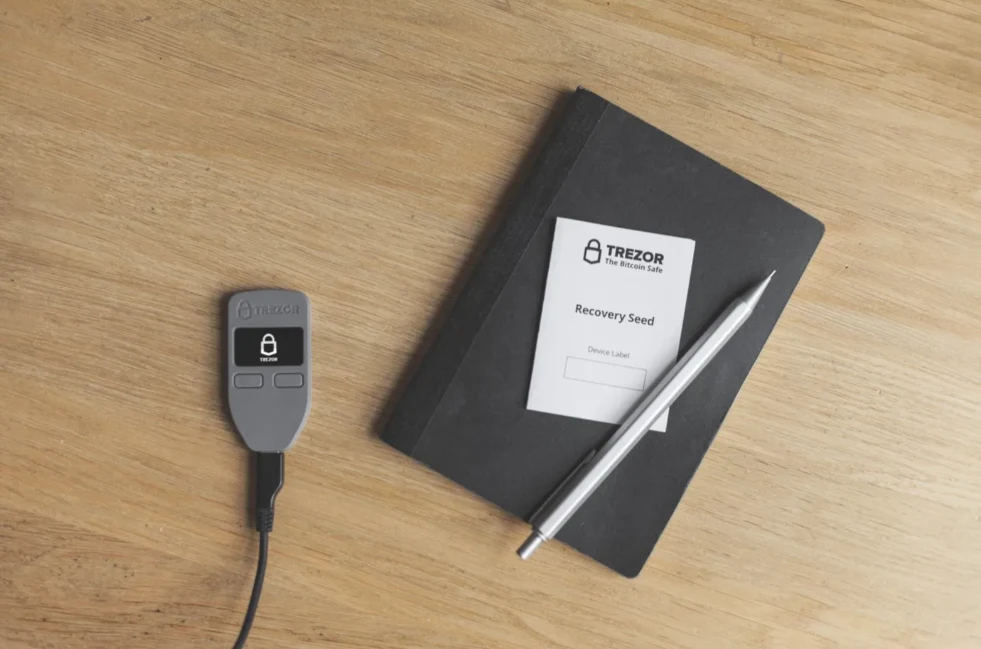
A Trezor 20 percen belül letiltotta a domaint DNS-szinten, addig azonban 2500 ember elérte a linket. Az első levelet 347 000 ügyfélnek küldték ki, akiket a vállalat később tájékoztatott a kockázatról.
A Brevo-fiók kizárólag a hírlevélre önként feliratkozók e-mail-címeit tárolta, más ügyféladatokat nem. A Trezor az érintett címeket úgy kezeli, mint amelyeket a támadó megismerhetett, és későbbi adathalászathoz is felhasználhat.
A támadó hat fiókból küldött leveleket és 43-ból exportált névjegyeket
A Brevo csütörtöki vizsgálata szerint a támadó hat ügyfélfiókból küldött adathalász leveleket, további 43 fiókból pedig névjegyeket exportált. A fennmaradó 93 fiókban nem észleltek érdemi aktivitást.
A szolgáltató nem közölte, hogy ezek a kategóriák átfedésben voltak-e egymással. Így azt sem tisztázta, hogy a levélküldéshez használt fiókokból exportáltak-e névjegyeket.
A BitBox és a CoinTracking fiókjából is megtévesztő levelek mentek ki
A BitBox fiókjából küldött jogosulatlan e-mail feltehetően elérte a hírlevélre és oktatóanyagokra feliratkozók teljes listáját. A Brevo csak e-mail-címeket és nyelvi beállításokat tárolt a BitBox számára.
A BitBox nem talált bizonyítékot vállalati belépési adatok feltörésére, névjegyek letöltésére, pénzveszteségre vagy seedphrase-ek kiszivárgására. A Brevo részletes naplóinak megérkezéséig mégis potenciálisan hozzáférhetőként kezeli a feliratkozói listát.
A CoinTracking Brevo-fiókjából „Adatszivárgási értesítés: frissítse API-kulcsait a lehető leghamarabb” tárgyú üzenetet küldtek. A kriptoportfóliók követésére és adózási kimutatások készítésére szolgáló platform arra kérte a címzetteket, hogy ne nyissák meg a levélben található linkeket.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A magyar Trezor-felhasználóknak ezt az incidenst valós adathalász kockázatként kell kezelniük, mert a levelek valódi hírlevélküldő infrastruktúrán keresztül érkeztek, és ezért hitelesnek tűnhettek. A 347 000 érintett e-mail-cím között lehetnek magyar feliratkozók is, de a Trezor Brevo-fiókjában csak önként megadott hírlevélcímek voltak, más ügyféladatok nem.
A veszélyt az jelenti, hogy egy megtévesztő levél a tárca biztonsági mentését kérte. Ilyen adatot sem alkalmazásnak, sem weboldalnak nem szabad megadni: aki hozzáfér a helyreállításhoz szükséges adatokhoz, a tárca felett is átveheti az irányítást. A Trezor gyors, 20 percen belüli domainletiltása korlátozta a kampányt, de az eset emlékeztet rá, hogy a feladó neve és az e-mail technikai hitelessége önmagában nem bizonyítja, hogy egy link biztonságos.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
Az egyszeri bejelentkezés, angolul single sign-on vagy SSO, olyan megoldás, amely egy központi azonosítással több szolgáltatás vagy szervezet elérését is lehetővé teheti. Biztonságos működéséhez a jogosultságokat pontosan el kell választani, hogy egy felhasználó csak a számára engedélyezett fiókokhoz férjen hozzá.
Jogosultságkezelési hiba akkor fordul elő, amikor egy rendszer nem megfelelően ellenőrzi, ki milyen adathoz vagy fiókhoz férhet hozzá. Emiatt egy felhasználó olyan műveleteket is elvégezhet, amelyekhez elvileg nem lenne engedélye.
Az e-mail-hitelesítés olyan technikai ellenőrzések összessége, amelyek azt vizsgálják, jogosult-e a feladó az adott domain nevében levelet küldeni. Ez csökkenti a hamisított feladók számát, de nem véd meg attól, ha egy támadó egy valódi, engedélyezett küldőfiókot használ.
Az API-kulcs egy azonosító, amellyel egy alkalmazás programozottan hozzáférhet egy másik szolgáltatás funkcióihoz vagy adataihoz. Ha illetéktelen kézbe kerül, a hozzá tartozó jogosultságoktól függően adatlekérést vagy műveletek indítását is lehetővé teheti.
Források
Decrypt: Bitcoin Wallet Maker Trezor Says Hackers Breached Its Email Provider
Cointelegraph: Brevo login flaw enabled phishing email targeting 347K Trezor subscribers
The Block: Trezor says third-party security breach led to phishing emails from legitimate domain
Kapcsolódó hírek
További híreink
 A Conduit pert indított, mert állítása szerint a Tether indoklás nélkül zárolta a 2,76 millió dollárnyi stablecoint, és azóta sem oldotta fel.
Blokklánc
A Conduit beperelte a Tethert 2,76 millió dollár zárolása miatt
 A Solana nyílt forráskódú programja egy tranzakcióban rendezi az eszköz és a fizetés átadását, így az 1–2 napos elszámolás másodpercekre rövidülhet.
Altcoin
A Solana programot indított az intézményi elszámolás gyorsítására
 Az Ethereum Glamsterdam frissítése már fut a Sepolia nevű teszthálózaton. A fejlesztők egy újabb próba után tűzik ki a főhálózati indulás időpontját.
Ethereum
Az Ethereum Glamsterdam nevű frissítése elindult a teszthálózaton
 A szeptember 27-ig tartó héten nettó 23 137 Bitcoin áramlott ki a Binance-ről, ami több mint hároméves heti csúcsot jelent, és felhalmozásra is utalhat.
Bitcoin
Több mint hároméves csúcsra nőtt a Bitcoin kiáramlása a Binance-ről
 A digitális euró az EKB által kiadott digitális készpénz lenne, legkorábban 2029-től. A bankjegyet nem váltaná ki, a végleges szabályokról még vitáznak.
Ismertető
Digitális euró: mi az, mikor jöhet, és mi lesz a készpénzzel?