 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
A Keystone hardvertárcagyártó vevőinek címeihez fértek hozzá támadók
A Keystone arra figyelmeztet, hogy a weboldaláról megszerzett szállítási adatokkal a csalók célzott adathalászattal támadhatják a hardvertárcák vevőit.
Röviden
3 másodpercben
- A hardvertárcákat gyártó Keystone vásárlóinak rendelési adatai is kiszivárogtak, a cég célzott adathalászatra figyelmeztet.
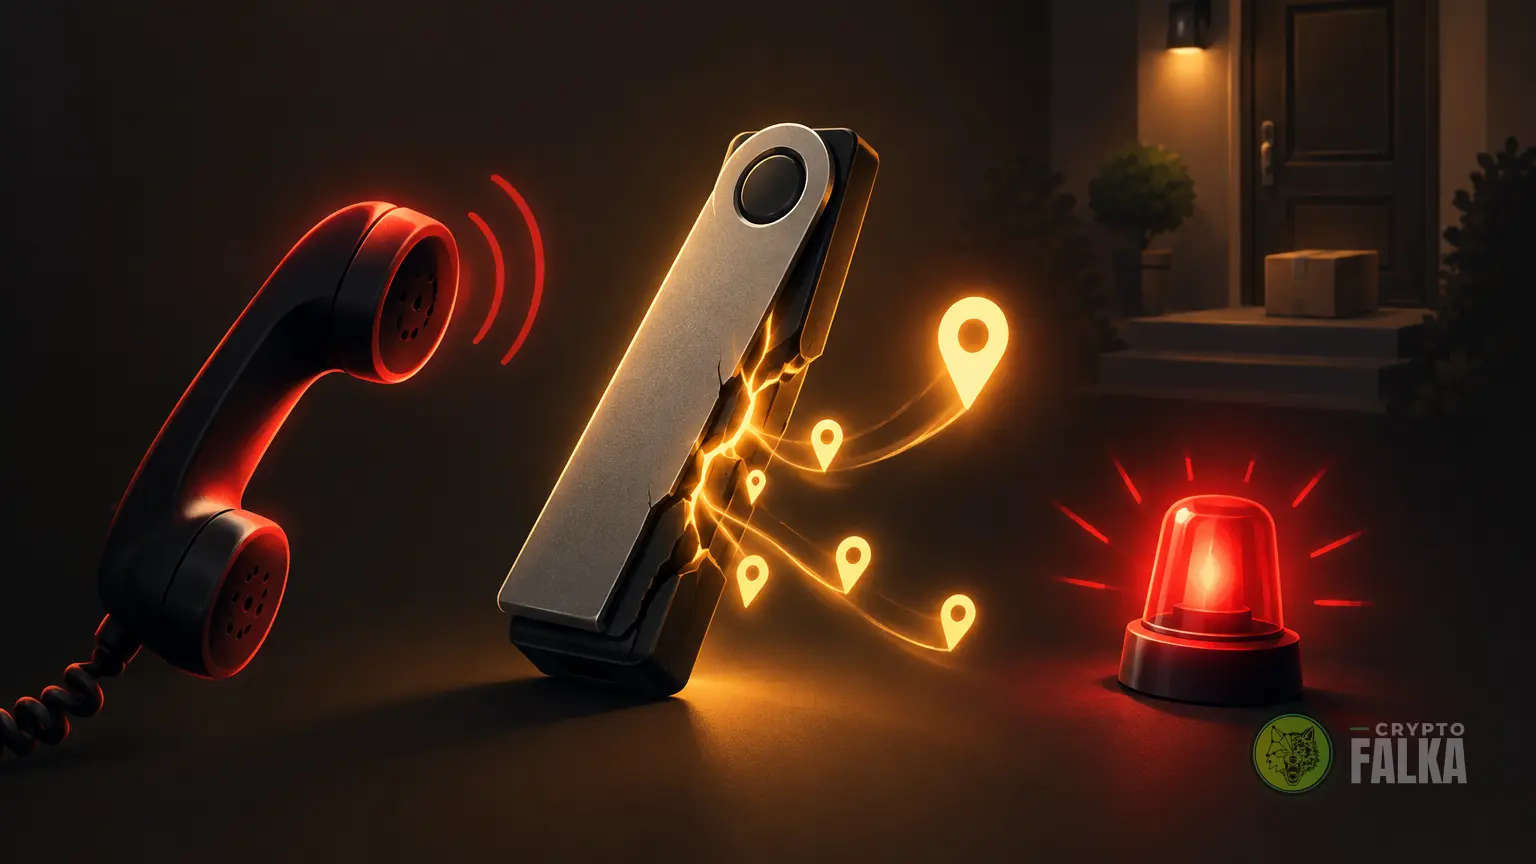
- Egy vásárló a korábbi rendelésével hozta összefüggésbe egy magát hatósági nyomozónak kiadó csaló telefonhívását.
- A szállítási címek kiszivárgása miatt egy biztonsági kutató fizikai támadások és emberrablások lehetőségére is figyelmeztetett.
- Több vásárló két évnél régebben vásárolt, mégis adatszivárgási értesítést kapott a 180 napos törlési ígéret ellenére.
A webáruház rendelési adataihoz jutott hozzá egy illetéktelen harmadik fél
A Keystone pénteken igazolta az adatszivárgást a Shopify webáruházi szolgáltatóval közös ellenőrzés után. A gyártó szombaton számolt be erről, és jelezte, hogy előzőleg gyanús tevékenységet észlelt a weboldalán.
A vállalat tájékoztatása szerint az illetéktelen harmadik fél nevekhez, kapcsolattartási adatokhoz, szállítási címekhez és rendelési részletekhez fért hozzá, köztük a vásárolt termékek adataihoz. A Keystone közölte, hogy letiltotta a hozzáférést, kijavította a sérülékenységet, vizsgálatot indított, és e-mailben értesíti az érintetteket. Elnézést is kért a vásárlóktól.
Hogyan használhatják fel a csalók a Keystone adatszivárgásával megszerzett információkat?
A Keystone arra figyelmeztetett, hogy a megszerzett információkat a támadók célzott adathalászatra használhatják. Egy közösségimédia-felhasználó arról számolt be, hogy egy telefonáló csalás ügyében nyomozó bűnüldöző szerv munkatársának adta ki magát.
A felhasználó a hívó által ismert személyes adatokból arra gyanakodott, hogy az információk egy 2024-es rendeléséből származhatnak. Úgy vélte, a csaló a privát kulcsok állítólagos kiszivárgásáról próbálta volna meggyőzni, majd a kulcsok visszaállításának ürügyével adathalász linket küldött volna neki.
A szállítási címek kiszivárgása fizikai támadások miatt is aggodalmat keltett
Taylor Monahan biztonsági kutató arra hívta fel a figyelmet, hogy a kiszivárgott szállítási címek fizikai támadásoknak és emberrablásoknak is kitehetik a vásárlókat. Az ilyen, wrench attack néven ismert bűncselekményeknél az elkövetők fizikai fenyegetéssel vagy erőszakkal kényszerítik a kriptotulajdonosokat vagyonuk átadására.
A CertiK blokkláncbiztonsági vállalat 2026 első felében világszerte 52 igazolt ilyen támadást rögzített. Ez 33%-os növekedés a 2025 azonos időszakában feljegyzett 39 esethez képest.
A régi vásárlók értesítése kérdéseket vet fel az adatok törléséről
A Keystone 2023-as blogbejegyzésében azt közölte, hogy 180 napra rövidítette az ügyféladatok megőrzési idejét, miután más hardvertárcagyártóknál biztonsági incidensek történtek.
Több vásárló azt jelezte, hogy két évnél régebben vásárolta a készülékét, mégis kapott értesítést az adatszivárgásról. A beszámolók kérdésessé tették, hogy a korábbi rendelési adatokat valóban törölték-e az ígéret szerint.
A Keystone nem közölte az érintett vásárlók számát, és a hír közléséig nem válaszolt a régebbi rendelések adatainak megőrzését firtató sajtómegkeresésre.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A Keystone a vásárlói adatkezelésének ellenőrizhető tisztázásával kezdheti visszaépíteni a bizalmat. Számunkra a régi vásárlók értesítése miatt az is kérdés, hogy a korábban vállalt törlés valóban megtörtént-e. Vásárlóként ezért az eszköz tulajdonságai mellett a rendeléskor átadott adatok későbbi sorsára is érdemes figyelnünk. A vizsgálat akkor ad megnyugtató választ, ha kiderül belőle, mi történt a régi rendelési adatokkal.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
A Keystone kriptovaluták kezelésére szolgáló hardvertárcákat gyártó vállalat.
A célzott adathalászat során a csaló az áldozatról ismert információkkal teszi hitelesebbnek a megtévesztő megkeresést. Egy korábbi vásárlás részleteire hivatkozva például hivatalos ügyfélszolgálatnak adhatja ki magát.
A wrench attack olyan támadás, amelyben az elkövető fizikai fenyegetéssel vagy erőszakkal kényszerít valakit kriptoeszközei átadására. A támadás az eszköz tulajdonosát célozza, nem egy szoftverhibát használ ki.
Igen, a webáruház ügyféladatainak védelme és a hardvertárca kulcskezelése külön biztonsági kérdés. A rendelési adatok kiszivárgása önmagában nem jelenti, hogy a támadó a tárcával kezelt kriptoeszközök felett is rendelkezhet.
Források
The Block: Keystone customers say breach exposed data the hardware wallet maker promised to delete
Cointelegraph: Keystone says website breach exposed hardware wallet buyers’ addresses
Decrypt: Major Banks Find Rogue AI Agents Inside Customer Accounts, And They’re 'Horrified'
Kapcsolódó hírek
További híreink
 Az EKB egyik vezetője szerint a digitális euró csökkentheti a függést, mivel az euróövezeti kártyás fizetések kétharmadát nem európai cégek kezelik.
Blokklánc
Az EKB egyik vezetője a digitális euróval védené Európa önállóságát
 Az izraeli jegybank elutasította Netanjahu javaslatát, hogy az ország blokklánccal és kriptovalutákkal kerülje meg a lehetséges banki szankciókat.
Blokklánc
Netanjahu kriptóval kerülne meg lehetséges banki szankciókat
 Az IRS december előtt újítaná meg az önkéntes adófeltárást. A kriptós ügyeket is 120 napon belül zárná le a teljes dokumentáció beadása után.
Kereskedés
Az IRS decemberig enyhítené az önkéntes kriptós adófeltárás bírságait
 A Wells Fargo bank is ellenzi saját részvényei tokenizálását az OKX tervezett piacán, ahol sajtóhír szerint újabb 6 vállalat nyújtott be kifogást.
Tőzsde
Az OKX tervezett piacán 22 cég ellenzi részvényei tokenizálását
 A Tether 6,3 millió dolláros megállapodásáról szóló hír után egy szenátor a volt fehér házi kriptotanácsadó cégéhez kötődő lobbizás iratait is kéri.
Kereskedés
A Tether stablecoinkibocsátó 6,3 millió dolláros ügyletét vizsgálják