 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
A Bitcoin önletétkezeléséről vitáznak a kriptós cégvezetők
A Bitcoin önletétkezeléséről vitázó Safe Labs vezetője szerint a több aláírás sem véd, ha ugyanaz a feltört felület minden jóváhagyót megtéveszt.
Röviden
3 másodpercben
- A kriptós cégvezetők azon vitáznak, kezdőkre szabták-e a saját kulcsos tárcákat.
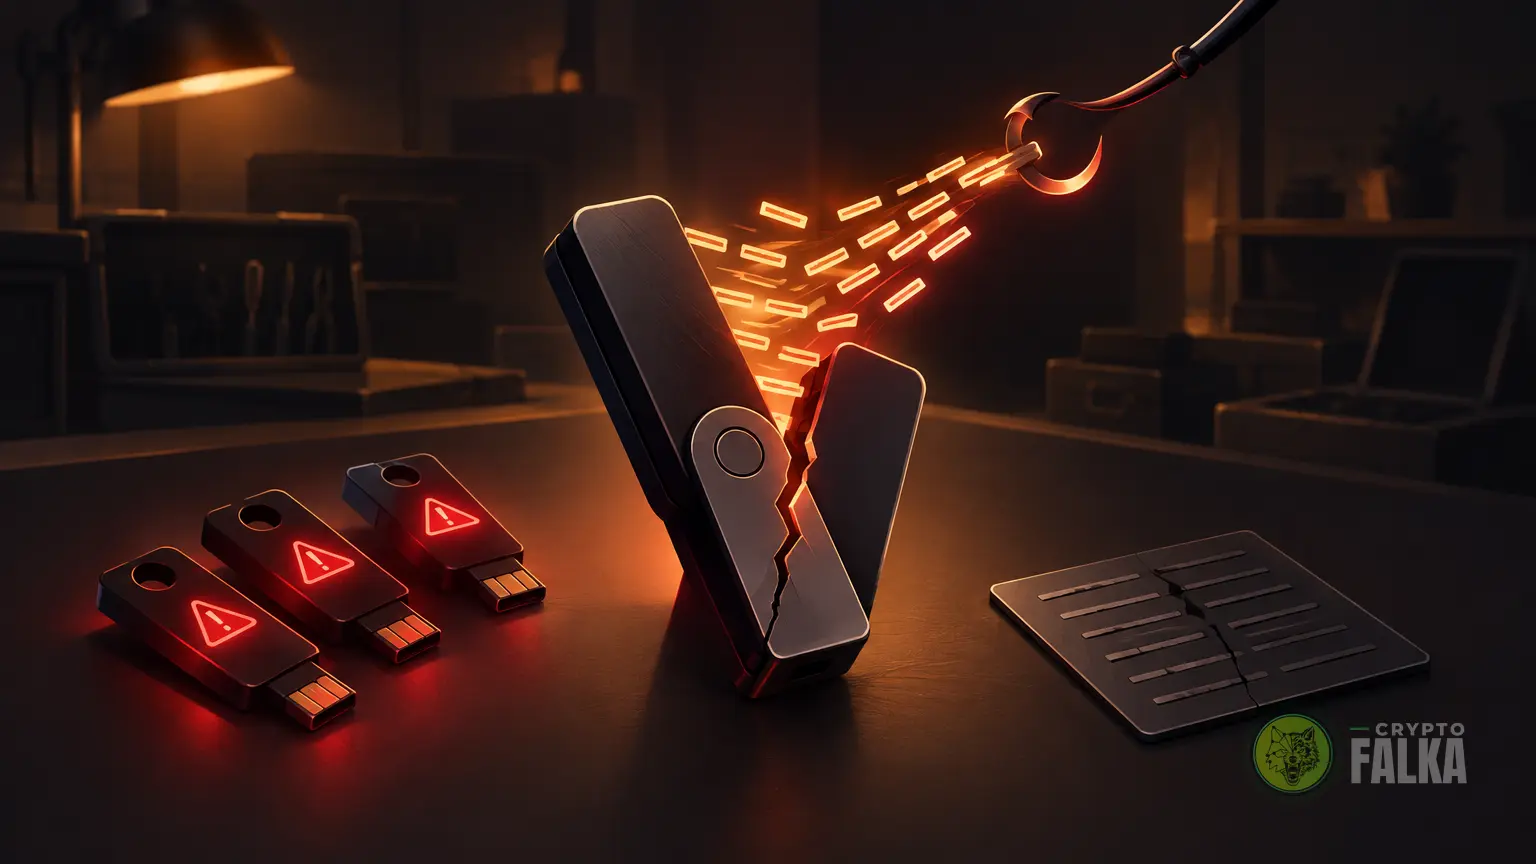
- A támadók egyes Ledger hardvertárcákból a helyreállításhoz szükséges seedphrase-eket loptak el.
- Több aláíró bevonása bonyolultabbá teheti a kulcsok mentését, a helyreállítást és a tranzakciók jóváhagyását.
- A Tangem kártyás tárcáinál az összes eszköz elvesztése végleg elzárja a hozzáférést a pénzhez.
A Bitcoin önletétkezelését a személyi számítógépek korai korszakához hasonlítják
Michael Tanguma, a Bitcoin letétkezelésével foglalkozó Onramp vezérigazgatója az 1970-es évek személyi számítógépeihez hasonlította az önletétkezelést. Akkor az összeszereléshez és a használathoz műszaki tudás kellett, a szélesebb elterjedést szerinte az egyszerűbb kialakítás hozta el.
Tanguma úgy véli, az önletétkezelést nem a kezdőknek tervezték. Rahul Rumalla, a Safe Labs vezérigazgatója ezzel szemben azt vallja, hogy mindig mindenkinek szánták, mert az eszközök birtoklása és ellenőrzése a kriptó alapja.
Rumalla hangsúlyozta, hogy az önletétkezeléshez nem kell mindent egyedül elvégezni. A Bitcoin önletétkezelésének egyszerűsítése a szélesebb elterjedést is segítheti, hiszen a saját bankként való működés a Bitcoin egyik alapgondolata.
A Ledger és a Coldcard eszközeinél is felszínre kerültek gyengeségek
A Ledger és a Coldcard eszközeit érintő esetek a hardvertárcák gyengeségeit hozták felszínre. Egyes Ledger eszközökbe rejtett kártékony elemek seedphrase-eket, azaz a tárca helyreállításához szükséges szavakat loptak el.
A Coldcard belső szoftverének hibája lehetővé tette, hogy a támadók újra előállítsák a privát kulcsokat, és pénzt lopjanak el. A hardvertárcákat széles körben a legbiztonságosabb tárolási módok közé sorolják, mert offline tartják ezeket a kulcsokat.
Miért nem véd meg minden támadástól a több aláírás?
A több kulcsot igénylő multisig tárcák sem akadályoznak meg minden támadást. Rumalla arra figyelmeztetett, hogy több aláíró is engedélyezhet kártékony tranzakciót, ha ugyanaz a feltört felület mindegyiküket megtéveszti.
Justin Hutzler, a Synergy Network technológiai vezetője a használat nehézségeit emelte ki. A hagyományos megoldásoknál az aláírók összehangolása, a kulcsok biztonsági mentése, a helyreállítás és a tranzakciók jóváhagyása is bonyolultabbá válhat.
A Tangem fizikai kártyákkal oldja meg a tárca biztonsági mentését
A Tangem a seedphrase kezelésének elhagyásában látja az egyszerűsítést, helyette a felhasználónak a fizikai eszközökre kell vigyáznia. A privát kulcs az egyik kártyán jön létre, másolata legfeljebb két további eszközre kerülhet.
A vállalat megerősítette, hogy az összes eszköz elvesztése végleg megszünteti a felhasználó hozzáférését a pénzéhez. Azt is közölte, hogy nem kapott bejelentést minden kártya elvesztéséről.
Zach Herbert, a rivális hardvertárcagyártó Foundation vezérigazgatója szerint a seedphrase nélküli mentés is megőrizheti az önletétkezelést. A Tangem beépített kijelzőjének hiányát viszont bírálta, mert a tranzakciók részleteit így okostelefonon kell ellenőrizni. Arra figyelmeztetett, hogy a támadónak a privát kulcs megszerzése nélkül is elég lehet rávennie a felhasználót a tárcát kiürítő tranzakció jóváhagyására.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A tárcagyártók a világosan ellenőrizhető tranzakciókkal segíthetik leginkább a kezdőket. A legsúlyosabbnak azt a kockázatot látjuk, hogy egy megtévesztő jóváhagyás mellett a gondosan őrzött hozzáférés is kevés. Ezért a kezelhetőséget azon kérnénk számon, hogy a felhasználó felismeri-e, kinek és mire ad engedélyt. Az önletétkezelés így azok számára is használhatóbbá válhat, akik vagyont szeretnének kezelni, nem biztonsági rendszereket.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
Az önletétkezelésnél a felhasználó rendelkezik a kriptoeszközök mozgatásához szükséges jogosultsággal, nem egy letétkezelő szolgáltató kezeli helyette a hozzáférést. A biztonsági mentés és a helyreállítás megszervezéséért is ő felel.
A multisig tárcában egy tranzakció végrehajtásához több külön kulccsal készített aláírás szükséges. A beállítás határozza meg, hogy a rendelkezésre álló kulcsok közül hány jóváhagyása kell a pénz mozgatásához.
Olyan tárca, amelynek használatához és helyreállításához nem kell szavakból álló titkos biztonsági mentést kezelni. A hozzáférés megőrzése a kialakítástól függően más eszközökre vagy helyreállítási eljárásokra támaszkodik.
A saját kijelzőn a felhasználó a számítógéptől vagy a telefontól elkülönítve ellenőrizheti az aláírandó tranzakció adatait. Ez segíthet észrevenni, ha a csatlakoztatott eszköz félrevezető információt mutat.
Források
The Block: Bitcoin ETFs swing back to net outflows as $636 million in withdrawals erase previous day’s inflows
Cointelegraph: Was crypto self-custody ever designed for beginners?
CoinDesk: Sweden’s central bank revives e-krona debate as stablecoins and digital euro loom
Kapcsolódó hírek
További híreink
 A Bitcoin esésével párhuzamosan a Brent hordónként 116 dollárig drágult, mert a piac újabb, Irán elleni amerikai katonai csapásoktól tartott.
Bitcoin
A Bitcoin árfolyama 81 000 dollár alá esett a Wall Street nyitása után
 Az HSBC hongkongi dollárhoz kötött stablecoinjával a PayMe több mint 3,3 millió felhasználója utalhat és fizethet majd kereskedőknél az alkalmazásban.
Blokklánc
Az HSBC stablecoint indított több mint 3,3 millió felhasználónak
 Az Ethereum Glamsterdam frissítésének október 26-i tesztje csúszik, mert az új gasszabályok a meglévő okos szerződések védelmét gyengíthetik.
Ethereum
Elhalasztották az Ethereum október 26-i teszthálózati frissítését
 A Circle egyik részvényese beperelte Trumpot és a World Libertyt. Szerinte két emírségi ügylet alkotmányt sértett, és az USD1 rontotta az USDC esélyeit.
Blokklánc
Trumpot és a World Libertyt perli a Circle egyik részvényese
 Az AI által könnyebben felfedezhető hibákra reagál a Bitcoin Core, a javításokat minden támogatott főverzióhoz biztonsági közleménnyel adja ki.
Bitcoin
A Bitcoin Core gyorsítja a könnyen feltárható hibák javítását