 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE

Súlyos tárcahibákat javít a BitBox biztonsági frissítése
A BitBox két hibát javított, amelyek kártékony firmware telepítését vagy Bitcoinok téves címre zárolását tehették lehetővé. Kihasználásukról nincs hír.

Röviden
3 másodpercben
- A saját kulcsos tárcák védelmét két súlyos hiba gyengítette, de kihasználásukról nincs bejelentés.
- A memóriakezelési hibán keresztül a támadó kártékony firmware-t telepíthetett a még beállítatlan eszközökre.
- A Silent Payments hibája téves címre zárolhatta a Bitcoint, ami váltságdíjas zsarolást tehetett lehetővé.
- A Coldcard hibájához 112 millió dollárt meghaladó kár, az adatszivárgásokhoz több mint 53 000 ügyfél adata kötődik.
A BitBox biztonsági frissítése két hibát kezel, kihasználásukról nincs hír
A BitBox biztonsági frissítése azért fontos, mert két, a felhasználói pénzeket veszélyeztető sérülékenységet zár le. A gyártó hétfői biztonsági közleményében mindkét hibát súlyosnak minősítette.
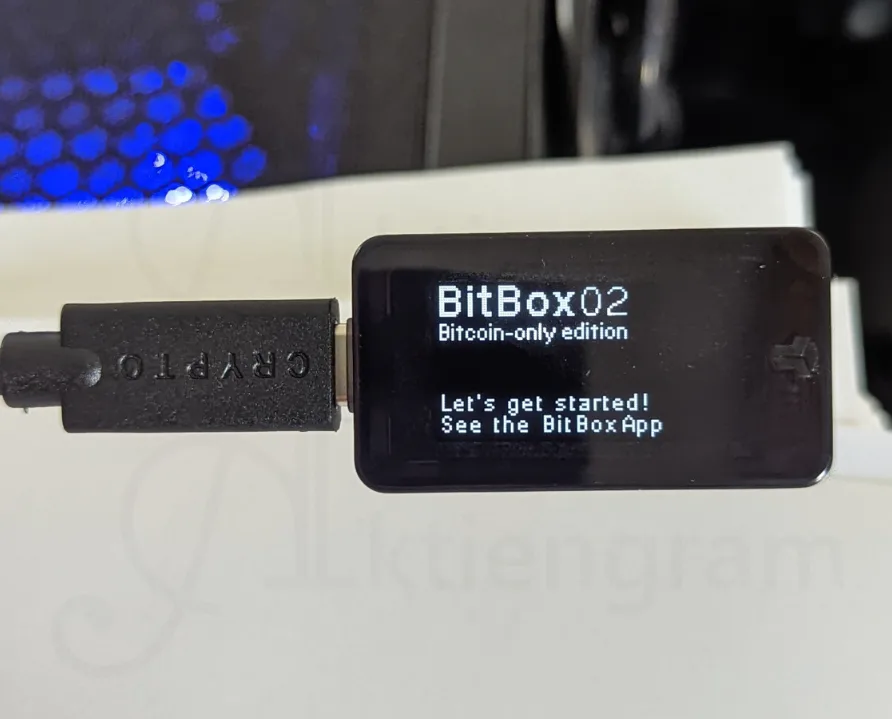
A problémák a BitBox02 és a BitBox02 Nova egyes változatait, illetve a Silent Payments működését érintették. A BitBox nem kapott bejelentést arról, hogy támadók kihasználták volna bármelyik hibát, és az ezekhez köthető pénzvesztésről sem tud.
Az első hiba akár kártékony firmware telepítéséhez is vezethetett
Az első sérülékenység a BitBox02 és a BitBox02 Nova Multi változatainak memóriakezelését érintette. Csak azok az eszközök voltak veszélyben, amelyeken még nem állítottak be tárcát.
Egy kártékony gazdagép kihasználhatta a hibát tetszőleges kód futtatására. Ezen keresztül módosított firmware-t telepíthetett volna az eszközre, ami később a tárcában kezelt pénzek elvesztéséhez vezethetett. A támadás tehát már az eszköz kezdeti beállítása előtt beavatkozhatott volna annak működésébe.
A Silent Payments hibája téves címre zárolhatta a Bitcoint
A második hiba a BitBox Silent Payments megvalósításában volt. Egy kártékony gazdagép elérhette volna, hogy a Bitcoin (64 116 dollár) a felhasználó által szándékolt helyett egy másik címre kerüljön, ahol hozzáférhetetlenné válhatott volna.
A BitBox közlése alapján a támadó nem lophatta volna el közvetlenül a coinokat. Ugyanakkor váltságdíjat kérhetett volna azért, hogy közreműködjön a téves címre küldött Bitcoin visszaszerzésében. Ez eltér az első hibától: itt nem az eszköz firmware-ének módosítása, hanem a tranzakció célcímének eltérítése jelentette a veszélyt.

A Coldcard ügye és az adatszivárgások adják a tágabb hátteret
A Coldcard sérülékenysége egy 2021. márciusi firmware-módosításra vezethető vissza, és több mint öt évig észrevétlen maradt. A hiba gyengítette a tárcák seedphrase-einek véletlenszerűségét, így a támadók fizikai hozzáférés nélkül is kikövetkeztethették az érintett privát kulcsokat. A Galaxy Research pénteki adatai alapján több mint 112 millió dollárnyi, mintegy 1778,6 BTC került ki több mint 8600 címről.
Külön adatszivárgások során több mint 53 000 Trezor- és SafePal-ügyfél adatai kerültek illetéktelenekhez. A Trezor esetében a ShipMonk szállítási szolgáltatóhoz köthetően 13 689, a SafePal rendeléskövető bővítményének jogosultsági hibája miatt pedig 39 798 ügyfél adatai szivárogtak ki. Az eszközök, a privát kulcsok és a seedphrase-ek nem kerültek veszélybe, az adatok azonban célzott adathalász és megszemélyesítéses támadásokhoz használhatók.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A BitBox helyesen kezelte a hibákat: súlyos sérülékenységekről adott ki részletes közleményt, és firmware-frissítéssel zárta le őket, miközben nincs tudomása kihasználásról vagy pénzvesztésről. Ez jóval megnyugtatóbb helyzet, mint amikor egy hiba éveken át rejtve marad, ahogy a Coldcard esetében történt.
A történet ugyanakkor emlékeztet rá, hogy a saját kulcsos tárca nem nyújt automatikus védelmet minden támadási felületen. A kezdeti beállítás és a tranzakció jóváhagyása különösen érzékeny pont: a frissítés telepítése mellett érdemes minden küldésnél magán az eszköz kijelzőjén is ellenőrizni a célcímet. A BitBox gyors javítása a biztonsági hibák felelős kezelésének példája.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
A firmware a hardveres tárcán futó alapvető szoftver, amely többek között a privát kulcsok kezelését és a tranzakciók jóváhagyását végzi. A gyártói frissítések hibákat javíthatnak és erősíthetik a védelmet.
Gazdagépnek általában azt a számítógépet vagy telefont nevezik, amelyhez a hardveres tárca csatlakozik. Ha ezen az eszközön kártékony szoftver fut, megpróbálhatja megtéveszteni a tárcát vagy a felhasználót.
A Silent Payments egy Bitcoin-fizetési megoldás, amely lehetővé teszi, hogy a fogadó fél nyilvánosan megosztott adatai alapján egyedi fizetési címek jöjjenek létre. Célja, hogy a beérkező tranzakciókat ne lehessen egyszerűen ugyanahhoz a nyilvános címhez kötni.
A seedphrase szavakból álló helyreállító kód, amelyből egy kriptotárca privát kulcsai visszaállíthatók. Aki megszerzi ezt a szósort, általában a tárcában kezelt eszközökhöz is hozzáférhet, ezért offline és biztonságos tárolást igényel.
Források
The Block: Hackers exploited macOS Screen Sharing flaw to install Monero miners, Dutch cyber agency says
Decrypt: SafePal Bitcoin Wallet Data Breach Stokes Fears of Physical Attacks
CoinDesk: How a bug in Coldcard’s code went unnoticed for years, leading to $100 million in hacked funds
Kapcsolódó hírek
További híreink
 Argentínában és Mexikóban indulna a Binance akár 1 000 dollárnyi kriptohitele, amely a következő hónap elsejéig kamatmentes költést tenne lehetővé.
Tőzsde
A Binance két országban kínálna akár 1 000 dollárnyi kriptohitelt
 Altcoint a legegyszerűbben uniós engedéllyel működő tőzsdén veszel, euróutalással. Vásárlás előtt nézd meg a token kínálatát, feloldásait és likviditását.
Ismertető
Altcoin vásárlás kezdőknek: így válassz és vegyél biztonságosan
 A Bitcoin 61 950 dollárig esett, és a határidős piacon is csökkent a kitettség. A befektetők a Fed jelzéseire és az Nvidia eredményére várnak.
Bitcoin
A Bitcoin 61 950 dolláros négyhavi mélypontra süllyedt
 A hétvégi Luxor elleni hackertámadásban valamivel több mint egy tucat ügyfél bányagépei a támadóknak dolgoztak, a cégvezető szerint AI segítette őket.
Bányászat
Hackerek más bányászpoolba terelték a Luxor ügyfeleinek gépeit
 Az Nvidia volt vezérének visszatérését sürgető kampány több mint 161 000 aláírást gyűjtött a szervezők szerint, jelenlegi és korábbi dolgozóktól is.
AI
Az Nvidia volt vezére lemondása után a visszatérését mérlegelheti