 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
A Binance hackje után: mit tegyél, ha a kriptód tőzsdén van?
Az FBI szerint észak-koreai hackerek vittek el mintegy 6,3 milliárd dollárt a Binancetől. A cég közlése szerint állja a kárt, és neked is van teendőd.
Röviden
3 másodpercben
- 2026. október 29-én mintegy 6,3 milliárd dollárnyi kriptót vittek el a Binancetől, az FBI szerint észak-koreai hackerek.
- A Binance közlése szerint a veszteséget a cég viseli, a pótlás november 1-jén 95%-nál tartott, felhasználói veszteségről nem számolt be.
- A belépési pont még nem tisztázott: a Binance feltört laptopot említett, de több gyenge pontról és nyitott vizsgálatról is beszél.
- Egy ilyen eset után érdemes átnézni, mennyi kriptót tartasz tőzsdén.
Mi történt a Binancen, és mit tudunk biztosan?
A kriptós piac egyik legnagyobb szereplője, a Binance 2019-ben már átélt egy feltörést, akkor 7 000 Bitcoint vittek el, a tőzsde pedig a SAFU nevű tartalékalapjából megtérítette az ügyfeleknek. Ez az eset ennél sokszorosan nagyobb.
2026. október 29-én mintegy 6,3 milliárd dollárnyi kriptó távozott a tőzsde online, azonnal elérhető tárcáiból, tíz blokkláncon, nagyjából húsz perc alatt. A mérést a TRM Labs blokkláncokat elemző cég közölte, a Binance saját becslése is ez körül van.
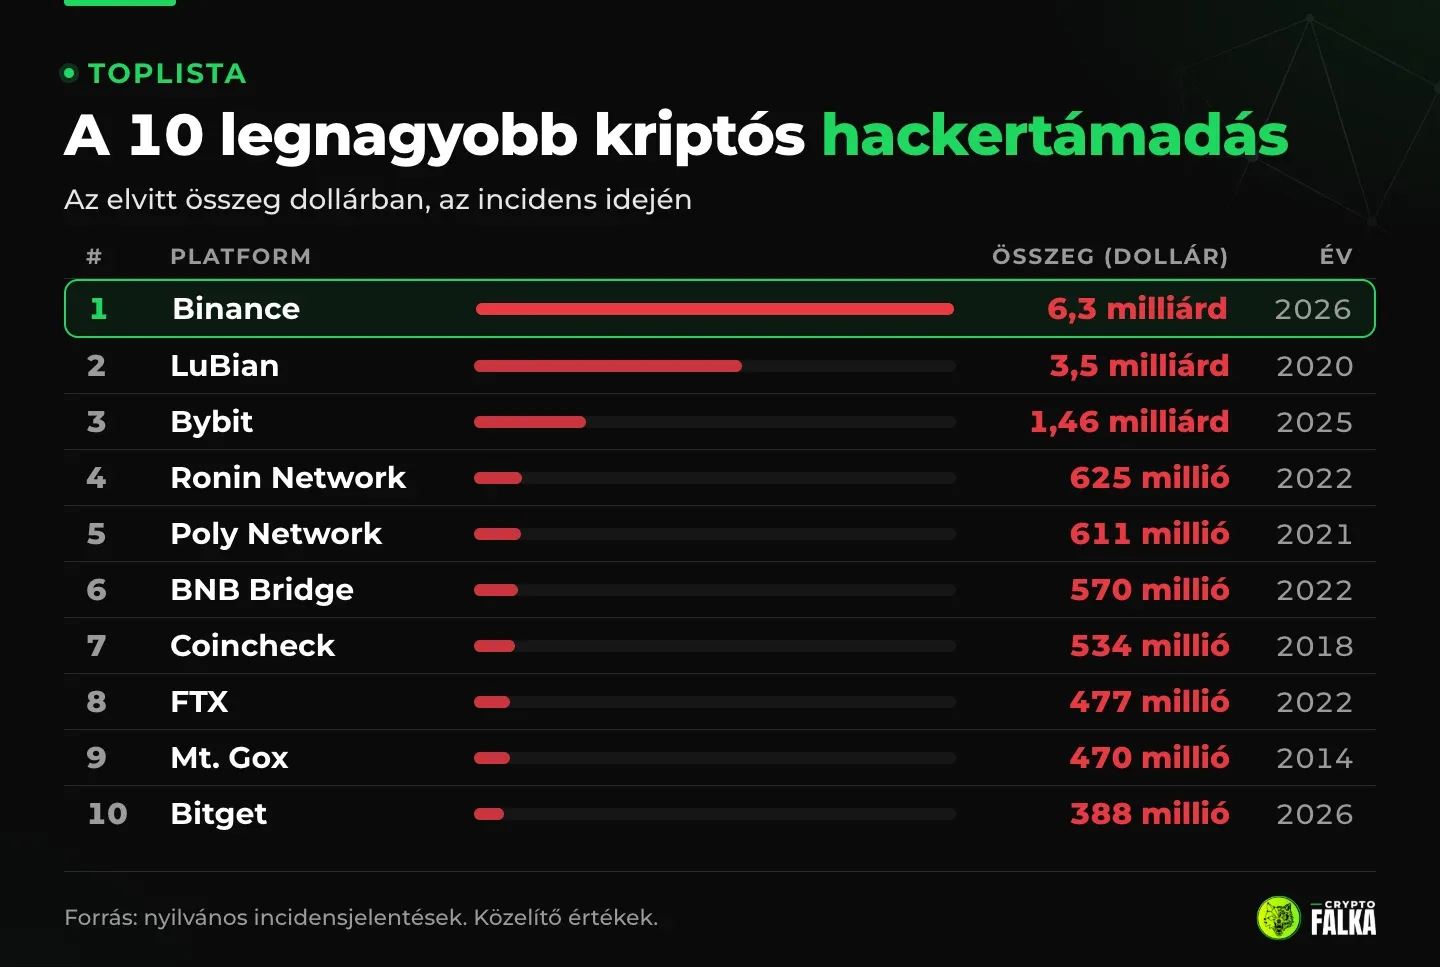
Az FBI november 1-jén Észak-Koreát nevezte meg felelősként, a TraderTraitor nevű csoportot, amely az FBI szerint a 2025 februári, mintegy 1,5 milliárd dolláros Bybit elleni támadás mögött is állt. A hackerek a pénzt főként Ethereumbe váltják, az FBI további mosást vár. A hack első napjairól itt, az FBI közleményéről itt írtunk részletesebben.
Ki állja a kárt, és mi lett a felhasználók pénzével?
A Binance azt közölte, hogy a veszteséget a cég viseli, nem az ügyfelei. Mintegy 6,34 milliárd dollárt különített el a fedezetre a SAFU tartalékból, a határidős kereskedés biztosítási alapjából és a céges tartalékból. A pótlás a tőzsde szerint november 1-jére 95%-nál tartott. Ez a Binance közlése, független ellenőrzés még nincs.
A gyors fagyasztás is sokat segített. A TRM mérése szerint mintegy 2,7 milliárd dollárnyi összeget zároltak le a stablecoin kibocsátói, köztük a Tether és a Circle, a Binance ennél kerekebb, mintegy 3 milliárd dollárt mond. Ami a támadónál maradt, főként Ethereum és Bitcoin, azt kibocsátói oldalról nem lehet befagyasztani.
És a kiutalások? A Binance a hack után leállította őket, majd a közlése szerint fázisokban újraindította. Az első lépésben a Bitcoin kiutalása indult újra, erről ebben a cikkünkben számoltunk be.
Hol törtek be, és mi nem tisztázott még?
A legfontosabb kérdésre, hogyan jutottak be a támadók, még nincs végleges válasz. Richard Teng, a Binance társvezérigazgatója feltört laptopról és bizonyítékok törlésére szánt kártevőről beszélt, a sajtóban egy DevOps területen dolgozó mérnök gépéről is írtak, amelyről egy szolgáltatásig jutottak el a támadók. A Binance viszont azt is jelezte, hogy a támadás nem csak egyetlen mérnök jogosultságát használta ki, további gyenge pontokat talált, és a vizsgálat tart.
A TRM szerint a mintázat a tőzsde aláíró rendszereinek megszerzésére utal, a Binance szerint pedig privát kulcs kiszivárgására nincs bizonyíték. Ezek alapján úgy tűnik, hogy a tőzsde belső rendszereit találták el, de a vizsgálat nyitott. A közlések nem említenek a Bitcoin vagy az Ethereum protokollját érintő hibát. A hiba okairól szóló jelentést a Binance megígérte, de november 3-ig még nem jelent meg, ezért a részletek változhatnak.
Mit tehetsz, ha a kriptód tőzsdén van?
Az eset inkább emlékeztető arra, amit a kriptós közösség régóta mond: a tőzsde kényelmes és gyors, a saját tárca hosszú távra biztonságos, és a kettő együtt működik a legjobban. A Binance közlése szerint vállalta a felelősséget, a kibocsátók pedig órákon belül fagyasztani kezdtek. Néhány egyszerű lépéssel a te kockázatod is kisebb lehet.
- Tőzsdén csak a kereskedésre szánt rész. A hosszú távra félretett kriptó saját tárcában, sokak szerint hardvertárcában van jobb helyen, de a saját őrzésnek is megvan a felelőssége, mert a seedphrase elvesztése vagy egy adathalász oldal ugyanúgy pénzbe kerülhet. A témáról ebben az írásunkban olvashatsz.
- Erős védelem a fiókodon. Használj kétlépcsős azonosítást hitelesítő alkalmazással, egyedi jelszót, és ha a tőzsde kínálja, kiutalási címlistát, amely csak az általad jóváhagyott címekre enged utalni.
- Óvatosság a hack utáni hetekben. Egy ekkora hír után megszaporodnak az adathalász üzenetek. Ne kattints kártérítésre vagy visszatérítésre hivatkozó linkre, hivatalos tájékoztatást a tőzsde alkalmazásában és a saját magad által beírt webcímen keress.
- Uniós felügyelet alatt álló szolgáltató. Magyar felhasználóként érdemes megnézned, hogy a használt szolgáltató szerepel-e az ESMA uniós szolgáltatói nyilvántartásában, a MiCA szabályai erre a körre vonatkoznak, bár ez nem garancia a hackek elleni védelemre, és az MNB oldalán is találsz tájékoztatást.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A tanulság tárgyilagosan az, hogy a legnagyobb tőzsde sem sebezhetetlen, és a kockázat ott van, ahol a kriptót emberek és szoftverek kezelik, nem magában a blokkláncban. Az eset azt is megmutatta, hogy gyorsan lehet reagálni: a kibocsátók órákon belül fagyasztottak, a Binance közlése szerint vállalta a kárt, az FBI pedig napokon belül megnevezte a felelőst. A támadónál maradt rész és a nyitott vizsgálat miatt a teljes kép viszont még nem kész.
Szerintünk ez nem a kriptó ellen szól, hanem a fegyelem mellett. Aki hosszú távra gondolkodik, annak a nagyobb részét érdemes saját kézben tartania, a tőzsdét pedig eszközként használnia a vételhez, eladáshoz és forgatáshoz. Ha ezt betartod, egy ilyen hír jó alkalom arra, hogy átnézd a saját biztonsági beállításaidat.
Forrás: Rand Group Market Digest
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
A hot wallet az internethez kapcsolt kriptotárca, amelyből a kiutalások gyorsan indíthatók. A tőzsdék ebben tartják a napi forgalomhoz szükséges részt, a nagyobb állományt jellemzően offline, úgynevezett hideg tárcában.
A TraderTraitor az FBI által használt név az Észak-Koreához köthető hackercsoportra, amelyet Lazarus Groupként is ismernek. Az FBI szerint a csoport a Binance mellett a 2025 februári Bybit elleni támadásért is felelős.
Azt, hogy a tőzsde a saját tartalékából pótolja az ügyfelek elveszett eszközeit, hogy az ügyfél ne veszítsen. Ez a tőzsde saját vállalása, ezért számít, hogy a tartalékait nyilvánosan igazolja.
Használj kétlépcsős azonosítást hitelesítő alkalmazással, egyedi jelszót és ha elérhető, kiutalási címlistát. A hosszú távra szánt kriptót sokan saját tárcában tartják.
Források
TRM Labs: North Korea steals USD 6.36 billion from Binance in the largest hack in history
Rand Group Market Digest: FBI Blames North Korea for Binance Hack
BleepingComputer: FBI links $6.3 billion Binance crypto heist to North Korean hackers
Kapcsolódó hírek
További híreink
 Az XTB nem váltja ki a kriptotőzsdét, hanem jól kiegészíti azt, mert egy appban kapsz Bitcoin kitettséget, részvényt, aranyat és TBSZ-es adóelőnyt.
Ismertető
Bitcoin, Tesla és arany egy helyen: Mi az XTB, és kinek éri meg
 A hongkongi ügyfelek 2027. február 1-ig használhatják a Crypto.com appját, a cég szabályozási változásra utal, hongkongi engedélykérelme még függőben.
Tőzsde
A Crypto.com 2027 februárjában bezárja hongkongi alkalmazását
 A Swan Bitcoin alapítója szerint a kvantumveszélyig legalább egy évtized lehet hátra. A védelem elsietett bevezetése bonyolítaná a rendszert.
AI
A Bitcoinra az AI jelent sürgetőbb veszélyt a Swan alapítója szerint
 Az amerikai Bitcoin ETF-ek októberben 515 millió dolláros nettó kiáramlást könyveltek el. Négy beáramló nap után fordult meg a pénzmozgás iránya.
Bitcoin
Az amerikai Bitcoin ETF-ekből pénteken 643 millió dollárt vontak ki
 A Strategy 65,5 millió dollárt fordított újabb Bitcoin vásárlására, ennél több mint háromszor annyi jutott elsőbbségi részvényei visszavásárlására.
Bitcoin
A Bitcoint vevő Strategy 208,2 millió dollárért vett vissza részvényt