 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
Meghackelték a Binancet, mintegy 6,3 milliárd dollárt loptak el
A Binance hack során mintegy 6,3 milliárd dollárnyi kriptót loptak el. A tőzsde vállalja a kárt, mintegy 3 milliárd dollárt már befagyasztottak.
Röviden
3 másodpercben
- A Binance hack során mintegy 6,3 milliárd dollárnyi kriptót loptak el, ez minden idők legnagyobb kriptolopása.
- A tőzsde előzetes vizsgálata szerint egy üzemeltető mérnök feltört laptopjával kezdődhetett a támadás.
- A Binance a vészhelyzeti alapjából és saját pénzéből fedezi a kárt, az ügyfelek pénze a tőzsde szerint biztonságban van.
- A frissítéskor ismert állapot szerint a kiutalások szünetelnek, és 48 órán belül indulhatnak újra.
Frissítve: 2026. október 30., 07:39 (magyar idő)
Tíz blokkláncon ürítették ki a Binance online tárcáit
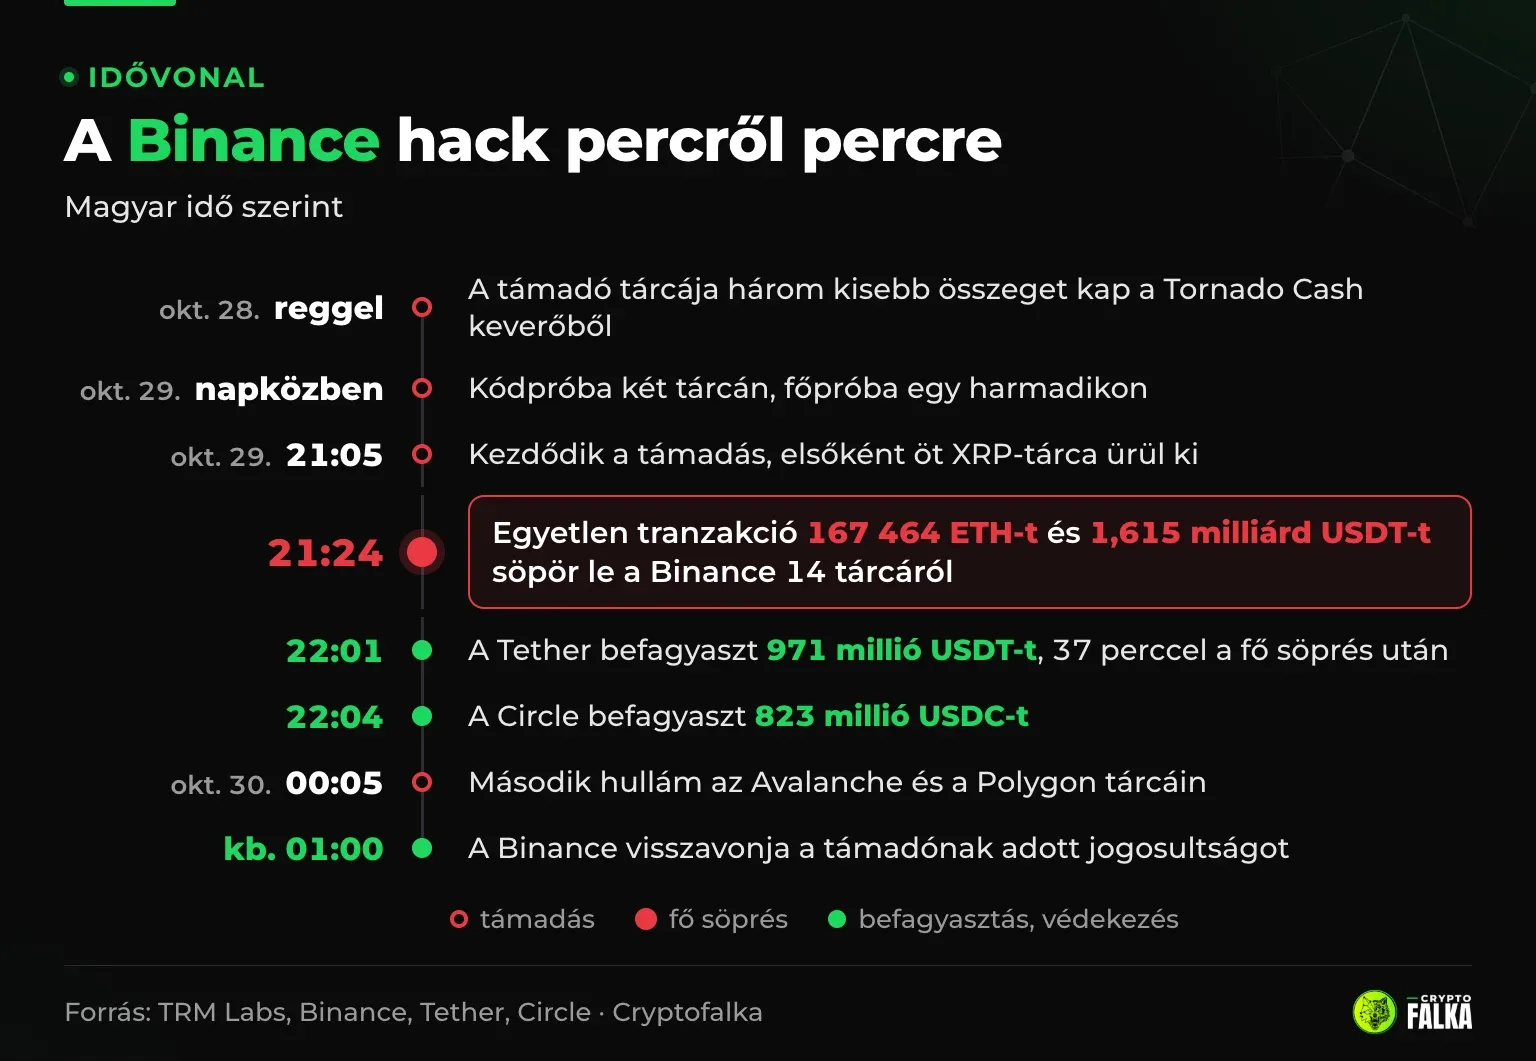
A Binance elleni támadás október 29-én, csütörtökön 21:05-kor kezdődött magyar idő szerint.
Elsőként a tőzsde öt, XRP-t tároló tárcáját ürítették ki, utána sorra következtek a Solana, az Optimism, a Bitcoin, a Tron és az Ethereum hálózatán tartott online tárcák. Ezekből intézi a tőzsde a napi kiutalásokat, ezért mindig van bennük friss pénz.
A TRM Labs blokkláncelemző cég becslése szerint a pénz nagy része nagyjából 20 perc alatt hagyta el a tőzsdét, összesen tíz blokkláncon. A legnagyobb összeg az Ethereum hálózatán távozott: 21:24-kor egyetlen tranzakció 167 464 ETH-t, 1,615 milliárd USDT-t és több tucat további tokent vitt ki a Binance 14 nevű tárcájából.
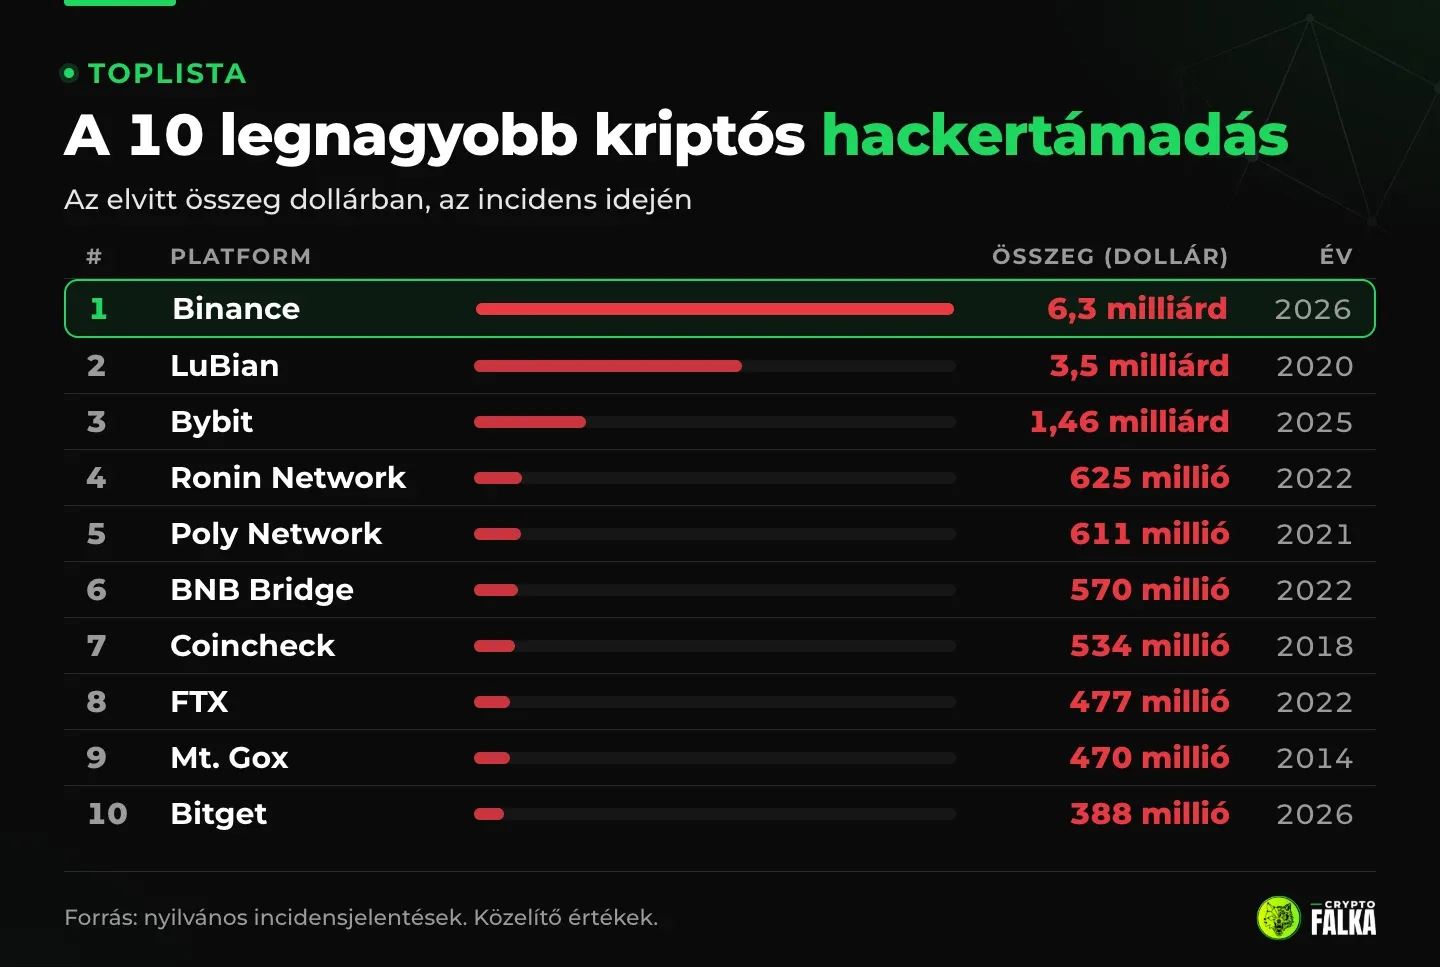
Minden idők legnagyobb kriptolopása történt. A Binance október 30-i közleménye nagyjából 6,3 milliárd dollárra teszi a teljes kárt. A független becslések is ennek a közelében járnak. A Chainalysis 5,9 milliárd, a TRM Labs 6,36 milliárd dollárra becsülte a kárt. Az eltérés abból adódik, hogy más időpont árfolyamával számoltak.
Ez nagyjából négyszerese a Bybit 2025 februárjában történt, mintegy 1,5 milliárd dolláros feltörésének. A kriptós hackertámadások toplistáján eddig a LuBian bányászpool 2020-as, csak 2025-ben feltárt esete állt az élen nagyjából 3,5 milliárd dollárral, a Bybit a harmadik helyre szorult.
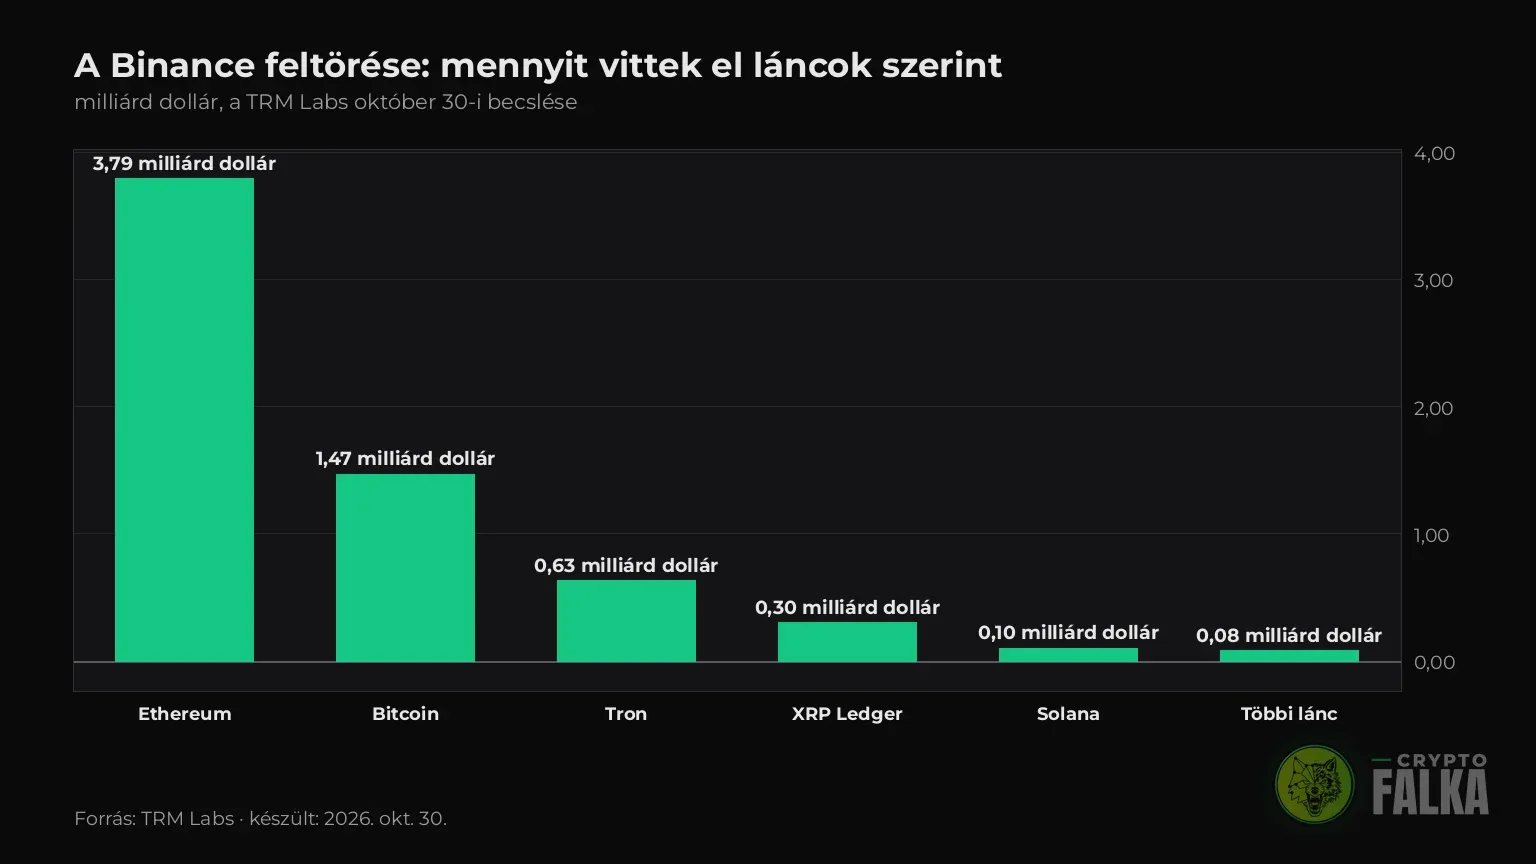
Láncok szerint így oszlott meg a zsákmány a TRM számításában.
- Ethereum, nagyjából 3,79 milliárd dollár, benne több mint 200 ezer ETH és közel 1,9 milliárd USDT
- Bitcoin, 18 270 BTC, mintegy 1,47 milliárd dollár
- Tron, 628 millió dollár, főleg USDT
- XRP Ledger, 296 millió dollár
- Solana, 96 millió dollár
- Arbitrum, Optimism, Base, Avalanche és Polygon, együtt nagyjából 77 millió dollár
A második hullám éjfél után, 00:05 körül az Avalanche és a Polygon tárcáit érte. A Binance közben maga ürítette ki a megtámadott tárcát egy saját tárcájába, a támadónak adott jogosultságot pedig éjjel egy óra körül vonta vissza.
Egy feltört laptop és az Ethereum egyik funkciója nyithatta meg az utat
A Binance október 30-i hivatalos közleményében ismertetett előzetes vizsgálat szerint a támadás egy üzemeltető mérnök (DevOps) feltört laptopjával kezdődhetett.
Ezen keresztül jutott a támadó egy belső szolgáltatás konténeréhez, ahonnan jogosulatlan kiutalásokat küldhetett be. A tőzsde a tárcák privát kulcsainak kiszivárgására nem talált bizonyítékot, a részletes technikai elemzést a vizsgálat lezárása után teszi közzé.
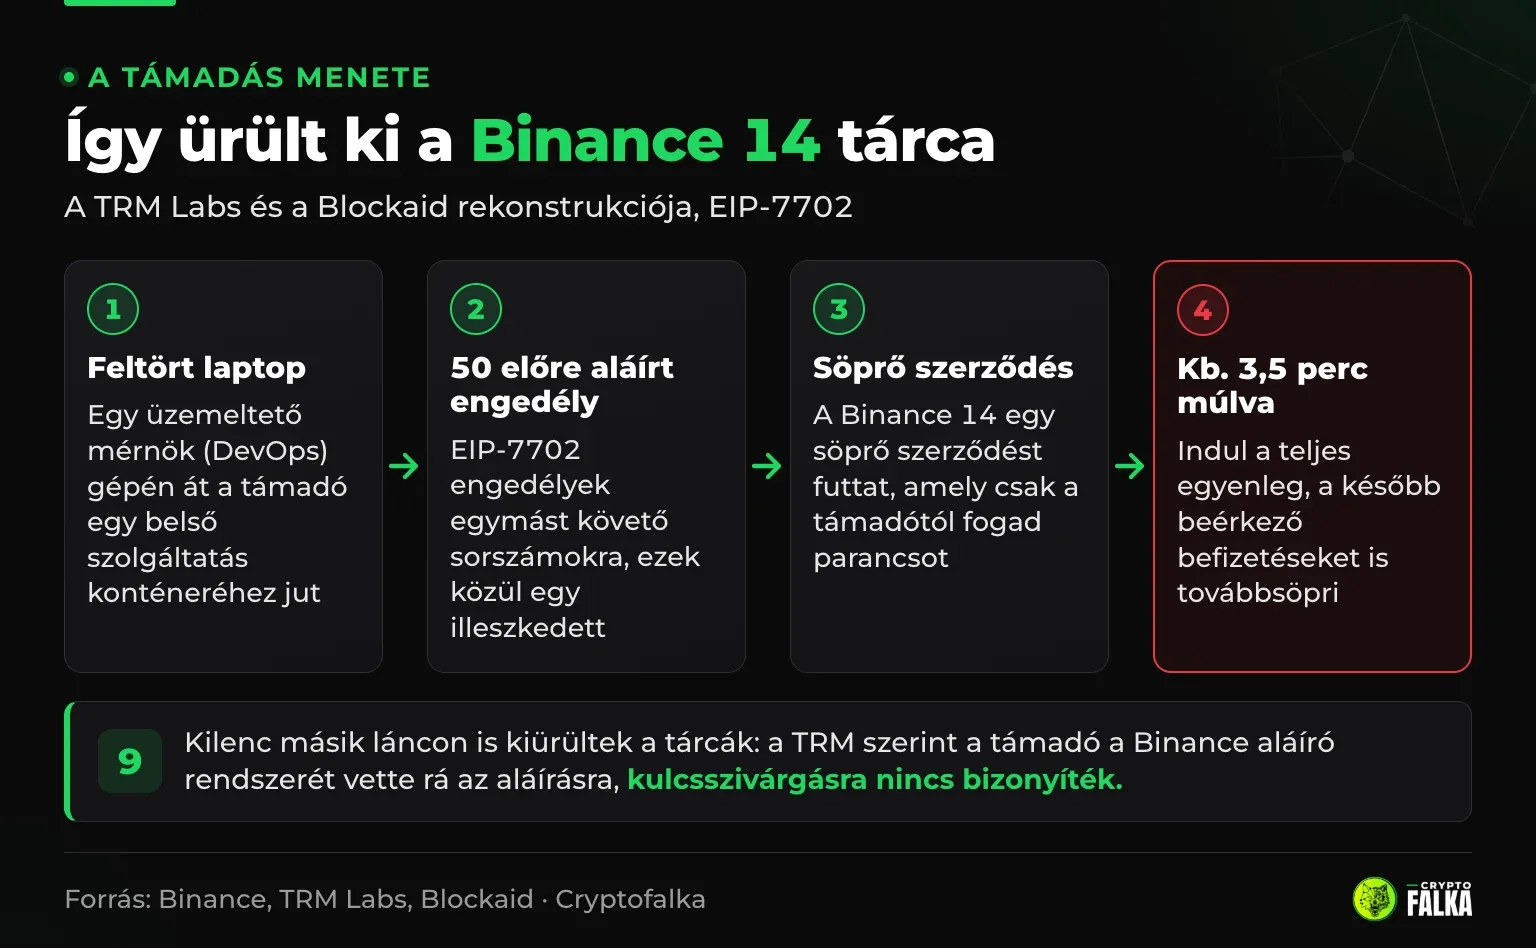
Az Ethereumon a támadó az EIP-7702 szabványt fordította a tőzsde ellen. Ez a Pectra frissítéssel érkezett 2025 májusában, és lehetővé teszi, hogy egy hagyományos tárca egyetlen aláírt engedéllyel egy okos szerződés kódját futtassa. A TRM Labs és a Blockaid rekonstrukciója szerint a támadás három lépésben zajlott.
- A támadó 50 ilyen engedélyt készített elő egymást követő sorszámokra (nonce), mert a forgalmas tárca sorszáma folyamatosan nőtt. Ezek közül egy illett a tárca aktuális sorszámához.
- A Binance 14 tárca ezután egy úgynevezett söprő szerződést futtatott: ez a beérkező pénzt automatikusan továbbküldi, és csak a támadótól fogadott el parancsot.
- Nagyjából három és fél perccel később kiutalták a tárca teljes egyenlegét, és a kód a később beérkező befizetéseket is továbbsöpörte.
Ugyanez a tárca a Binance egy másik, okos szerződéssel működő tárcájából is jogosult volt utalást indítani, így a támadó onnan húzta ki az ellopott USDC-t. Egy egyszerű adathalász aláírás azonban nem magyarázza, hogyan ürültek ki egyszerre kilenc másik blokkláncon is a tőzsde tárcái.
A TRM Labs ezért úgy látja, hogy a támadó a Binance aláíró rendszerét tudta rávenni arra, hogy több láncon is aláírja a tranzakcióit. A Blockaid biztonsági cég társalapítója szintén az aláíró rendszerrel való visszaélésre gyanakszik, nem kulcsszivárgásra.
Az észak-koreai Lazarus csoport állhat a Binance elleni hackertámadás mögött
A TRM Labs nagy bizonyossággal a TraderTraitor nevű észak-koreai hackeregységnek tulajdonítja a támadást, amelyet a Lazarus gyűjtőnéven ismert hálózathoz sorolnak.
Ugyanezt a csoportot nevezte meg az FBI a Bybit 2025-ös feltörésénél is. A Blockaid szerint a módszer illik az észak-koreai műveletekhez, és ZachXBT, az ismert független láncnyomozó is a Lazarust tartja a legvalószínűbb tettesnek.
A támadás több részlete korábbi észak-koreai műveletekre emlékeztet. A támadó tárcája október 28-án reggel három kisebb összeget kapott a Tornado Cash keverőszolgáltatásból, október 29-én két tárcán kipróbálta, egy harmadikon pedig élesben tesztelte a kódot.
Az előre beszerzett aláírásokat aztán egyetlen rohamban használta el. A pénzmosás módja viszont eltér a Bybit esetétől: akkor hidakon menekítették a zsákmányt, most eddig főleg nagy átváltásokon és hitelprotokollokon át.
Ugyanaz a tettes, mint a Bitgetnél? ZachXBT október 30-án arra is felhívta a figyelmet, hogy a Binanceből és a Bitget szeptemberi, 388 millió dolláros feltöréséből származó pénz egy része a THORChain láncközi átváltón át ugyanarra a címre futott be.
Szerinte ez arra utalhat, hogy a két támadás mögött ugyanaz a szereplő áll. Egyes láncelemzők szerint a hackerek október 30-án több mint 1 milliárd dollárnyi Ethert mozgattak új tárcába, ami a keverőkön át zajló tisztára mosás előkészítése lehet.
A Tether és a Circle órákon belül milliárdokat fagyasztott be
A leggyorsabb segítség a stablecoin-kibocsátóktól jött. A Tether 22:01-kor, 37 perccel a fő söprés után zárolta a támadó fő gyűjtőcímén lévő 971 millió USDT-t, a Circle három perccel később 823 millió USDC-t fagyasztott be a hatóságokkal együttműködve.
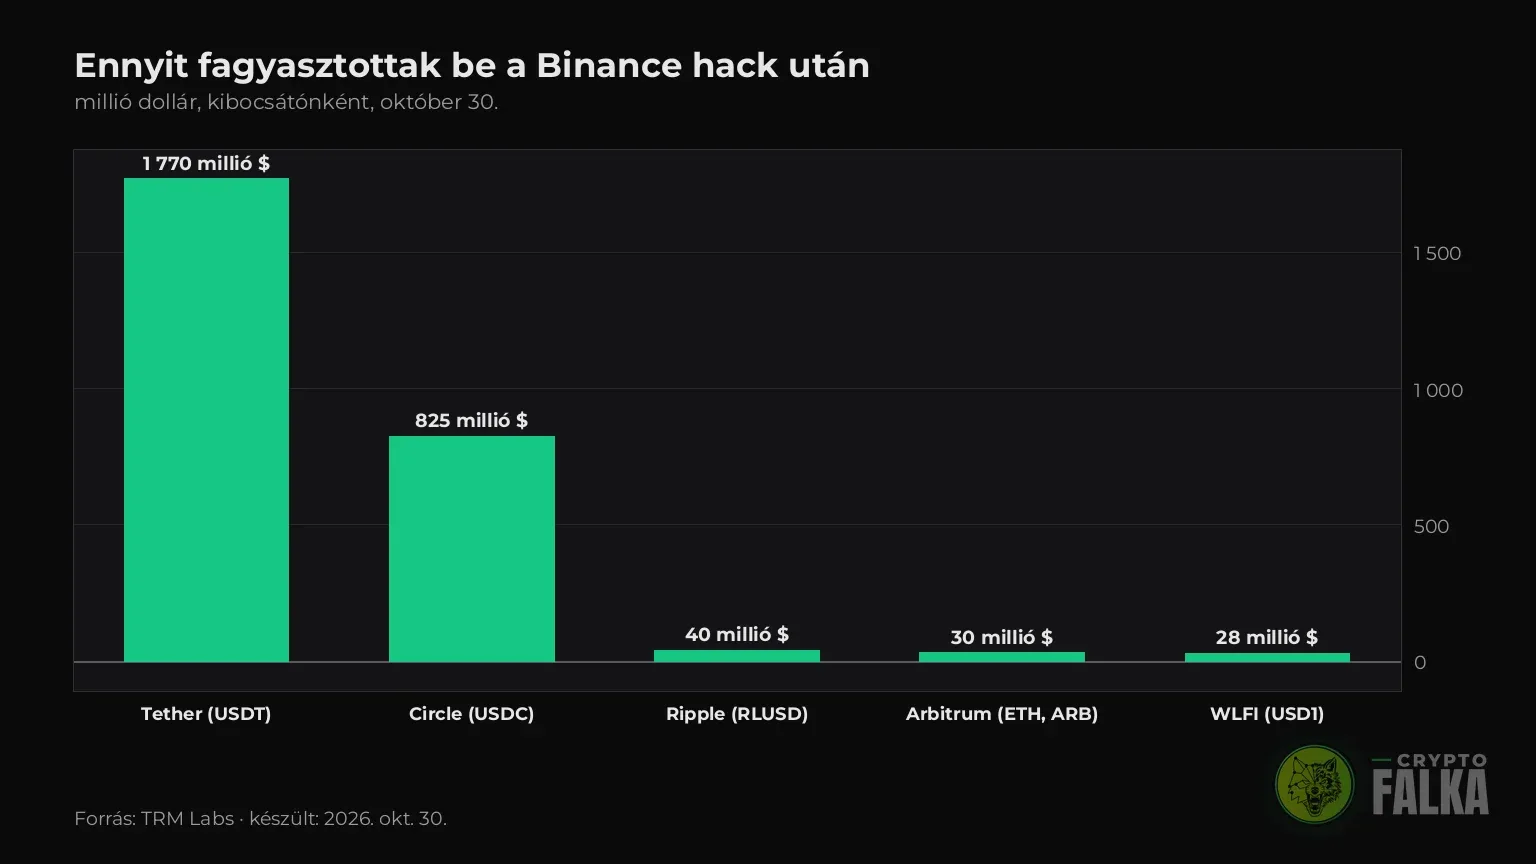
A TRM október 30-i összesítése szerint ennyit zároltak a kibocsátók és a hálózatok.
- Tether, mintegy 1,77 milliárd USDT a támadó több címén, plusz tokenizált arany (XAUt)
- Circle, körülbelül 825 millió USDC
- Ripple, 40,5 millió RLUSD
- World Liberty Financial, 27,8 millió USD1
- Az Arbitrum biztonsági tanácsa, nagyjából 30 millió dollárnyi ETH és ARB, kényszerrel kiemelve a támadó tárcájából
- A Paxos és a First Digital, a saját tokenjeik (PAXG, FDUSD) ellopott részét
A Binance a zárolt összeget éjfél után még 2,54 milliárd dollárra tette, és külön jelezte, hogy a nyilvánosan keringő 1,8 milliárdos szám nem a hitelesített összeg.
Október 30-án hajnali kettő előtt már nagyjából 3 milliárd dollárnál tartott. A befagyasztott pénz persze még nem visszaszerzett pénz, csak zárolva van, és a hatóságokkal közös eljárásban kerülhet vissza a Binancehez.
A Coinbase blokkolta a feltört tárcák felé induló utalásokat, Brian Armstrong vezérigazgató pedig felajánlotta a cég segítségét a Binancenek. Armstrong szerint ilyenkor az ügyfelek védelme az első, platformtól függetlenül, és a kripto eddig minden nehéz időszakból erősebben jött ki.
A hacker az Aave hitelpiacán menekített ki pénzt a fagyasztás elől
Az X-en sokan zseniális húzásként osztják meg, hogy a hacker az Aave-re menekítette a pénz egy részét, mielőtt a Tether lépett.
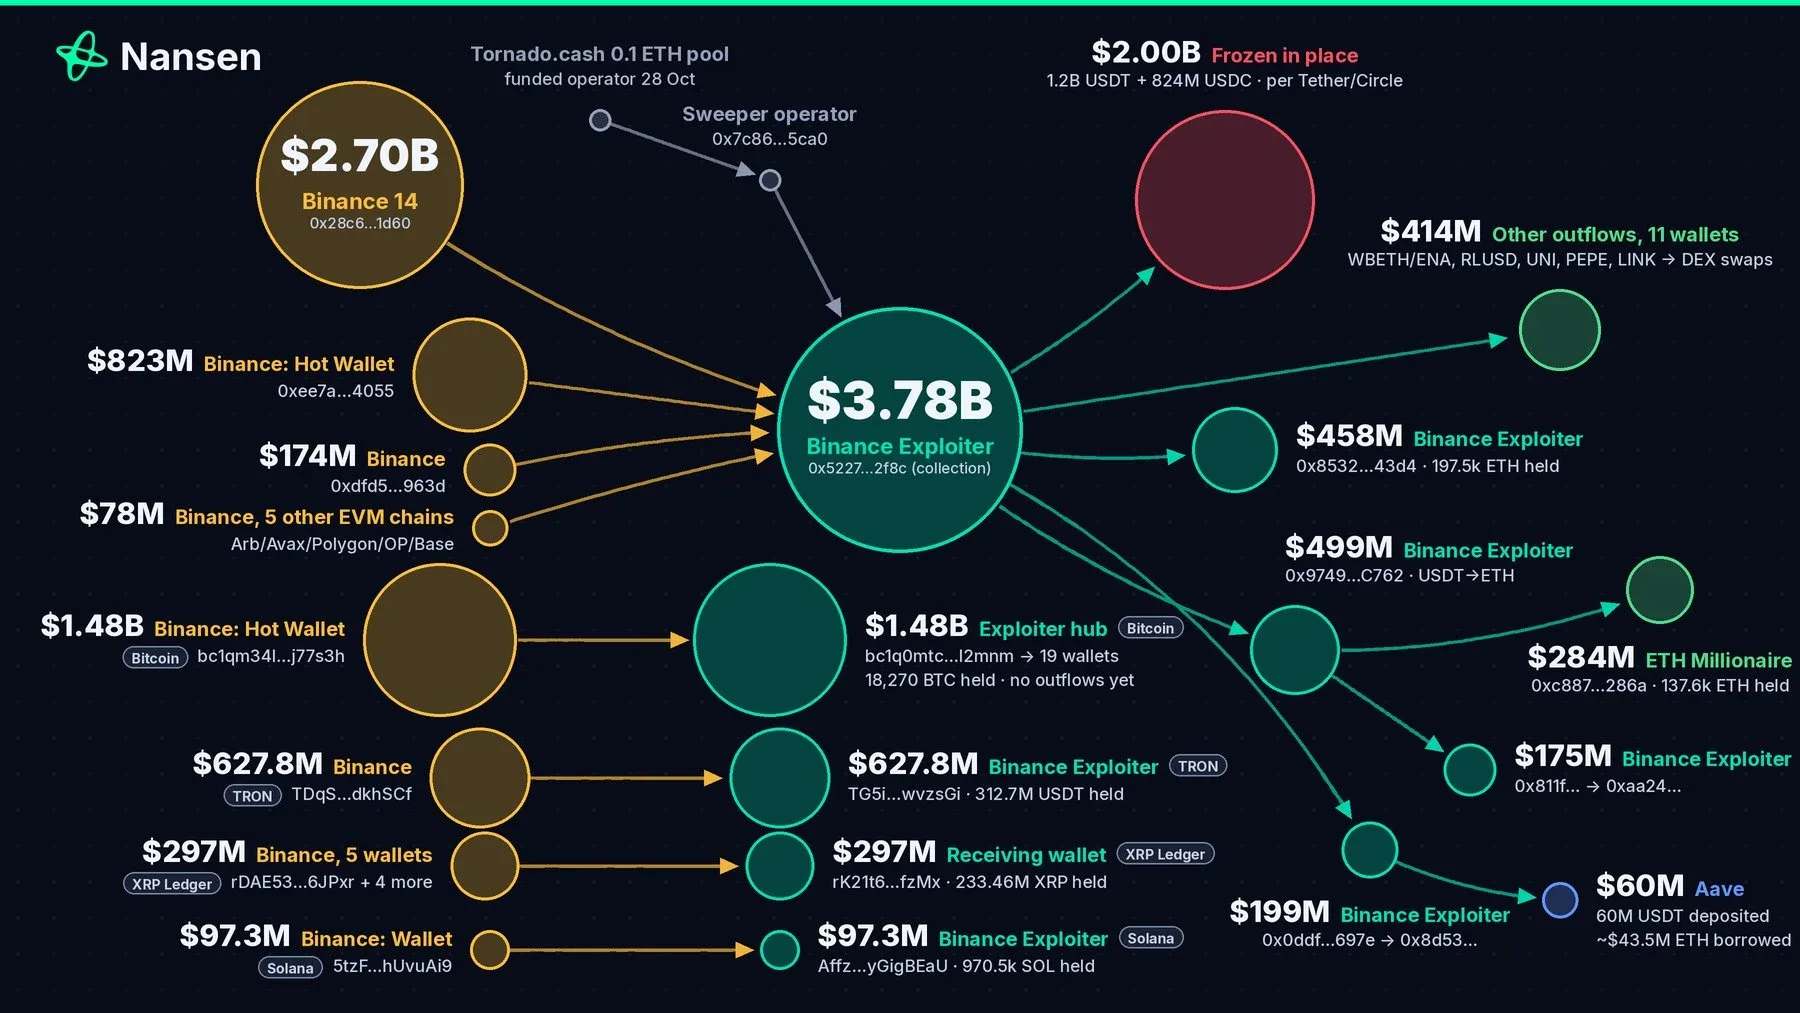
A LlamaRisk kockázatelemző cég az Aave fórumán közölt összesítésében azt írja, hogy 21:58 és 22:01 között 60 millió USDT-t helyezett el fedezetként, és 19 762 becsomagolt Ethert (WETH) vett fel kölcsön ennek fedezetével, akkori áron nagyjából 44,6 millió dollár értékben.
A trükk lényege, hogy a Tether a tárcában lévő USDT-t be tudja fagyasztani, a már felvett Ethert viszont nem. A támadó így befagyasztható USDT-t váltott szabadon mozgatható Etherre, cserébe a fedezetnél jóval kisebb értékű kölcsönt kapott.
Az Aave betéteseit viszont ez nem veszélyezteti. A pozíció túlfedezett, 59,9 millió dollár fedezet áll 43,8 millió dollár tartozás mögött, a LlamaRisk szerint a betéteseket nem fenyegeti veszteség, és a pozíció a szokásos módon likvidálható.
Az Aave óvatosságból 16 hálózaton 175 V3-as és négy hálózaton 117 V4-es piacot függesztett fel. Ezeken új betét és hitelfelvétel nem indítható, a kiutalás és a visszafizetés viszont működik.
Ugyanezt a logikát nagyban is eljátszotta. A TRM kimutatta, hogy mintegy 325 millió USDT-t adott el árjegyzőknek és átváltó szolgáltatásoknak több mint 10 százalékos diszkonttal, cserébe 122 300 ETH-t kapott, a Tronon pedig 300 millió USDT-t a JustLend hitelprotokollba vitt.
Ami a hackernél maradt, az főleg Ether és Bitcoin, ezeket központi kibocsátó híján senki nem tudja befagyasztani. A TRM október 30-i adata több mint 420 000 ETH-t és a teljes ellopott Bitcoint mutat nála, együtt nagyjából 2,4 milliárd dollár értékben.
A támadóhoz kötött tárcák tranzakcióit az Arkham láncelemző oldalán bárki élőben követheti.
Biztonságban van az ügyfelek pénze a Binancen a feltörés után?
A Binance szerint igen. A tőzsde azt közölte, hogy a teljes kárt a SAFU nevű vészhelyzeti alapjából és saját pénzéből fedezi, az ügyfelek pénze biztonságban van.
Yi He társvezérigazgató azt írta, hogy a Binance minden, a feltörésből eredő veszteséget megtérít, Changpeng Zhao alapító pedig arra számít, hogy minden felhasználói egyenleg teljes fedezetet kap.
Mekkora a lyuk? A DefiLlama kimutatása szerint a Binance címein a támadás előtt mintegy 144 milliárd dollár volt, a CoinDesk számítása szerint a lopás ennek nagyjából 4 százaléka. Ha a befagyasztott pénz visszakerül, a tőzsdének nagyjából 3,3 milliárd dollárt kell a saját forrásaiból pótolnia.
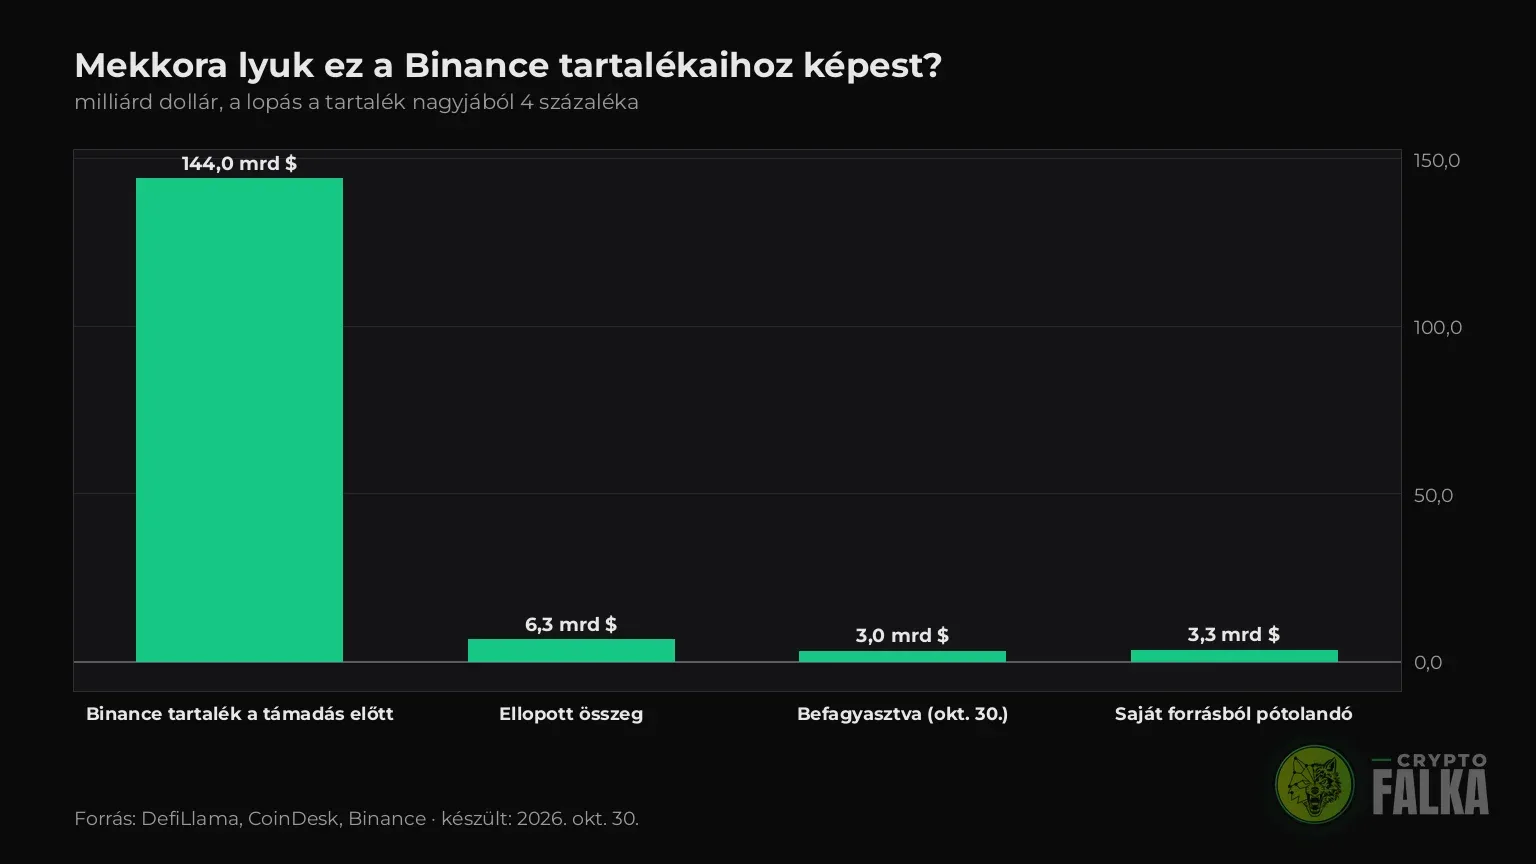
Október 30-án hajnali 1 órakor saját becslést is készítettünk a láncadatokból (Arkham, Lookonchain, Tether, Circle). Eszerint akkor kb. 5,98 milliárd dollárt vittek el, ebből 2,42 milliárdot a kibocsátók már befagyasztottak (egy órával később a Binance már mintegy 3 milliárdról számolt be), a maradék kb. 3,28 milliárd dollárnyi kriptót pedig a Binancenek a piacról kell visszavásárolnia.
A legnagyobb tétel 1,42 milliárd dollárnyi Bitcoin, ennek nagy részét a 2018-ban létrehozott SAFU-alap nagyjából 15 ezer BTC-je önmagában fedezi.

Volt már erre példa. A Bybit 2025 februárjában három nap alatt pótolta a kiesett Ethert kölcsönökből és vásárlásokból, és közben végig nyitva tartotta a kiutalásokat. A Binance 2019-ben a SAFU alapból térítette meg egy több mint 7000 BTC-t érintő lopás kárát.
Mikor lehet kiutalni? A kiutalások csütörtök este óta szünetelnek. Yi He október 30-án hajnalban azt írta, hogy 48 órán belül indulhatnak újra, a befizetések pedig közben rendben működnek.
Ez eltér a tőzsde korábbi közleményétől, amely a befizetéseket is felfüggesztette, ezért befizetés előtt érdemes megnézni a Binance friss hivatalos bejelentését. A javítás után a tőzsde frissített tartalékkimutatást (proof of reserves) tesz közzé.
Mire figyelj most? A csalók ilyenkor hamis kártérítési oldalakkal és ügyfélszolgálatnak álcázott üzenetekkel jelentkeznek, ezért csak a Binance hivatalos csatornáinak higgy. Aki hosszú távra tart kriptót, annak a saját tárcában tartott összeg a tőzsdei kockázattól is független.
A piac több százalékos eséssel és tömeges likvidációval reagált
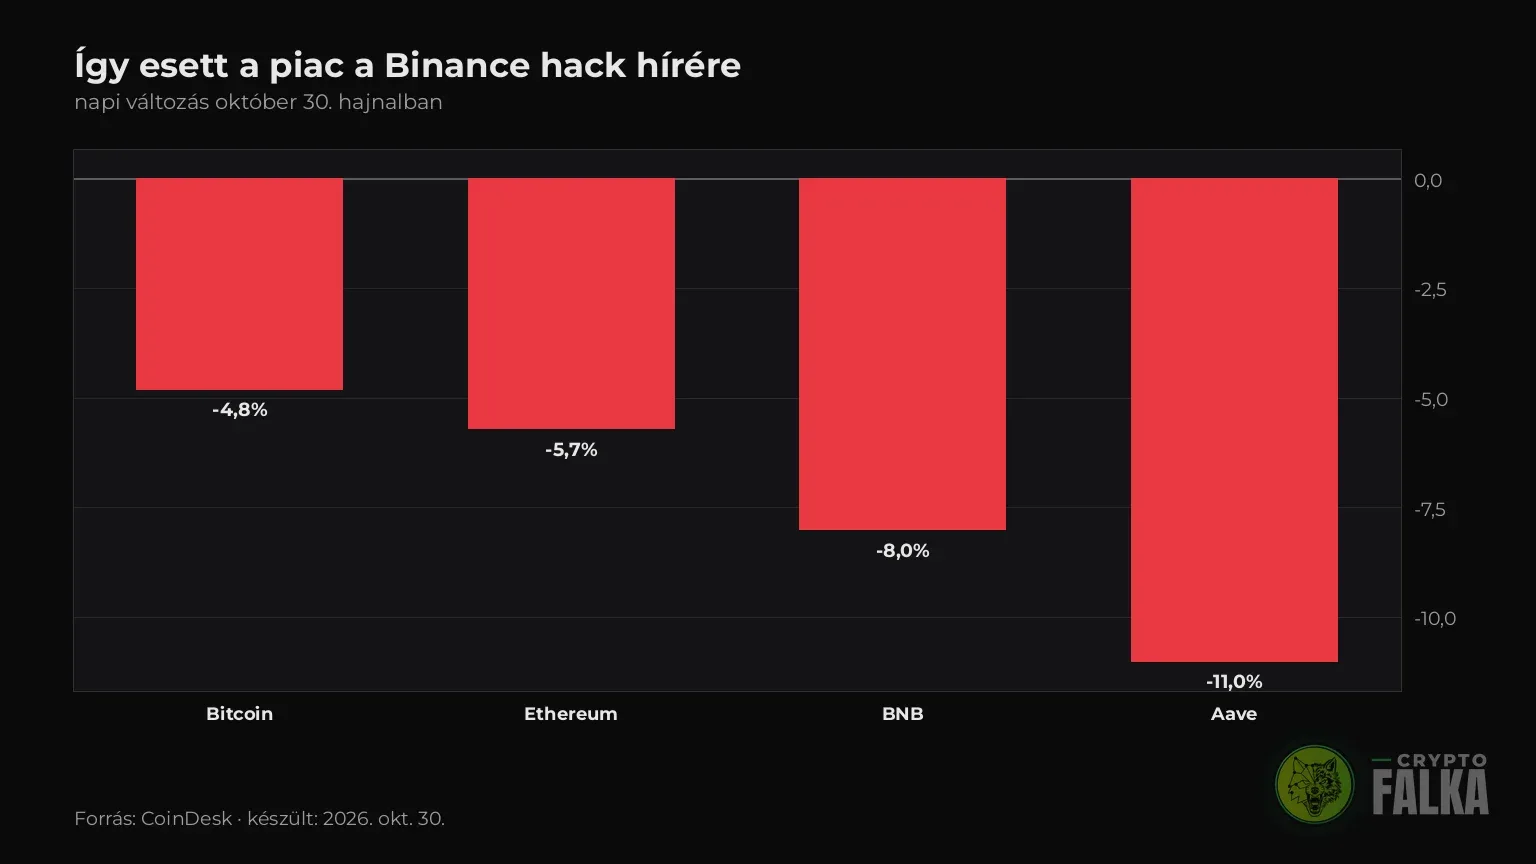
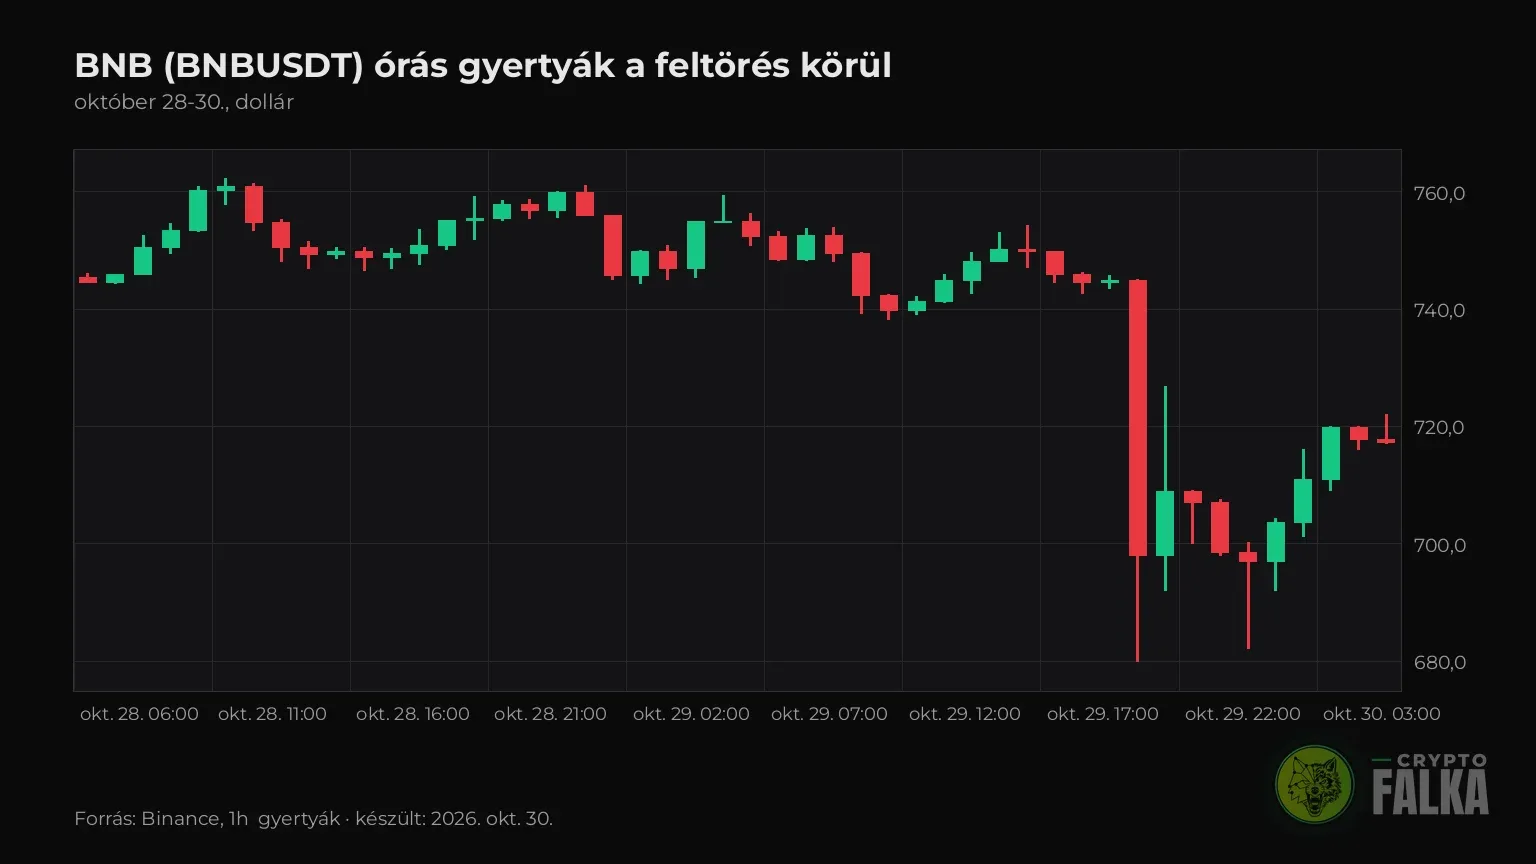
A piac csütörtök este percek alatt reagált. A Bitcoin (78 530 dollár) október 30-án hajnalra 77 ezer dollár alá esett, 4,8 százalékos napi mínuszban, az Ethereum 5,7, a BNB 8, az Aave tokenje 11 százalékot veszített a CoinDesk mérése szerint. Péntek reggelre a Bitcoin visszakapaszkodott 78 ezer dollár fölé.
A tőkeáttételes kereskedőket is megrázta a hír. A CoinGlass egyetlen óra alatt 628 millió dollár értékű kényszerlikvidálást mért, ennek túlnyomó része emelkedésre fogadó (long) pozíciót érintett. A kriptopiaci félelem és kapzsiság index 30-ra, augusztus óta a legalacsonyabb szintre esett.
Forintban a 6,3 milliárd dollár az október 29-i 328,8 forintos dollárárfolyammal nagyjából 2070 milliárd forint. Geoffrey Kendrick, a Standard Chartered elemzője szerint az eset a decentralizált tőzsdék felé terelheti a kereskedés egy részét, ahol a felhasználó végig a saját tárcájában tartja a pénzét.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
Ez rekordméretű biztonsági kudarc a Binance számára, az ügyfelek kárát azonban a jelek szerint a tőzsde állja. A tőzsde nyilvánosan vállalta a teljes kárt, a zsákmány közel felét órák alatt zárolták, és a Bybit példája megmutatta, hogy egy nagy tőzsde napok alatt be tudja tölteni a lyukat.
Az iparág ritkán látott összhangban lépett. A stablecoin-kibocsátók, a Coinbase, az Aave és az Arbitrum is gyorsan cselekedett, így mintegy 3 milliárd dollár már nem mozdítható.
Az eset azért arra is figyelmeztet, hogy egyetlen feltört laptop elég lehet ahhoz, hogy egy nagy tőzsdéből milliárdok induljanak el, és aki évekre tart kriptót, annak a saját kulcsos tárca adja a legerősebb védelmet.
A következő napokban az lesz a kérdés, hogy időben újraindulnak-e a kiutalások, és mit mutat a Binance friss tartalékkimutatása. Ha mindkettő rendben lesz, ez az ügy végül inkább a kriptós infrastruktúra ellenálló képességét mutatja meg, mint a gyengeségét.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
Az Ethereum 2025 májusi Pectra frissítésével bevezetett szabvány, amellyel egy hagyományos tárca egyetlen aláírt engedéllyel egy okos szerződés kódját futtathatja. Kényelmi funkciókra készült, például több tranzakció egyben indítására, de ha a támadó szerzi meg az aláírást, a tárca irányítását is átveheti.
A SAFU (Secure Asset Fund for Users) a Binance 2018-ban létrehozott vészhelyzeti alapja, amelyből a tőzsde a felhasználókat ért rendkívüli veszteségeket fedezi. Ebből térítették meg például a 2019-es, több mint 7000 BTC-t érintő lopás kárát is.
Az észak-koreai állami hackerhálózat (gyűjtőnéven Lazarus) egyik egysége, amely kriptotőzsdék és kriptós cégek elleni támadásokra szakosodott. Az FBI nekik tulajdonította a Bybit 2025 februári, mintegy 1,5 milliárd dolláros feltörését is.
Az USDT-t és az USDC-t egy-egy központi cég bocsátja ki, amely feketelistára teheti a gyanús címeket, így az ott lévő tokenek nem mozdíthatók. A Bitcoinnak és az Ethereumnak nincs ilyen központi kibocsátója, ezért azokat senki nem tudja befagyasztani.
A tőzsde közlése szerint a feltörés kárát saját forrásból fedezi, a kiutalások újraindulását pedig a hivatalos csatornáin jelzi. Kártérítést ígérő üzenetekre és linkekre ne reagálj, mert ilyenkor megszaporodnak a csalások.
Források
Binance: Security Incident Update
TRM Labs: North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History
Aave Governance: Binance Hot Wallet Exploit, Aave's Response
Kapcsolódó hírek
További híreink
 A Polymarket a külső szolgáltatóját ért támadás után átmenetileg leállította a kereskedést. Ügyfelei több ezer dollár eltűnéséről számoltak be.
Blokklánc
Több ezer dollár eltűnését jelezték a Polymarket predikciós piacán
 A Bitcoin 81 547 dollárig emelkedett, a Fed által figyelt szeptemberi inflációs mutató pedig a várt 3,6 százalékos éves áremelkedést jelezte.
Bitcoin
A Bitcoin 81 547 dollárig ugrott a vártnál erősebb amerikai GDP után
 Az Utexo november 28-ra tervezi a Tether dollártokenjének indulását a Bitcoinon. A fedezet másik hálózaton maradna, így a működés hidakra is támaszkodna.
Bitcoin
A Tether dollártokenje november 28-án térhet vissza a Bitcoinra
 A flash loan fedezet nélküli kölcsön, amelyet ugyanabban a tranzakcióban kell visszafizetni, különben az egész semmissé válik. Így működik, és erre jó.
DeFI
Mi az a flash loan? Fedezet nélküli kölcsön egy tranzakción belül
 A befektetők túl korán adják el a nyerő pozíciót, és túl sokáig tartják a vesztest, részvénynél és kriptónál is. Kutatások alapján megnézzük, miért.
Ismertető
Miért adjuk el korán a nyerő pozíciót, és tartjuk meg a vesztest?