
Egy év alatt 420%-kal nőtt a blokkláncos malware-bejegyzések száma
A Chainalysis az új blokkláncos malware-aktivitás kétharmadát állami hátterű hekkerekhez kötötte. Észak-koreai és iráni csoportokat is azonosított.
Röviden
3 másodpercben
- A nyilvános blokkláncok tartósan őrzik a malware utasításait, az új aktivitás mintegy kétharmadát állami hekkerek adták.
- A rosszindulatú blokklánc-bejegyzések 440%-kal nőttek 2025 júliusa óta, de az AI használata nem bizonyított.
- Az észak-koreai UNC5342 a Tron- és Aptos-tranzakcióiból ugyanahhoz a BNB Smart Chain-tranzakcióhoz irányította a fertőzött eszközöket.
- A Chainalysis iráni kötődésűnek feltételezett szereplőket azonosított, akik a Bitcoin blokkláncára írták vezérlési adataikat.
Az új aktivitás kétharmadát állami hátterű hekkerek adták
A Chainalysis minden vizsgált negyedévben nagyjából kétharmados állami részesedést mért az új blokkláncos malware-aktivitásban. Az elemzőcég több műveletet is állami kötődésű csoportokhoz kapcsolt a tranzakciókban elhelyezett kódolt információk alapján.
A módszer tartósabbá teszi a támadások infrastruktúráját. A nyilvános blokkláncon tárolt utasítások akkor is elérhetők maradnak, ha a hatóságok vagy szolgáltatók lekapcsolják a kapcsolódó domaineket, szervereket és kódtárolókat.
 Heti hírlevél
Cryptofalka ajánlat
A hét kriptós történései, egy levélben
A hét legfontosabb hírei, a piaci események és az árfolyamok állása. Ingyenes.
Hetente egyszer. Bármikor leiratkozhatsz.
Mi állhat a blokkláncos malware-bejegyzések 420%-os növekedése mögött?
A Chainalysis 2026. szeptember 17-én közölt elemzése 420%-os emelkedést mért abban, hányszor helyeztek el a támadók malware-utasításokat vagy infrastruktúrára mutató információkat nyilvános blokkláncokon. Külön mérésében a rosszindulatú blokklánc-bejegyzések száma 2025 júliusa óta 440%-kal nőtt.
Az időzítés egybeesett azzal, hogy nagy kapacitású, nyílt forráskódú kínai AI-modellek már kevés biztonsági korlátozás mellett is képesek voltak rosszindulatú kódot előállítani. Eric Jardine, a Chainalysis kiberbűnözési kutatási vezetője egyértelmű időbeli együttjárásról beszélt, de a vállalat nem tudta bizonyítani, hogy a támadók ezekkel a modellekkel növelték a kibocsátásukat.
Az észak-koreai művelet három blokkláncon át irányította a fertőzött eszközöket
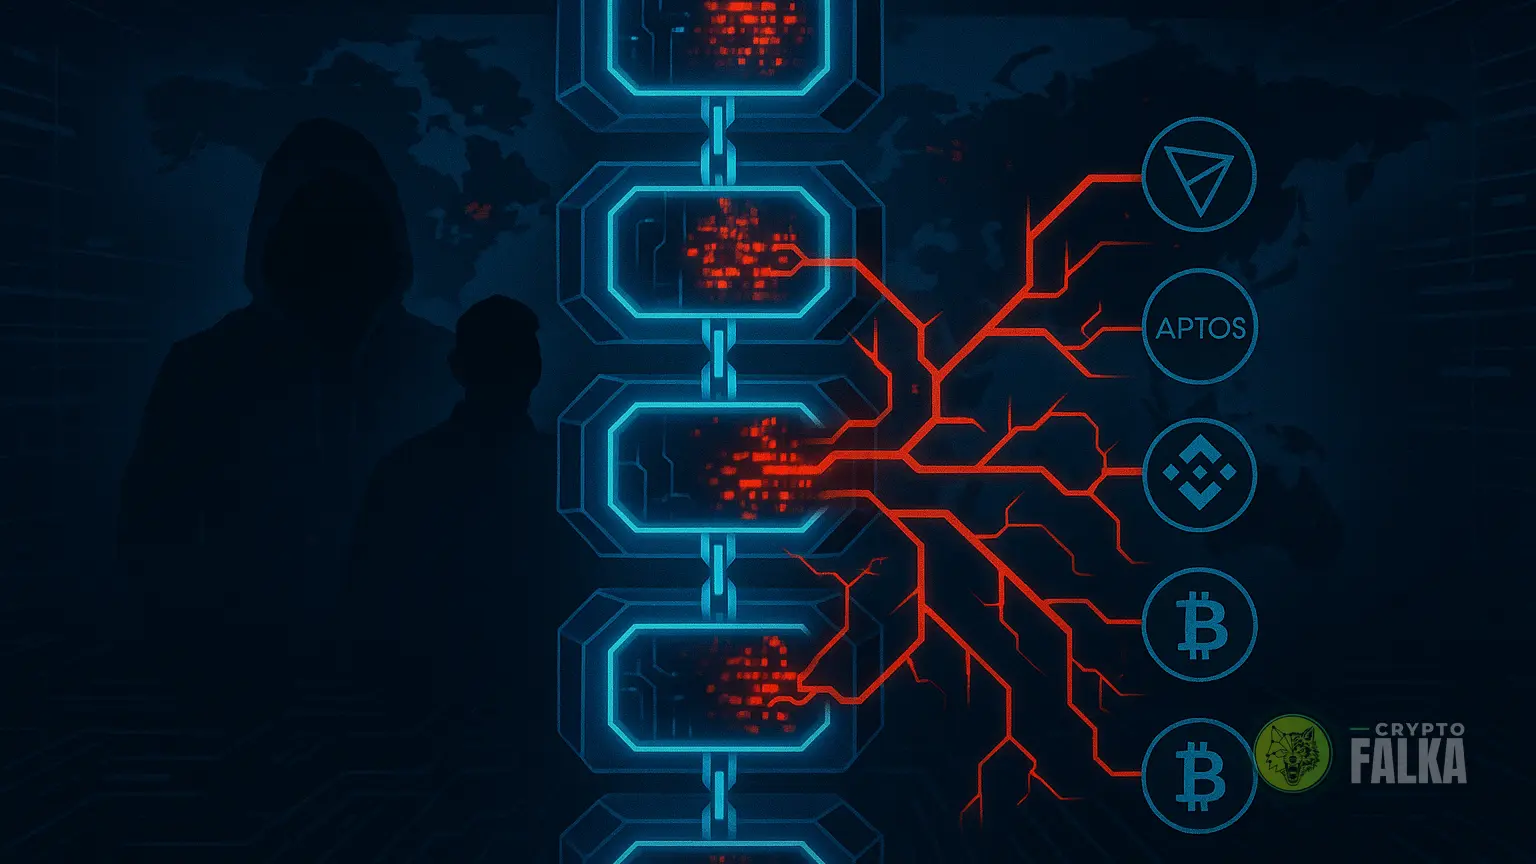
Az UNC5342 nevű, Észak-Koreához kötött és a Google Threat Intelligence által követett csoport kódolt hivatkozásokat helyezett el Tron- és Aptos-tranzakciókban. Mindkét útvonal a BNB Smart Chain ugyanazon tranzakciójához vezette a fertőzött eszközöket. A Tron szolgált elsődleges útvonalként, az Aptos pedig tartalékként.
A céltranzakció titkosított szervercímeket és konfigurációs adatokat tartalmazott. Ezek kapcsolták a feltört eszközöket a távoli hozzáféréshez és adatlopáshoz használt, láncon kívüli infrastruktúrához. Észak-koreai hekkerek 2025-ben az EtherHiding nevű hasonló módszerrel okos szerződésekben helyeztek el kriptót lopó kódot.
Falka tagságok
Cryptofalka ajánlat
Miért lennél magányos farkas?
Feltehetően iráni vezérlési adatok jelentek meg a Bitcoin blokkláncán
A Chainalysis szerint feltehetően az iráni hírszerzési minisztériumhoz kötődő szereplők írtak kódolt vezérlési és útválasztási adatokat a Bitcoin blokkláncára. Az értékelést a kártevőcsalád, a dekódolási módszer, az időzítés és a korábbi iráni műveletekhez kapcsolt szerver-infrastruktúra támasztotta alá, nem önmagában a blokkláncos aktivitás.
A támadók tárcái kis összegű utalásokat küldtek egy közismert Bitcoin-címre, amelyet korábban Satoshi Nakamotóhoz kötöttek. A cím nem kapcsolódott a támadókhoz. Állandó nyilvános ellenőrzési pontként szolgált a fertőzött eszközök számára. Új tranzakció közzétételével módosíthatták a szerver-infrastruktúrát, majd a kártevő automatikusan lekérte az új utasításokat. Ezután a támadók távoli hozzáférést szerezhettek, belépési adatokat lophattak el vagy további kártevőket telepíthettek.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A 420%-os növekedés azért aggasztó, mert a támadók a nyilvános blokkláncok tartósságát használják fel olyan vezérlési infrastruktúrához, amelyet jóval nehezebb lekapcsolni. Az UNC5342 Tron-, Aptos- és BNB Smart Chain-tranzakciókra épített útvonala azt mutatja, hogy a módszer már több láncot összekapcsoló, tartalék útvonalakkal működő támadásoknál is megjelent. A Bitcoin blokkláncára írt iráni kötődésű vezérlési adatok ugyanezt az irányt erősítik: egy nyilvánosan elérhető tranzakció akár állandó ellenőrzési ponttá is válhat a fertőzött gépeknek. Az AI-modellek szerepe egyelőre nem bizonyított, ezért ebből nem érdemes többet kiolvasni az időbeli együttjárásnál. A valódi probléma az, hogy az állami hátterű csoportok egyre tudatosabban építik be a blokkláncokat a kiberbűnözési eszköztárukba.
Mit érdemes még tudni?
A blokkláncra rögzített adatot sok, egymástól független résztvevő tárolja, ezért azt nem lehet egyetlen szerver vagy domain lekapcsolásával eltüntetni. A támadók így tartós helyen tarthatnak például titkosított szervercímeket vagy új utasításokat.
Az UNC5342 egy Észak-Koreához kötött kibercsoport megjelölése, amelyet a Google Threat Intelligence követ. A csoporthoz olyan műveletet kapcsoltak, amely fertőzött eszközöket Tron-, Aptos- és BNB Smart Chain-tranzakciókon keresztül irányított tovább.
Az EtherHiding olyan támadási módszer, amelyben rosszindulatú kódot vagy annak eléréséhez szükséges adatokat okos szerződésekben helyeznek el. Ezzel a támadók olyan infrastruktúrát használhatnak, amely a blokklánc tartóssága miatt nehezebben távolítható el.
A vezérlési infrastruktúra azoknak a szervereknek, címeknek és utasításoknak az együttese, amelyekkel a támadó kapcsolatot tart a fertőzött eszközökkel. Ezen keresztül módosíthatja a kártevő feladatait, adatokat lophat vagy további rosszindulatú programokat telepíthet.
Források
Decrypt: Hackers Hijack HBO Max’s Reddit Account to Spread Crypto-Stealing Malware
Cointelegraph: State hackers drive 420% surge in onchain malware, Chainalysis finds
Decrypt: US Seeks Forfeiture of $61 Million in Crypto Linked to Alleged Iranian Oil Scheme
Kapcsolódó hírek
További híreink
Kereskedés
A SEC ideiglenesen engedi a tokenizált amerikai részvények kereskedését
Blokklánc
Az S&P Global felvásárolná az OpenZeppelin blokkláncbiztonsági céget
Kereskedés
Ügyészség elé került 18 dél-koreai Polymarket-felhasználó
Blokklánc
Az OpenAI hat új esetben tárt fel aggasztó modellviselkedést