 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
TrapDoor malware támadás célozza a kriptós és AI-fejlesztőket
Aktív TrapDoor kampány fertőzi az npm, PyPI és Rust csomagokat, kriptotárcákat és felhőkulcsokat lopva a fejlesztői ellátási láncon át.

Mi az a TrapDoor malware kampány és hogyan csapdázza a fejlesztőket
A TrapDoor egy frissen azonosított, kifejezetten fejlesztők ellen irányuló malware kampány, amelyet a Socket nevű fejlesztői biztonsági platform szúrt ki 2026 májusában. A támadók nem klasszikus vírusokkal dolgoznak, hanem a fejlesztői ellátási láncot mérgezik meg: több mint harminc rosszindulatú csomagot és közel négyszáz verziót toltak fel különböző ökoszisztémákba, hogy azok „normál” fejlesztői eszköznek tűnjenek.
A cél, hogy a kriptós, DeFi-s, AI- és biztonsági fejlesztők észrevétlenül telepítsék ezeket a csomagokat a mindennapi munkájuk során.
A háttérben futó kód aztán adatokat gyűjt és titokban kapcsolatba lép a támadók szervereivel, így a fejlesztők gépe gyakorlatilag hátsó ajtót kap, miközben ők csak egy új helper vagy tool telepítésének hiszik az egészet.
Koordinált supply chain támadás fertőzi az npm, PyPI és Rust csomagokat
A Socket jelentése szerint a TrapDoor egy aktív, több ökoszisztémát érintő supply chain támadás, amely egyszerre célozza az npm-et, a Python világában használt PyPI-t és a Rust fejlesztők által használt Crates csomagtárat. A rosszindulatú csomagok nevei kifejezetten megtévesztők: úgy néznek ki, mintha ártalmatlan „development helper”, projektindító vagy Solidity tooling eszközök lennének, illetve Sui és Move build helperként pózolnak.
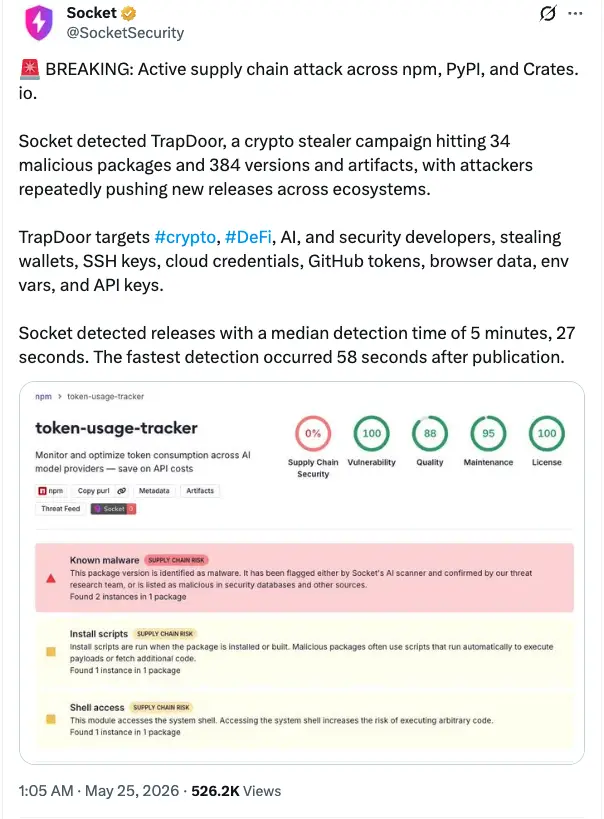
(Forrás: Socket)
A kampány szervezetten, folyamatos frissítésekkel dolgozik, azaz a támadók rendszeresen új verziókat tolnak fel, hogy mindig legyen „friss” és vonzó alternatíva a fejlesztők számára. A Socket CTO-ja, Ahmad Nassri szerint a GitHub aktivitás alapján az egész kampány erősen AI-asszisztált benyomást kelt, gyors, sablonszerű iterációval és prompt-injekciós dokumentációval kombinálva a valóban működő malware komponenseket.
Kriptotárca lopás és GitHub token vadászat a fejlesztői eszközökön keresztül
A TrapDoor célja nem csak az, hogy láthatatlanul ott üljön a fejlesztő gépén, hanem hogy minél több érzékeny hozzáférést begyűjtsön. A Socket elemzése szerint a malware kriptotárca-adatokat, böngészőbővítményeket, SSH kulcsokat, felhőszolgáltatói crediteket, GitHub tokeneket és különféle API kulcsokat vadászik.
Kiemelten célozza a népszerű tárcákat és szolgáltatásokat, például a Coinbase, Binance, Solana, Sui, Aptos és MetaMask walletjeit, valamint a Brave böngészőt.
A kampány külön érdekessége, hogy a kód rejtett utasításokat fecskendez be AI kódasszisztensek, például a Claude és a Cursor által futtatott folyamatokba, és „security scan” vagy hasonló workflow mögé rejti az adatgyűjtést. Így gyakorlatilag a fejlesztő saját eszközei és automatizmusai dolgoznak a támadók kezére.
Hogyan védekezhetnek a kriptós és AI-fejlesztők a TrapDoor fenyegetésével szemben
A TrapDoor ellen nem egy csodafegyver, hanem több, egymásra épülő biztonsági rutin ad érdemi védelmet. Alapszabály, hogy npm, PyPI vagy Crates csomag telepítése előtt mindig nézd meg a letöltésszámot, a maintainer(eke)t, a changelogot és a GitHub repo aktivitását, és kerüld azokat a „helper” pakkokat, amelyek frissen jelentek meg, de gyanúsan általános nevet viselnek.
A kriptós és AI-fejlesztőknek különösen fontos a tárcák és kulcsok szeparálása: fejlesztői gépen csak minimális mennyiségű kriptó legyen, a valódi tőke hidegtárcán vagy dedikált gépen. Használj jelszókezelőt, hardveres kulcsot, többfaktoros hitelesítést GitHubhoz, felhőhöz és tárcákhoz, és rendszeresen futtass kódelemző és malware-szkennereket. Végül érdemes belső policyt kialakítani: új csomag csak review után kerülhet be a projektbe, főleg ha tárcákkal, kulcsokkal vagy AI-eszközökkel érintkezik.
További híreink
 Az amerikai pénzügyi hatóság, a FinCEN elvetette a kriptomixeres tervet, mert az gátolhatta a jogszerű tevékenységet, és túlterhelhette az intézményeket.
Kereskedés
Az amerikai pénzügyminisztérium visszavonta a kriptomixeres tervet
 A kínai hálózat több mint 1 milliárd dollárnyi, a Lazarus hackerei által ellopott kriptót mosott tisztára. ZachXBT blokkláncnyomozó beépült közéjük.
Blokklánc
Kínai hálózat több mint 1 milliárd dollárt moshatott a Lazarusnak
 A CFTC egységes országos felügyeletet kínálna a tőkeáttételes kriptokereskedést nyújtó cégeknek, a hagyományos spot tőzsdék viszont kimaradnának.
Kereskedés
A CFTC kongresszusi törvény nélkül is szabályozná a kriptocégeket
 A Strategy 176,3 millió dollárért vásárolta vissza az STRC preferred részvényeit, több mint hatszor annyiért, amennyit egy hét alatt Bitcoinra fordított.
Bitcoin
A Strategy több mint hatszor annyit költött részvényre, mint Bitcoinra
 Az október 5-i adatok szerint az amerikai spot Bitcoin ETF-ek 241,1 millió dollárt vonzottak, az összesített nettó beáramlás 57,8 milliárd dollár.
Bitcoin
Harmadik hete áramlik a tőke az amerikai Bitcoin ETF-ekbe