 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
A Binance az iOS kriptotárcákat veszélyeztető hibájára figyelmeztet
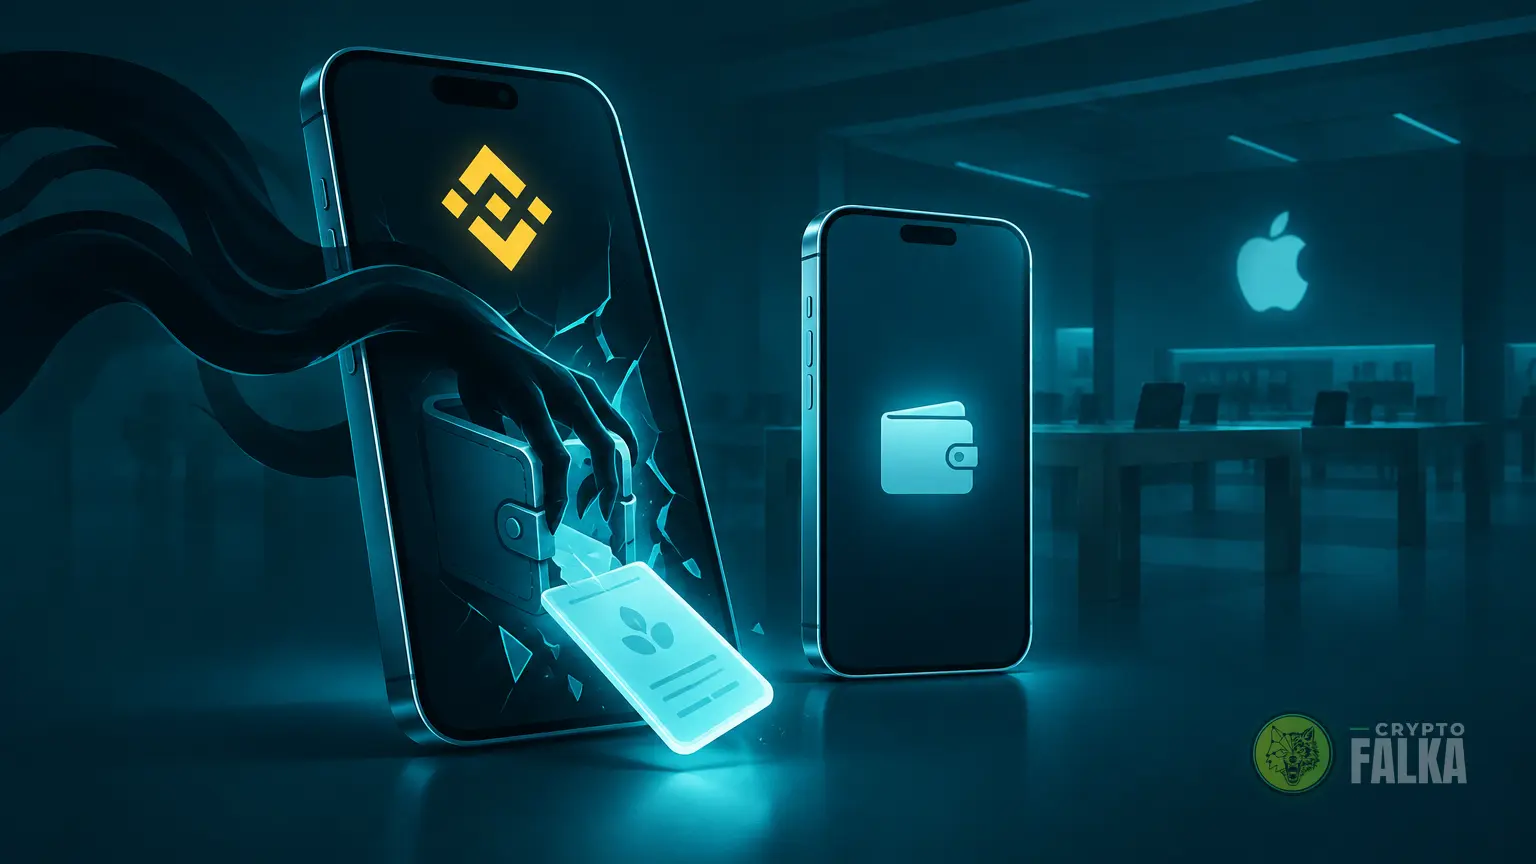
A Binance szerint egy kártékony app más alkalmazások fájljait is elérheti az iOS hibája miatt. A kriptotárcák kulcsai is veszélybe kerülhetnek.
Röviden
3 másodpercben
- A Binance szerint kártékony alkalmazás futtatása esetén az iOS hibája a kriptotárcákon túl bejelentkezési adatokat is veszélyeztethet.
- A SlowMist blokkláncbiztonsági cég szerint a kártékony app kiolvashatja a telefonon titkosítatlanul tárolt tárcahelyreállító adatokat.
- Az Apple hétfőn új kiadásokat tett elérhetővé az iOS rendszeréhez.
- A Binance feltételezett illetéktelen hozzáférés esetén tiszta eszközön létrehozott új tárcába javasolja áthelyezni a kriptót.
Az iOS sérülékenysége más alkalmazások helyi fájljait is elérhetővé teheti
A Binance kedden az iOS 26.7.1, 27.0.1 és 27.2 verzióit is érintettként nevezte meg. A tőzsde szerint az iOS sérülékenysége lehetővé teheti, hogy egy kártékony alkalmazás a futtatásakor más appok helyi fájljait is elolvassa.
A Binance a seedphrase-t, a tárca helyreállításához használt szósort, a privát kulcsokat és a bejelentkezési adatokat is veszélyeztetettnek nevezte. Hangsúlyozta, hogy az operációs rendszer hibájáról van szó, amely a teljes kriptós ökoszisztémát érintheti, nem kizárólag a Binance szolgáltatását.
Mikor férhet hozzá egy kártékony alkalmazás a tárca helyreállító adataihoz?
A SlowMist blokkláncbiztonsági cég kedden arra figyelmeztetett, hogy a kártékony app kiolvashatja a seedphrase-t, ha a tárca titkosítatlanul tárolja a telefonon.
A hibát vasárnap hozta nyilvánosságra egy, az iOS biztonságával foglalkozó kutató. A közzétételben egy másik kutató munkáját is elismerte.
Az Apple hétfőn új verziókat adott ki az iOS rendszeréhez
Az Apple hétfőn kiadta az iOS 27.2.1 és 26.7.3 verzióját. Nem egyértelmű, hogy bármelyik frissítés megszünteti-e a sérülékenységet. Az Apple és a Binance a keddi hír megjelenéséig nem válaszolt a hibával kapcsolatos sajtómegkeresésre.
A Binance frissítést és szükség esetén új tárcát javasol
A Binance a nem megbízható forrásból telepített alkalmazások törlését kéri. Azt is javasolja, hogy a felhasználók frissítsék az iOS rendszerét és az összes alkalmazást a legújabb hivatalos verzióra.
Ha valaki feltételezi, hogy már illetéktelen hozzáférés történt, a tőzsde a kriptoeszközök áthelyezését ajánlja egy tiszta eszközön létrehozott, új tárcába.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
Az Apple csak a javítás egyértelmű megerősítésével adhat okot a megnyugvásra az érintett tárcahasználóknak. A következő biztonsági tájékoztatásokban mi a hibát megszüntető kiadás pontos megnevezését figyelnénk. A rendszer javítása külön kérdés a már esetleg kiszivárgott kulcsoktól, amelyeket egy frissítés sem tesz újra titkossá. A biztonságos folytatáshoz a telefon védelmét és az esetleg érintett tárca hozzáférési adatait is rendezni kell.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
Az iOS alapvetően elkülöníti az alkalmazások saját adatait, ezért egy app nem kap szabad hozzáférést más appok fájljaihoz. Egy biztonsági hiba sértheti ezt az elkülönítést.
A titkosítatlanul tárolt érzékeny adatokat a fájlhoz hozzáférő támadó további visszafejtés nélkül elolvashatja. Ha ezek a tárca helyreállító adatai vagy kulcsai, a hozzáférés a kriptoeszközöket is veszélyeztetheti.
A tiszta eszköz kártevővel nem fertőzött, megbízható állapotú készüléket jelent. A puszta alkalmazástörlés önmagában nem bizonyítja, hogy egy korábban fertőzött telefon ismét biztonságos.
A megszerzett kulccsal a támadó egy másik készülékről is kezelheti a korábbi tárcát. A valóban új tárca új kulcsokat használ, a régi tárca másik eszközön történő helyreállítása nem cseréli le a kiszivárgott kulcsokat.
Források
CoinDesk: Binance users in some European countries told to pull crypto before fees kick in, with accounts closing by year end
Cointelegraph: Binance warns iOS flaw could expose crypto wallet keys
Decrypt: Mercado Bitcoin Said Its Hack Was Contained, But Blockchain Data Tells a Different Story
Kapcsolódó hírek
További híreink
 Hamarosan te is résztulajdonos lehetsz a Claude AI fejlesztőjében. Jön az Anthropic tőzsdei bevezetése, és a részvényével az XTB-n is kereskedhetsz majd.
Ismertető
Az Anthropic, a Claude AI fejlesztője hamarosan az XTB-n is elérhető
 A Binance elleni mintegy 6,3 milliárd dolláros lopás pénzének egy részét saját memecoinokon forgatták át a hackerek, de a láncon minden lépésük látszik.
Blokklánc
Észak-koreai hackerek memecoinokkal mossák a Binancetől lopott pénzt
 A HIVE és a MARA bányászati bevételét a Bitcoin áresése húzta le. A MARA éves szinten 34%-os visszaesését a nagyobb termelés sem ellensúlyozta.
Bányászat
A HIVE és a MARA több Bitcoint bányászott, mégis esett a bevételük
 Az Avalanche tokenje napi 10%-ot ugrott a New York-i tőzsde döntésére. A hálózat több blokkláncon elérhető tokenizált részvények ügyleteit számolná el.
Altcoin
Az Avalanche tokenje napi 10%-ot ugrott a New York-i tőzsde hírére
 A Strategy állománya 850 364 Bitcoinra nőtt az új vásárlással. A felhalmozott mennyiségért a vállalat összesen 64,16 milliárd dollárt fizetett.
Bitcoin
A Strategy 1036 Bitcoint vásárolt 81,9 millió dollárért