
Közel 14 000 ügyfelet érint a Trezor adatszivárgása
A Trezor rendszerei és eszközei biztonságban maradtak, de a ShipMonk rendszeréből kiszivárgott személyes adatokkal célzott adathalász támadások indulhatnak.

Röviden
3 másodpercben
- A hardvertárcák biztonsága nem sérült, a ShipMonk rendszeréből kikerült adatok viszont célzott csalásokat segíthetnek.
- 11 742 ügyfélnél név, lakcím, telefonszám és e-mail-cím, 1947-nél név, város és e-mail-cím lehet érintett.
- A csalók e-mailben, telefonon vagy levélben banknak, kriptotőzsdének vagy a Trezornak adhatják ki magukat.
- A Trezor 2024 januárjában mintegy 66 000 ügyfélnél jelzett hasonló adathalász kockázatot.
A ShipMonk szállítási rendszerén keresztül kerültek ki az ügyféladatok
A Trezor adatszivárgása a ShipMonk szállítási szolgáltató rendszeréhez köthető, nem a tárcagyártó saját infrastruktúrájához. A Trezor közlése alapján az eszközök védelme sem sérült, így a támadás nem adott közvetlen hozzáférést a hardvertárcákon kezelt kriptoeszközökhöz.
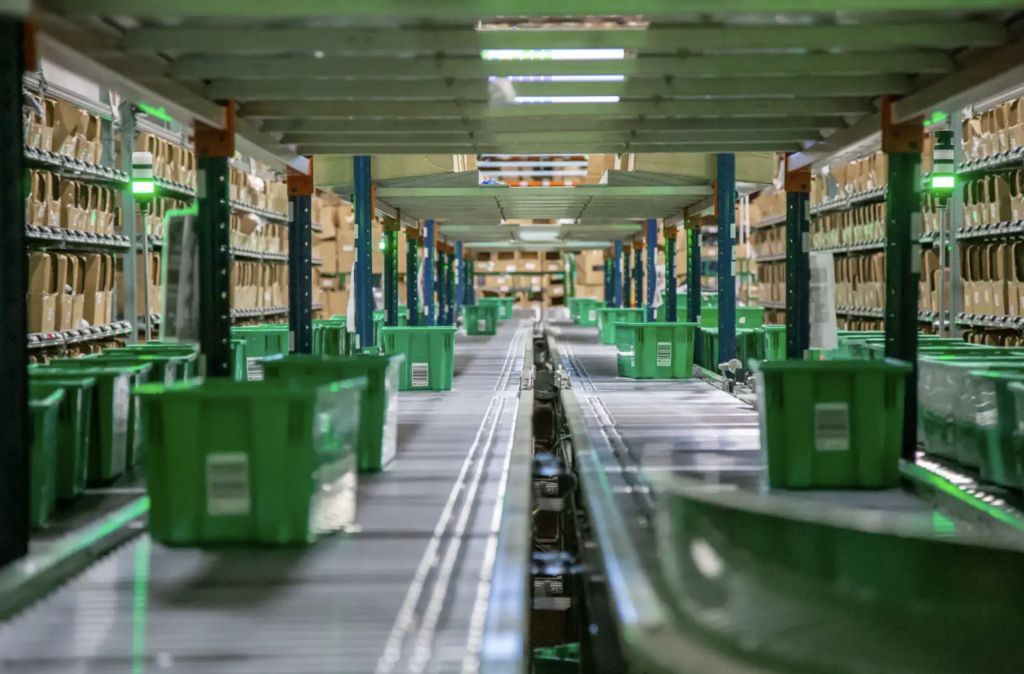
Azok az ügyfelek lehetnek érintettek, akik május 10. és augusztus 8. között az Egyesült Államokban, az Egyesült Királyságban, Svédországban, Kolumbiában, Brazíliában, Olaszországban vagy Portugáliában kapták meg a Trezor termékét. A kiszivárgott szállítási és kapcsolattartási adatok azonban felhasználhatók személyre szabott megkeresésekhez.
 Falka tagságok
Cryptofalka ajánlat
Miért lennél magányos farkas?
Két ügyfélcsoportnál eltérő személyes adatok kerülhettek illetéktelen kezekbe
A nagyobb ügyfélcsoportban 11 742 ember adatai lehetnek érintettek. Az illetéktelenek a nevükhöz, lakcímükhöz, telefonszámukhoz és e-mail-címükhöz férhettek hozzá.
További 1947 ügyfélnél a név, a város és az e-mail-cím kerülhetett ki. A két csoport együtt 13 689 embert jelent, vagyis a bejelentésben szereplő közel 14 000 ügyfelet nem azonos részletességű adatszivárgás érte.
A Trezor adatszivárgása célzottabb és kifinomultabb adathalász támadásokhoz vezethet
A kiszivárgott adatokkal a csalók hitelesebbnek tűnő, személyre szabott adathalász üzeneteket készíthetnek. Hamis e-maileket és leveleket küldhetnek, telefonhívásokat indíthatnak, miközben banknak, kriptotőzsdének vagy akár a Trezornak adják ki magukat.
A kriptotárcák felhasználóit más módszerekkel is próbálják megtéveszteni. A támadók szöveges üzenetben, e-mailben vagy telefonon segítséget kérő családtagnak, illetve hatósági szereplőnek adhatják ki magukat. Utóbbi esetben kitalált tartozás megfizetését követelhetik, de a fizikai postaládába küldött levél is része lehet a csalásnak.
Tőzsde ajánló
Partner-ajánló
 OKX
Díjmentes EUR-utalás
Falka bónusz
Akár 400 €értékű Bitcoin új regisztrálóknak
Részletek
 Bybit
Külön EU-platform
Falka bónusz
25 €értékű Bitcoin 100 € feltöltés után
Részletek
Nem először kerülnek a Trezor ügyfelei adathalász csalók célkeresztjébe
A Trezor 2024 januárjában már mintegy 66 000 felhasználót figyelmeztetett lehetséges adathalász támadásokra. Abba a kockázati körbe azok kerültek, akik 2021 decembere óta kapcsolatba léptek a vállalat ügyfélszolgálatával.

A korábbi bejelentés tehát az ügyfélszolgálati kapcsolatfelvételhez kötötte az érintettséget, míg a mostani esetnél a ShipMonk által kezelt szállítási adatok és a május 10. és augusztus 8. közötti kézbesítések határozzák meg az ügyfélkört.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A Trezor eszközeinek biztonsága megmaradt, de az érintett ügyfelek számára ettől még valós fenyegetés a célzott adathalászat. A név, cím, telefonszám és e-mail-cím együtt már elég ahhoz, hogy egy hamis Trezor-üzenet, banki hívás vagy postai levél jóval hihetőbbnek tűnjön egy általános csalási kísérletnél.
A mostani eset ismét azt mutatja, hogy a saját kulcsos tárca védelme mellett a felhasználó személyes adatai is támadási felületet jelentenek. Az érintetteknek különösen gyanakvónak kell lenniük minden kéretlen megkereséssel szemben: a seed phrase-t és a privát kulcsot sem a Trezor, sem bank, tőzsde vagy hatóság nem kérheti el. A hardvertárca biztonsága tehát nem kérdőjeleződött meg, a csalók kommunikációs trükkjeire viszont most még jobban kell figyelni.
Nem akarsz még tagságot? A heti hírlevél ingyenes.
Feliratkozom
Mit érdemes még tudni?
Az adathalászat olyan csalási módszer, amelyben a támadó megbízható szereplőnek, például banknak, tőzsdének vagy tárcaszolgáltatónak adja ki magát. Célja jellemzően jelszavak, belépési kódok, seed phrase-ek vagy más érzékeny adatok megszerzése.
A seed phrase vagy helyreállító kifejezés általában 12 vagy 24 szóból álló sorozat, amellyel egy kriptotárca teljesen visszaállítható. Aki ezt megszerzi, hozzáférhet a tárcában lévő eszközökhöz, ezért soha nem szabad megosztani senkivel.
A hardvertárca olyan fizikai eszköz, amely elkülönítve tárolja a kriptoeszközök kezeléséhez szükséges privát kulcsokat. A tranzakció jóváhagyásakor az eszközön kell megerősíteni a műveletet, ami csökkenti az online támadások kockázatát.
A ShipMonk egy logisztikai és szállítási szolgáltató, amely webáruházak rendeléseinek teljesítésében, raktározásában és kézbesítésében segít. A Trezor mostani bejelentése alapján az érintett ügyféladatok ebből a szolgáltatói rendszerből kerültek ki.
Források
CoinDesk: FlightAware drops Kalshi lawsuit over a market niche that data shows it never took off
Decrypt: Wall Street Is Starting to Treat Data Center Backlash as a Credit Risk
The Block: SEC clears Franklin Templeton funds to use onchain BENJI system for cash management
Kapcsolódó hírek
További híreink