
A Ledger régi Ethereum-appján reprodukáltak egy támadást
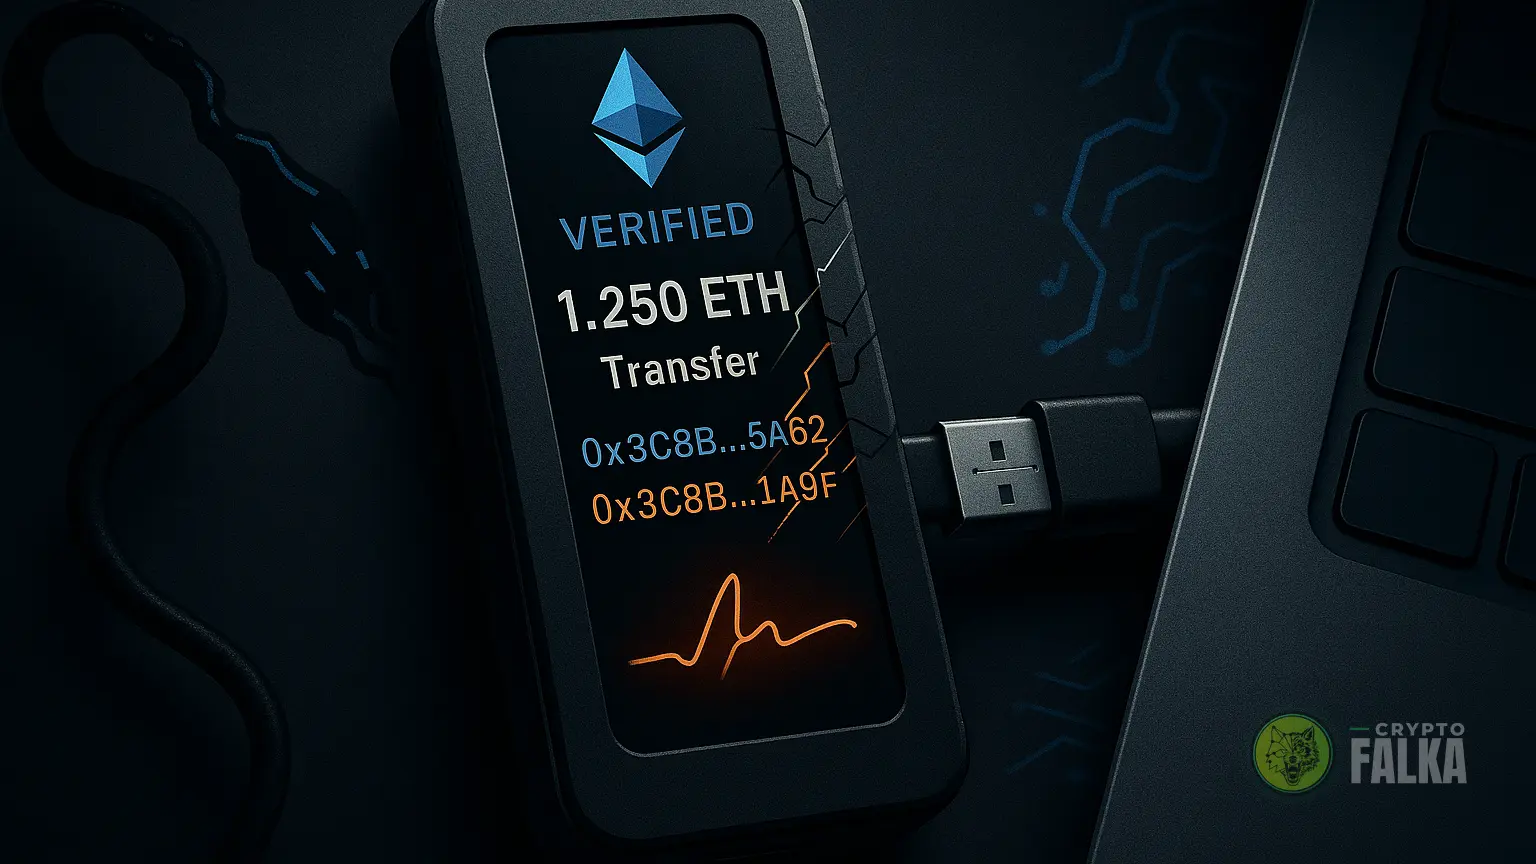
A OneKey tárcacég tesztje szerint a Ledger régi Ethereum-appjában aláírás előtt felülírható a tranzakció. A Ledger nem tud érintett felhasználóról.
Röviden
3 másodpercben
- A felhasználó által ellenőrzött Ethereum-tranzakció aláírás előtt felülírható volt az elavult appban.
- A támadáshoz az eszköz és a gazdagép közötti kommunikáció ellenőrzésére volt szükség, például kártevővel.
- A Ledger nem tud érintett felhasználóról; az alaphibát augusztus 21-én javította.
- A júliusi Coldcard-eset a seedphrase véletlenszerűségét gyengítette, így nem kapcsolódik ehhez az aláírási hibához.
A OneKey biztonsági csapata tesztkörnyezetben hajtotta végre a támadást
A OneKey saját biztonsági csapata tesztkörnyezetben sikeresen reprodukálta a Ledger Ethereum-appjának sebezhetőségét. A nyílt forráskódú tárcaszolgáltató az Ethereum (2 488 dollár) kezelésére szolgáló, eszközön futó alkalmazás 1.22.1-es verzióját vizsgálta.

Yishi Wang, a OneKey alapítója és vezérigazgatója tranzakciócsere-támadásnak nevezte az eljárást. A demonstrációhoz a csapat egy korábban már javított hibát használt ki, vagyis a teszt nem a Ledger szoftverének legfrissebb kiadásán futott.
 Heti hírlevél
Cryptofalka ajánlat
A hét kriptós történései, egy levélben
A hét legfontosabb hírei, a piaci események és az árfolyamok állása. Ingyenes.
Hetente egyszer. Bármikor leiratkozhatsz.
Hogyan működik a Ledger régi Ethereum-appján reprodukált támadás?
A módszer a tranzakció ellenőrzése és aláírása közötti időablakot használja ki. Amíg a felhasználó a szabályos tranzakció adatait nézi, a támadó átírja az aláírásra váró tranzakciót. Az aláírás így már a kicserélt tartalomra kerülhet.
A támadónak ehhez ellenőriznie kell a Ledger eszköze és a hozzá csatlakozó gazdagép közötti kommunikációt. A Ledger lehetséges eszközként kártevőt, kompromittált tárcaszoftvert és rosszindulatú weboldalt említett.
A Ledger Ethereum-appjának sebezhetőségét két egymást követő frissítés javította
A Ledger két lépésben kezelte a hibát. Az augusztus 13-án kiadott Ethereum-app 1.22.2-es verziója alkalmazásszintű védelmeket kapott, majd az alapproblémát augusztus 21-én javította a Secure SDK 26.6.1-es verziójában.
A vállalat csütörtöki X-bejegyzésében azt közölte, hogy nincs tudomása olyan Ledger-felhasználóról, akinek az eszközét ilyen módon feltörték volna. A bemutatott eljárás egy már elavult alkalmazásverzió ellen végrehajtott biztonsági teszt volt.
Falka tagságok
Cryptofalka ajánlat
Miért lennél magányos farkas?
A Coldcard júliusi hibája más módon veszélyeztette a privát kulcsokat
A júliusi Coldcard-hiba a seedphrase létrehozását érintette, nem a tranzakciók aláírás közbeni kezelését. Egy 2021 márciusában bekerült firmware-hiba egyes Coldcard tárcáknál gyengítette a seedphrase véletlenszerűségét, így a létrejövő privát kulcsok próbálgatásos támadással sebezhetővé váltak.
A Ledger korábban jelezte, hogy eszközeit ez a Coldcard-sebezhetőség nem érintette. A Ledger tárcái a biztonsági chipbe épített, tanúsított véletlenszám-forrással hozzák létre a helyreállító kifejezéseket.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A OneKey demonstrációja kellemetlen emlékeztető arra, hogy a hardvertárca használata mellett is szükség van szoftverfrissítésekre. A támadás ráadásul az egyik legfontosabb biztonsági pillért, az eszköz kijelzőjén ellenőrzött tranzakciót célozza: ha a gazdagépet kártevő vagy kompromittált tárcaszoftver uralja, a felhasználó által jóváhagyott adatok és az aláírt tranzakció eltérhetnek.

Nincs ugyanakkor szó jelenleg igazolt, tömeges Ledger-feltörésről. A teszt az Ethereum-alkalmazás már javított, 1.22.1-es verzióján futott, a Ledger pedig nem tud ilyen módon károsult felhasználóról. A helyes reakció ezért nem a pánik, hanem a tárcaalkalmazások és a hozzájuk kapcsolódó szoftverek naprakészen tartása: a régi verziók használata egy hardvertárcánál is felesleges kockázat.
Mit érdemes még tudni?
A tranzakciócsere-támadás során a támadó az aláírás előtt lecseréli a felhasználó által ellenőrzött tranzakciót egy másikra. Ha a csere sikerül, a digitális aláírás már a módosított tranzakcióra kerülhet.
Gazdagépnek azt a számítógépet vagy mobileszközt nevezik, amelyhez a hardvertárca csatlakozik. Ez futtatja a tárcaszoftvert vagy a böngészőt, és ezen keresztül jut el a tranzakció az eszközhöz.
A Secure SDK olyan szoftverfejlesztői eszközkészlet, amelyet a Ledger eszközein futó alkalmazások használnak. Az ilyen alapszintű komponensek frissítése több alkalmazás biztonságára is hatással lehet.
A seedphrase biztonsága azon is múlik, hogy a létrehozásakor használt véletlen adat mennyire kiszámíthatatlan. Ha a véletlenszám-forrás gyenge, a belőle származó privát kulcsokat könnyebb lehet próbálgatással megfejteni.
Források
Decrypt: No, Ledger Wasn’t Hacked: Vulnerable Ethereum App Was Patched Before Exploit, Company Says
Cointelegraph: OneKey reproduces transaction replacement attack on outdated Ledger Ethereum app
The Block: Moonwell investigates lending market issue on Base as security firms flag multimillion-dollar exploit
Kapcsolódó hírek
További híreink