 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
351,6 millió dolláros hackertámadás érte a Bitget kriptotőzsdét
A Bitget szerint a felhasználók pénze biztonságban van, és a kereskedés is zavartalan, a kiutalás viszont addig szünetel, amíg a biztonsági vizsgálat tart.
Röviden
3 másodpercben
- Az idei év eddigi legnagyobb tőzsdei lopása a Bitgetet érte, a támadó több blokkláncon át vitte ki a kriptókat.
- A vezérigazgató szerint a támadók egy belső rendszeren át indították a kiutalásokat, a privát kulcsokhoz nem fértek hozzá.
- A kárt a tőzsde több mint 464 millió dolláros felhasználóvédelmi alapja fedezi, az ügyfelek egyenlege a tőzsde szerint pontos.
- Az első nyomok egy észak-koreai hackercsoportra utalnak, bár ezt a Bitget még nem erősítette meg.
Több blokkláncon egyszerre áramlottak ki a kriptók a Bitget tárcáiból
A Bitget biztonsági rendszere szeptember 24-én 18:31-kor (magyar idő szerint 20:31-kor) észlelte az engedély nélküli utalásokat a tőzsde néhány hot walletjéből. Ezek az internetre kötött tárcák szolgálják ki a napi kiutalásokat.

A Bitget elleni hackertámadás első jeleit az on-chain elemzők észlelték. Az Arkham elemzője este még nagyjából 180 millió dolláros kiáramlásról írt, a tőzsde később 351,6 millió dolláros kárt erősített meg. Ez az idei év eddigi legnagyobb támadása egy centralizált tőzsde ellen.
A kiáramlás több blokkláncot érintett, az Ethereumtól az XRP Ledgeren át az Avalanche-ig. A legnagyobb tétel XRP volt, a Lookonchain láncelemző nagyjából 157,5 millió dollárra teszi az értékét. Az Ethereumon és a hozzá kapcsolódó hálózatokon mozgó tételek egyetlen, frissen létrehozott címre futottak be, ezt mutatja az Arkham táblázata is.
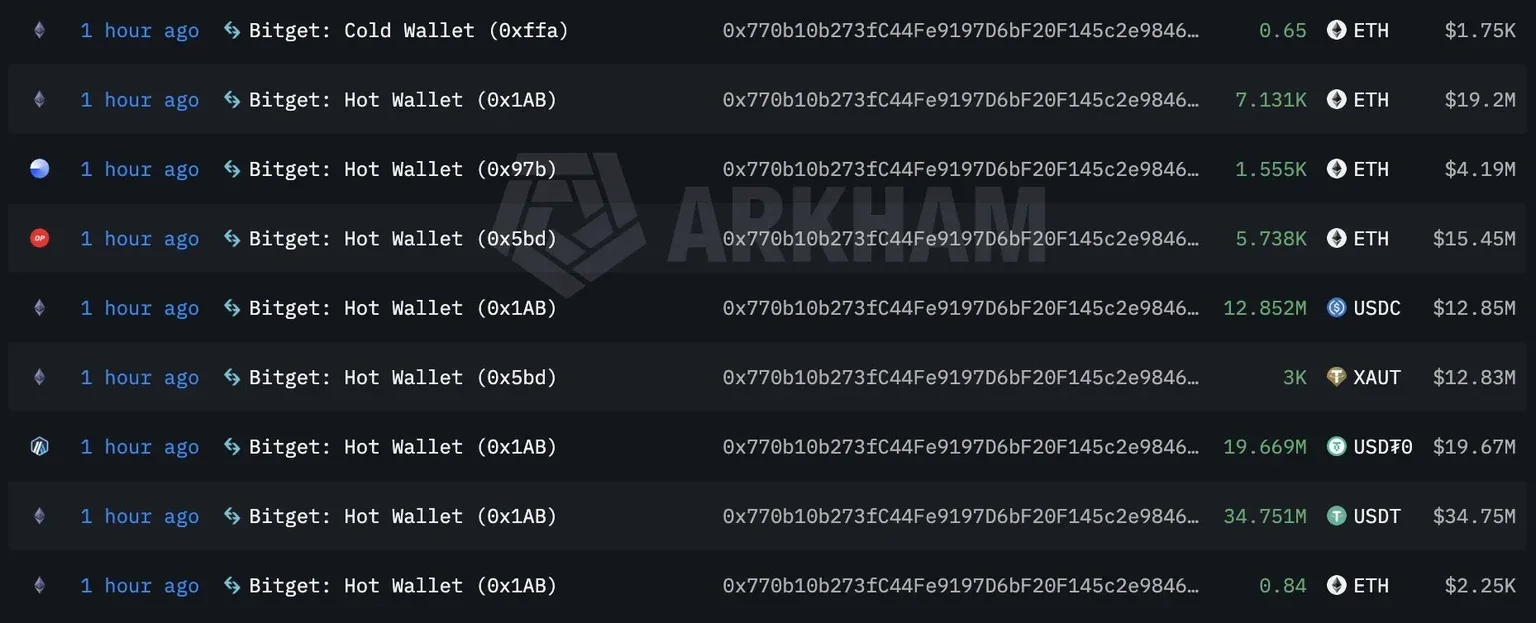
Az Arkham táblázatában egy hidegtárcaként címkézett címről is érkezett a támadóhoz 0,65 ETH, nagyjából 1 750 dollár értékben. A Bitget szerint a hidegtárcák érintetlenek. Hogy melyik a pontosabb, a beígért technikai jelentésből derülhet ki.
A támadó a dollárhoz kötött stablecoinokat perceken belül Ethereumra kezdte váltani, és ehhez a piaci árnál drágábban is vásárolt. A sietségnek oka van. A kibocsátók be tudják fagyasztani a stablecoinjaikat, így az USDT-t és az USDC-t is, az Ethereumot viszont nem.
Hamis utalási adatokkal csapták be a támadók a Bitget jóváhagyási rendszerét
Gracy Chen, a Bitget vezérigazgatója egy későbbi frissítésben azt írta, hogy a támadó a tőzsde tárcainfrastruktúrájának egyik belső rendszerébe tört be. Innen hamis tranzakciós adatokat küldött a Bitget saját jóváhagyási folyamatába, amely így szabályosnak látta és aláírta a kiutalásokat.
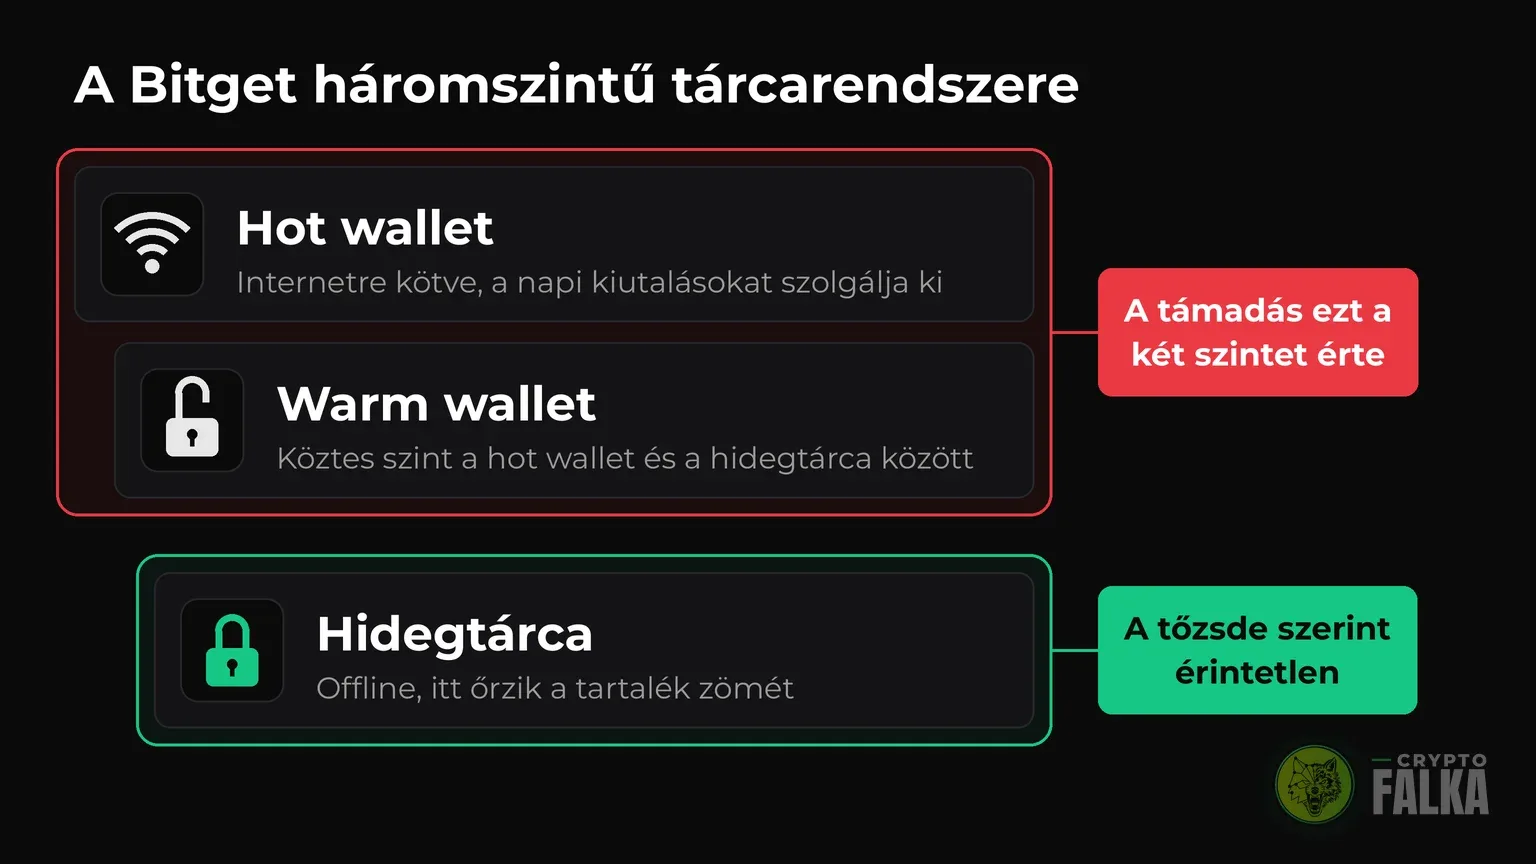
A Bitget háromszintű tárcarendszert használ, a támadás a felső kettőt érintette.
- A hot wallet internetre kötve a napi forgalmat és a kiutalásokat szolgálja ki.
- A warm wallet köztes szint a hot wallet és a hidegtárca között.
- A hidegtárca offline őrzi a tartalék zömét, a tőzsde szerint ez teljesen biztonságban van.
A vizsgálat kizárta, hogy a privát kulcsok kiszivárogtak volna, és ez a jobbik eset. Ellopott kulccsal a támadó bármikor újra aláírhatna, ilyenkor az érintett tárcákat teljesen ki kéne váltani. Chen szerint a veszteség nem nő tovább, újabb engedély nélküli utalás nem lehetséges, a behatolás pontos módját pedig még vizsgálják.
Mi lesz a felhasználók pénzével a Bitget elleni hackertámadás után?
A Bitget szerint a felhasználóknak nem kell veszteséggel számolniuk. A kárt a tőzsde felhasználóvédelmi alapja (User Protection Fund) fedezi, amelyben a bejelentéskor több mint 464 millió dollár volt, a mostani veszteség tehát nagyjából az alap háromnegyedét viszi el.
A vezérigazgató hangsúlyozta, hogy a támadók felhasználói kiutalási kérelmet nem hamisítottak, a pénz a tőzsde saját tárcáiból tűnt el. A Bitget hivatalos közleménye szerint a számlaegyenlegek pontosak.
At 18:31 UTC on September 24, 2026, Bitget’s security systems identified unauthorized transfers involving a limited number of hot wallets.
Bitget (@bitget) 2026. szeptember 24.
A kiutalás újraindításának dátumát a tőzsde nem adta meg. Chen úgy fogalmazott, hogy nem vállalnak olyan időpontot, amelyet nem tudnak garantálni. A magyar Bitget-ügyfeleket ugyanez érinti: az egyenleg látszik, a befizetés és a kereskedés rendesen működik, de saját tárcára vagy bankszámlára addig semmi nem küldhető ki.
Észak-koreai hackercsoport nyomait látja a Bitget, de ez még nem bizonyított
A Bitget vizsgálata olyan IP-címeket talált, amelyek egy észak-koreai hackercsoport VPN-használatához illenek. Chen egy X-en tartott élő közvetítésben a támadás mintájára is kitért.
„A minta nagyon hasonlít arra, amit korábban az észak-koreai csapat csinált.” (Gracy Chen, a Bitget vezérigazgatója)
A tettesek kilétét a Bitget még nem erősítette meg. Egy független láncelemző viszont a lopott XRP útját olyan címekig követte, amelyek egy korábbi, a Lazarus csoporthoz kötött lopáshoz kapcsolódnak. Az FBI ennek az észak-koreai csoportnak tulajdonítja a Bybit 2025 februári, mintegy 1,5 milliárd dolláros kárát is.
A Bybit most viszonozza a segítséget. A Bitget a Bybit-hack idején 40 000 ETH-t kölcsönzött a Bybitnek kamat és fedezet nélkül, most Ben Zhou, a Bybit vezérigazgatója ajánlotta fel a segítségét, és frissítik a LazarusBounty oldalt, hogy a Bitgetből ellopott pénz útja is követhető legyen.
A Bitget-ügy beleillik az idei hackertámadások sorába. A CryptoSlate számítása szerint vele együtt a szeptemberi kár 684 millió dollár fölé nő, ezzel a szeptember lett 2026 legrosszabb hónapja a kriptós lopások terén.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A Bitget eddig jól kezeli a válságot. Órákon belül megszólalt, konkrét összeget mondott, és a kárt saját tartalékból fedezi, ez más helyzet, mint az FTX 2022-es csődje, ahol maguk az ügyfélpénzek hiányoztak. A beígért technikai jelentésből derül ki, mennyire volt egyedi hiba a belső rendszer feltörése.
Szerintünk a hírből a felfüggesztett kiutalás a legfontosabb tanulság. Amíg tart, a Bitgeten lévő kriptót az ügyfél látja, de nem rendelkezik felette, és egy hasonló támadás után bármelyik tőzsdén így lenne. Ezért tartjuk jó gyakorlatnak, hogy a tőzsdén csak a kereskedéshez szükséges összeg maradjon, a hosszabb távra félretett rész pedig saját tárcában legyen (a választáshoz kriptotárca-összehasonlításunk segít). Aki most Bitget-ügyfél, a fejleményeket a tőzsde hivatalos csatornáin kövesse, és gyanakodjon minden üzenetre, amely visszatérítés címén adatot vagy utalást kér.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
Az internetre folyamatosan kapcsolt tárca, amelyből a tőzsde a felhasználók kiutalásait gyorsan teljesíti. A kényelem ára, hogy a támadások fő célpontja, ezért a tőzsdék a tartalék zömét offline hidegtárcában őrzik.
A tőzsde saját tartaléka, amelyet hackertámadás vagy más rendkívüli veszteség esetén a felhasználók kárának fedezésére különít el. Nem állami betétbiztosítás, a fedezet mértéke és feltételei a tőzsde vállalásán múlnak.
Észak-Korea államához köthető hackercsoport, amelyet az FBI és a láncelemző cégek a legnagyobb kriptolopások egy részével hoznak összefüggésbe. Az ellopott pénzt jellemzően sok címen, több blokkláncon és keverőszolgáltatásokon át mossa tisztára.
A tőzsde ideiglenesen leállítja, hogy a felhasználók kriptót vagy pénzt vigyenek ki a platformról, jellemzően biztonsági incidens vagy karbantartás idején. Az egyenleg a fiókban marad, de amíg a tilalom tart, nem küldhető saját tárcára vagy bankszámlára.
Források
CoinDesk: Crypto exchange Bitget says $352 million affected in a hack, claims user funds are 'safe'
Bitget: Security incident statement on X
Cointelegraph: Bitget CEO suspects North Korea behind $352M hack, citing IP clues
Kapcsolódó hírek
További híreink
 A Bitcoinnal fedezett tBTC token hídja részben újraindult, de az Aave mintegy 120 millió dolláros tartalékánál továbbra is tiltott az új befizetés.
DeFI
Az Aave mintegy 120 millió dollárnyi token használatát korlátozza
 A Gnosis Pay adatszivárgása lakcímeket és kriptotárcák címeit is érintette. A szolgáltató közölte, hogy az ügyfelek pénzét nem érintette a támadás.
Blokklánc
A Gnosis Pay kriptokártyáinak adatait lopták el a támadók
 A Binance France november 29-től havi díjat számít fel a bent maradó kriptóra. A díj elkerüléséhez addig be kell fejezni a kriptoeszközök kiutalását.
Tőzsde
A Binance France december 31-én bezárja kriptós ügyfélszámláit
 Több mint 77 ezer dollárt nyert a Polymarket felhasználója, aki egy választási felmérés előtt fogadott nagy tételben. A platform vizsgálja az ügyet.
Kereskedés
A Polymarket közel 200 ezer dolláros gyanús fogadást vizsgál
 Az Nvidia kínai chipeladásairól kongresszusi meghallgatást szeretne egy amerikai demokrata szenátor, aki a cég vezérigazgatójától várna válaszokat.
AI
Az Nvidia chipgyártó szigorúbb amerikai fellépésre számíthat