 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
10 millió kriptóst érinthetett az új átverés - akár Te is köztük lehetsz!
Tízmillió felhasználó lehet érintett a legújabb, hamis kriptoappokat terjesztő malware-hadjáratban – figyelmeztetnek a Check Point kutatói.

Tízmillió felhasználó lehet érintett a legújabb, hamis kriptoappokat terjesztő malware-hadjáratban – figyelmeztetnek a Check Point kutatói. A JSCEAL nevű kártevő kampány hirdetések segítségével próbálja megszerezni a gyanútlan áldozatok kriptós adatait, jelszavait és akár pénzét is.
Kriptósok, vigyázat: kamu appok és hirdetések terítik a legújabb vírust!
Soha nem volt még ilyen kifinomult és ilyen széles körű a kriptósokat célzó malware-hullám, mint most: a Check Point Research friss riportja szerint világszerte már legalább tízmillióan láthatták azokat a hirdetéseket, amelyek népszerű tőzsdei alkalmazások – például Binance, MetaMask, TradingView vagy Kraken – hamisított, kártékony verzióira irányítanak.

Hogyan működik a JSCEAL-kampány?
A JSCEAL nevű kampány legalább 2024 márciusa óta fut, és a támadók hirdetésekkel terelik az áldozatokat olyan oldalra, ahol a letöltött app valójában vírust telepít. Ezek a programok a háttérben érzékeny adatokat gyűjtenek: jelszavakat, kriptotárcákhoz tartozó kulcsokat, Telegram-fiók infókat, sőt, a böngésző cookiekat is elcsípik.
A malware JavaScript alapú, különlegesen nehéz felismerni: futás közben a felhasználót egy valódi, eredetinek tűnő alkalmazás oldalára irányítja, miközben a háttérben már dolgozik a tolvajkód.
Európában is tömegeket értek el a hamis hirdetések
A Check Point szerint csak az EU-ban 3,5 millióan találkozhattak a csaló hirdetésekkel, de az ázsiai pénzügyi appok hamisításával az áldozatok száma globálisan elérheti a tízmilliót is. A támadók Meta platformokon keresztül 35 ezer (!) különböző reklámot futtattak – milliós nézettséggel.
Miért különösen veszélyes a JSCEAL?
-
Innovatív anti-evasion: a malware a felismerést szinte lehetetlenné teszi, ezért hónapokig észrevétlen maradt.
-
Valós appokat utánoz: letöltés után a felhasználó tényleg az eredeti oldalra jut, csak épp közben már fertőzött.
-
Kriptós adatokra vadászik: főként MetaMask, Binance, Kraken, illetve kriptotárca- és jelszóadatokat gyűjt, akár automatikusan is.
A Check Point szerint minden kriptósnak ajánlott megbízható anti-malware szoftvert használni, amely képes felismerni a JavaScript-alapú támadásokat – különösen akkor, ha már történt fertőzés. Mindig csak az eredeti alkalmazásboltból töltsünk le appot, és soha ne kattintsunk ismeretlen hirdetésekre!
További híreink
 Az USDC stablecoin kiemelt MiCA-státuszt kapott az EU-ban, így az EBA és a francia hatóság közösen felügyeli. Ezt csak 45 másik projekt érte el.
Kereskedés
Az USDC stablecoin kiemelt besorolást kapott a MiCA alapján
 Az amerikai hatóságok 241 weboldalt állítottak le és 112 szervert foglaltak le. A több tízmillió dolláros ügyben egyetlen embert sem tartóztattak le.
Blokklánc
Az FBI és a brooklyni ügyészség leállított egy kriptocsalási hálózatot
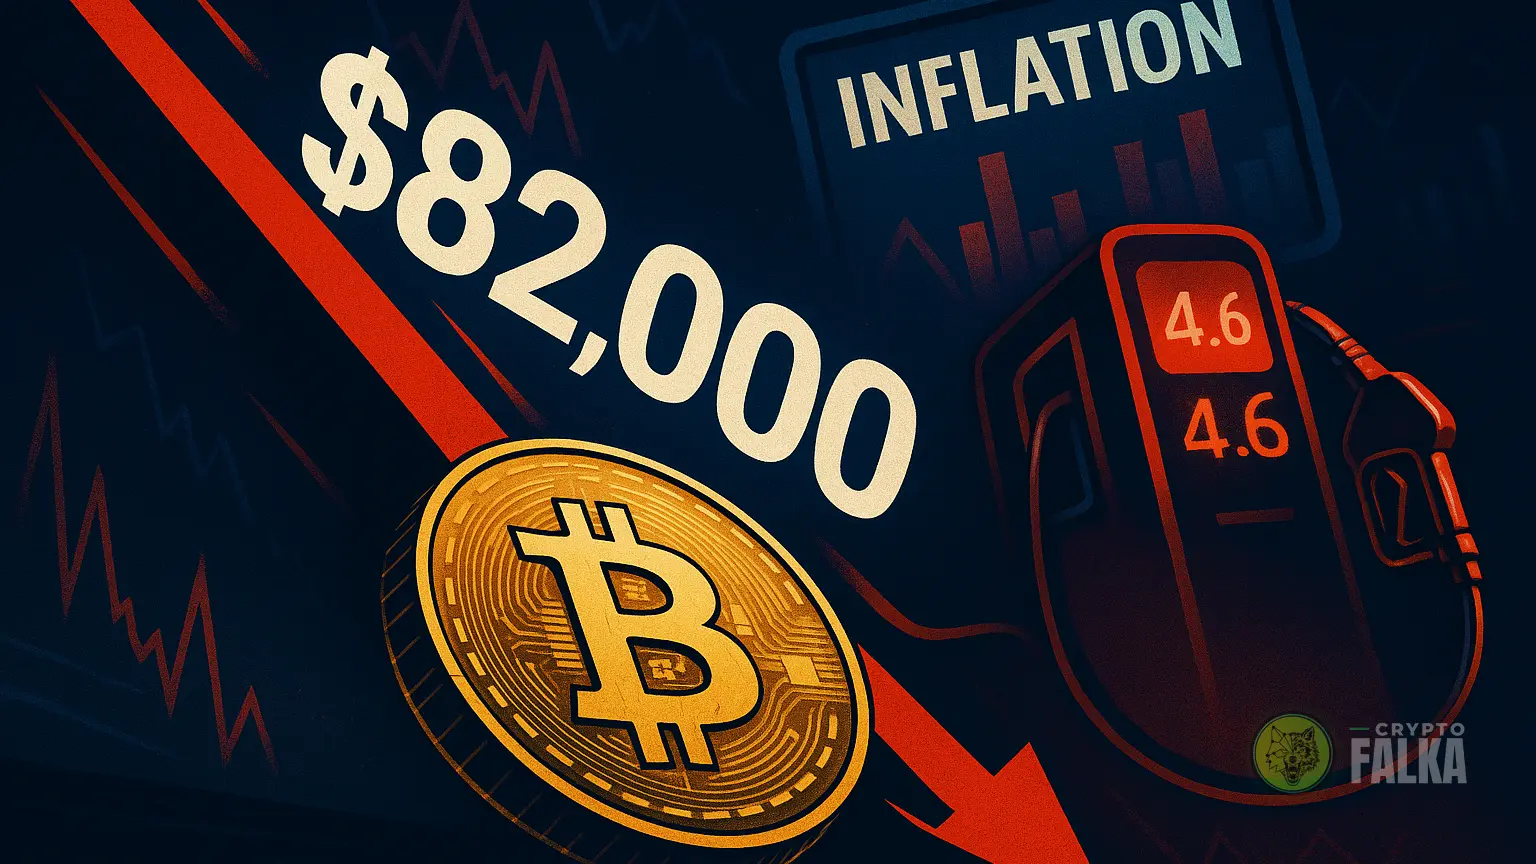 Az amerikai infláció a várt 3,6% helyett 3,7% lett, a Bitcoin pedig 82 000 dollár alá esett. A havi drágulás több mint felét a benzinárak emelkedése adta.
Bitcoin
Az amerikai infláció 82 000 dollár alá nyomta a Bitcoin árfolyamát
 A MediaMarkt levette a polcról a Ledger termékeit. A videóban megnézzük, honnan tudod, hogy rendben van a hardvertárcád, és hogyan állítsd be biztonságosan.
Videó
Kémmodult találtak egy Ledgerben. 3 lépés a lopás ellen
 A CryptoQuant szerint a tőzsdéken tartott Bitcoin mennyisége 1,7%-kal csökkent szeptember közepe óta, a bálnák pedig az árfolyamesésben sem adtak el.
Bitcoin
Három adat jelezheti a Bitcoin októberi mélypontját