 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
A Trezor a CryptoBilis vevőit kéri kriptójuk átutalására
Egy indonéz vevő gyanús áramkört jelzett a hardvertárcájában. A Trezor a CryptoBilisnél március óta vásárlóktól kéri kriptójuk áthelyezését.
Röviden
3 másodpercben
- A Trezor kriptójuk áthelyezését kéri azoktól, akik március óta a CryptoBilisnél, a Trezor korábbi hivatalos viszonteladójánál vásároltak hardvertárcát.
- A feltételezett idegen áramkör a kijelző adatait, köztük a seedphrase-t is továbbíthatná mobilhálózaton.
- A CryptoBilis által értékesített Ledger hardvertárcák ügyében veszteségekről is érkeztek beszámolók.
- A Trezor a csomagolást és a zárómatricákat önmagukban elégtelen védelemnek nevezte.
A Trezor figyelmeztetése a márciustól vásárolt hardvertárcák tulajdonosainak szól
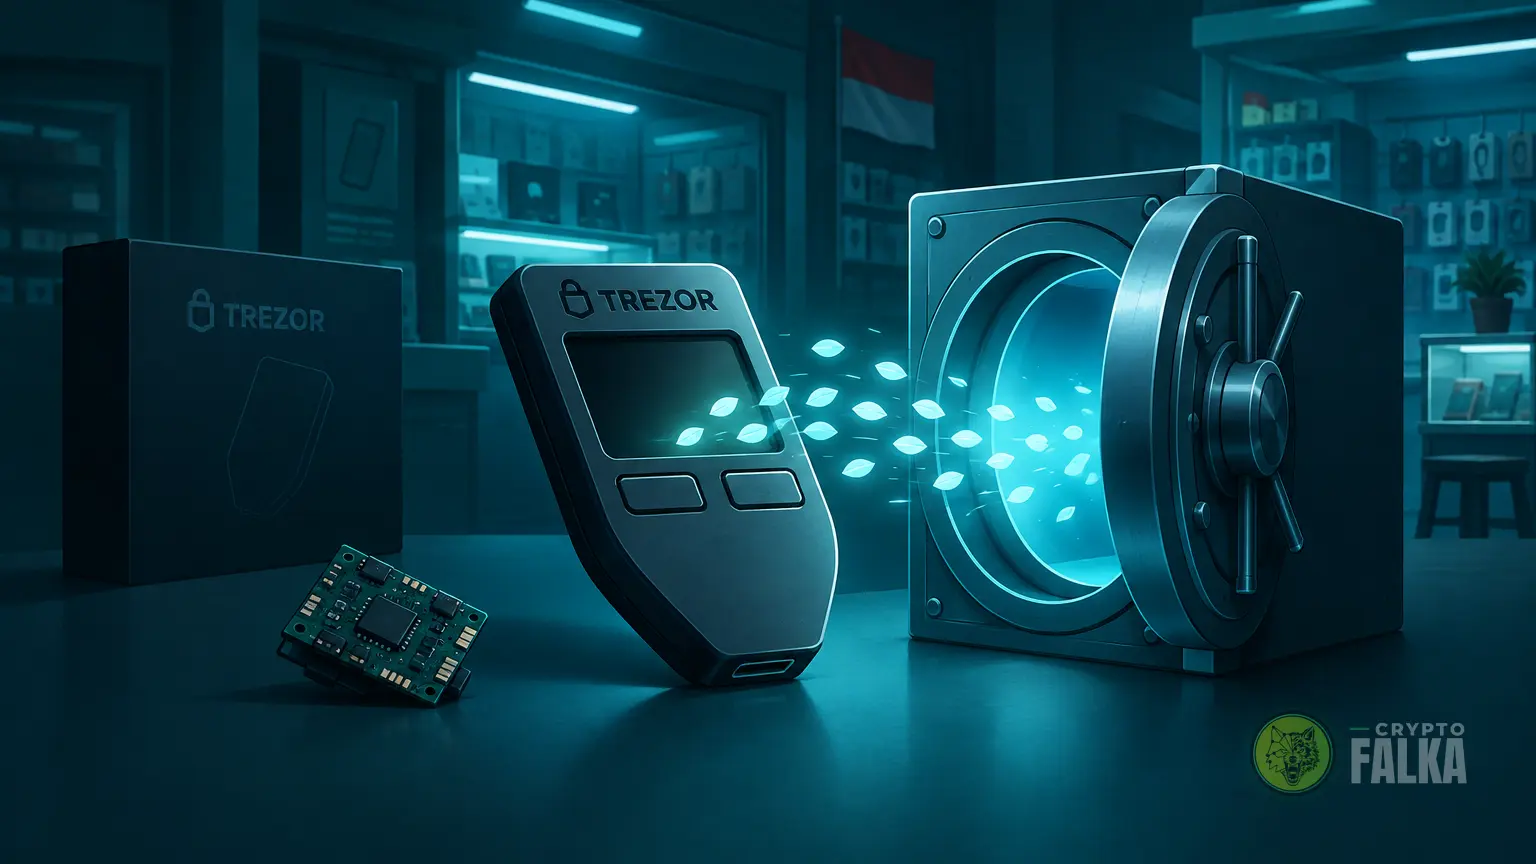
A Trezor pénteken közölte, hogy egy indonéz vásárló engedély nélkül beépített áramköri lapot jelzett egy Safe 5 hardvertárcában. A készüléket augusztusban vásárolta a Tokopedia piacterén. A Trezor figyelmeztetése azoknak szól, akik március óta a CryptoBilisnél, a korábbi hivatalos viszonteladónál vásároltak, akiktől a gyártó kriptójuk áthelyezését kéri.
A vállalat még nem vizsgálta meg a készüléket, és nem kapott bejelentést az ügyhöz kapcsolódó veszteségről. Danny Sanders, a Trezor kereskedelmi vezetője közölte, hogy hitelesként kezelik a jelzést, és inkább a megerősítés előtt figyelmeztetnek, mintsem megvárják, hogy valaki elveszítse a kriptóját.
Hogyan lophat adatot egy hardvertárca kijelzőjét olvasó idegen áramkör?
A bejelentés alapján a feltételezett hardveres implantátum, az idegen áramkör, rögzíthetné a kijelzőn megjelenő adatokat, köztük a seedphrase-t, és mobilhálózaton továbbíthatná azokat. Az ellopott helyreállítási adatokkal egy támadó másik eszközön is helyreállíthatja a tárcát, majd elutalhatja annak kriptóját.
A Trezor korábbi magyarázata szerint a beüzemeléskori ellenőrzések a hamisított készülékeket és a módosított firmware-t, az eszközt működtető alapszoftvert célozzák. A CryptoBilis által eladott, manipulált Ledger készülékben az idegen áramkör a firmware megváltoztatása nélkül olvasta a kijelzőt.
A Ledger korábban már megerősítette egy tárca hardveres módosítását
A CryptoBilis által értékesített Ledger tárcáknál jelentett kriptoveszteségekről október 9-én jelentek meg beszámolók. A Ledger az egyik érintett eszközben megerősítette az engedély nélkül beépített hardver jelenlétét.
Joe Grand biztonsági kutató korábban arról számolt be, hogy augusztusban már figyelmeztette a Trezort manipulált Trezor One és Model T készülékekre. Ezeket a TikTokon és a Facebookon nem hivatalos eladóktól vásárolták.
A Trezor tisztázta, hogy a kompromittált készülékekre utaló bizonyítékok hiányáról szóló korábbi állítása kizárólag a hivatalos viszonteladóknál eladott új tárcákra vonatkozott.
A Trezor felülvizsgálja hardveres védelmét és szűkítené viszonteladói hálózatát
A Trezor felülvizsgálja hardveres védelmét, és szóvivője elismerte, hogy a zárómatricák és a csomagolás önmagukban nem nyújtanak elegendő védelmet. A gyártó még nem állapította meg, hol történt a feltételezett manipuláció.
A szóvivő nagyon alacsonynak nevezte a CryptoBilis közvetítésével eladott mennyiséget, pontos számot azonban nem adott meg. A Trezor október 13-án már bejelentette, hogy szűkíteni tervezi viszonteladói hálózatát.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A CryptoBilis érintett vásárlóinak a vagyonuk védelmét kell előrevenniük a laboreredmény kivárásával szemben. A magyar olvasónak a rendelési visszaigazolás adhat biztos fogódzót ahhoz, hogy ellenőrizze az eladót és a vásárlás idejét. Egy gyanús készülék lecserélése önmagában kevés, ha utána ugyanazzal az esetleg kiszivárgott seedphrase-zel állítjuk vissza a tárcát. Ezért mi újonnan létrehozott tárcába történő átutalással választanánk el a kriptót a korábbi, feltételezetten illetéktelenekhez került hozzáféréstől.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
A Trezor kriptovaluták kezelésére szolgáló hardvertárcákat gyártó márka. Eszközei a tranzakciók aláírását a számítógéptől vagy telefontól elkülönített készüléken végzik.
A firmware a hardvertárcába épített alapszoftver, amely az eszköz működését és a tranzakciók jóváhagyásának folyamatát vezérli.
Biztonsági környezetben olyan idegen hardverelemet jelent, amelyet engedély nélkül építenek egy készülékbe. A támadó például adatok megfigyelésére és továbbítására használhatja.
A visszaállítás ugyanahhoz a tárcához ad hozzáférést egy másik eszközön, a helyreállítási adatok használatával. Az átutalás ezzel szemben a blokkláncon mozgatja át a kriptót egy másik címre.
Források
Decrypt: Polymarket Pauses Trading as Prediction Market Investigates Security Incident
Cointelegraph: Trezor warns CryptoBilis buyers to move funds over suspected implant
Decrypt: Coinbase Customer Data Hit in Analytics Vendor Breach, Funds ‘Not Impacted’
Kapcsolódó hírek
További híreink
 A hackerek az Ethereum EIP-7702 funkciójával a saját kódjukra kapcsolták a Binance egyik online tárcáját. Ötven előre aláírt engedélyből egy betalált.
Blokklánc
Így verték át a hackerek a Binance tárcáját egyetlen tranzakcióval
 A Polymarket a külső szolgáltatóját ért támadás után átmenetileg leállította a kereskedést. Ügyfelei több ezer dollár eltűnéséről számoltak be.
Blokklánc
Több ezer dollár eltűnését jelezték a Polymarket predikciós piacán
 A Binance hack során mintegy 6,3 milliárd dollárnyi kriptót loptak el. A tőzsde 6,34 milliárd dollárt különített el a kárra, 3 milliárdot már befagyasztottak.
Tőzsde
Meghackelték a Binancet, mintegy 6,3 milliárd dollárt loptak el
 A Bitcoin 81 547 dollárig emelkedett, a Fed által figyelt szeptemberi inflációs mutató pedig a várt 3,6 százalékos éves áremelkedést jelezte.
Bitcoin
A Bitcoin 81 547 dollárig ugrott a vártnál erősebb amerikai GDP után
 Az Utexo november 28-ra tervezi a Tether dollártokenjének indulását a Bitcoinon. A fedezet másik hálózaton maradna, így a működés hidakra is támaszkodna.
Bitcoin
A Tether dollártokenje november 28-án térhet vissza a Bitcoinra