
Az észak-koreai WaterPlum 10,7 millió dollárnyi kriptót lopott
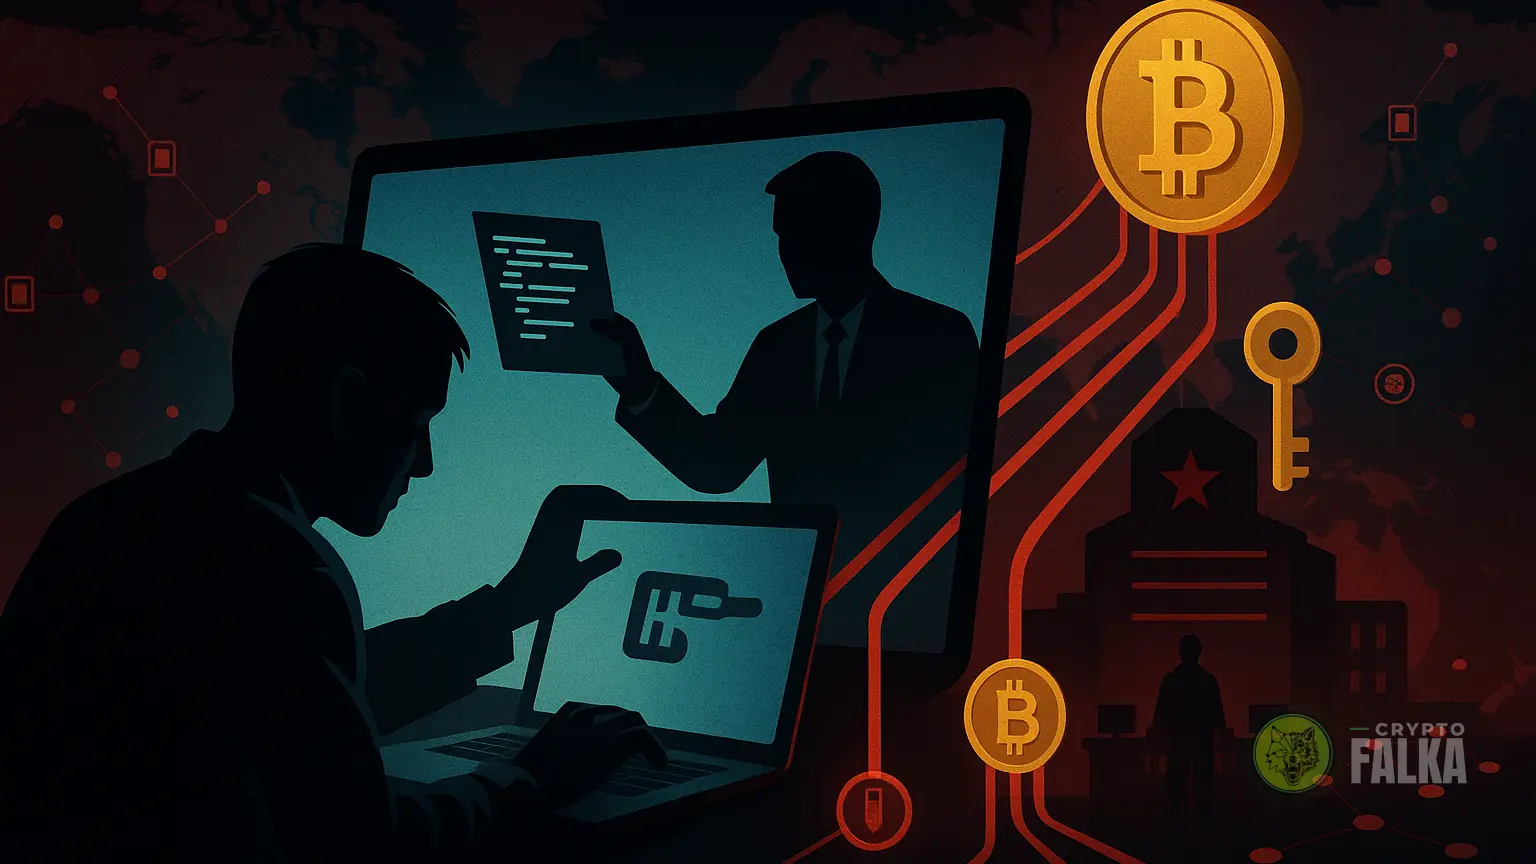
Az észak-koreai WaterPlum hamis toborzói kódolási feladatnak álcázott kártevőkkel támadt. A kampány 30 000 eszközt és több ezer kriptotárcát érintett.
Röviden
3 másodpercben
- A hamis állásajánlatokra épülő kampány legalább 30 000 eszközt fertőzött meg több mint 100 országban.
- A WaterPlum kódolási feladatnak vagy videóhívási hibajavításnak álcázott kártevőket töltetett le az álláskeresőkkel.
- A támadók több mint 7000 tárcából szereztek pénzt vagy hozzáférési adatokat, és a munkáltatók rendszereibe is bejuthattak.
- Egy japán kriptotőzsde interjú közben buktatta le a hamis önéletrajzzal jelentkező feltételezett észak-koreai informatikust.
A WaterPlum kriptolopási kampánya 30 000 eszközt fertőzött meg világszerte
A WaterPlum kriptolopási kampányában legalább 30 000 eszköz fertőződött meg több mint 100 országban. Japán, Németország, Ausztrália és az Egyesült Államok közös figyelmeztetése alapján a Contagious Interview néven is ismert csoport főként webfejlesztőket, mérnököket, valamint kripto-, blokklánc- és Web3-szakembereket célzott.
A támadók valódi kripto-, AI- és NFT-cégek toborzóinak adták ki magukat, és állásközvetítő szolgáltatásokat is felhasználtak a kapcsolatfelvételhez.
 Falka tagságok
Cryptofalka ajánlat
Miért lennél magányos farkas?
Hogyan lopott a WaterPlum hamis kódolási feladatokkal kriptót?
A WaterPlum közösségi oldalakon, állásportálokon, alkalmi munkát kínáló platformokon és szabadúszókat közvetítő piactereken kereste meg az áldozatokat. A kiválasztási folyamat során kódolási feladatnak vagy videóhívási hiba javításának álcázott fájlokat töltetett le és futtatott velük.
A fájlok távoli hozzáférést biztosító trójai programokat és adatlopó kártevőket telepítettek. Ezekkel a támadók érzékeny adatokat és kriptót szereztek meg, az ellopott összeg pedig elérte a 10,7 millió dollárt.
A hátsó hozzáférés a tárcákat és a munkáltatókat is veszélyeztette
A kártevők 2025 decembere és 2026 júliusa között több mint 7000 kriptotárcából szereztek pénzt vagy fiókadatokat. A távoli hozzáférés révén a támadók a fertőzött számítógépen tárolt érzékeny információkat is kinyerhették.
A veszély a fejlesztő munkahelyére is kiterjedt. Ha az áldozat a fertőzött eszközről vállalati rendszerekhez csatlakozott, a WaterPlum lehetőséget kapott arra, hogy a munkáltató hálózatába is bejusson.
Heti hírlevél
Cryptofalka ajánlat
A hét kriptós történései, egy levélben
A hét legfontosabb hírei, a piaci események és az árfolyamok állása. Ingyenes.
Hetente egyszer. Bármikor leiratkozhatsz.
Az észak-koreai IT-dolgozók hamis önéletrajzzal és lopott okmányokkal jelentkezhetnek
Az ellopott személyazonosító okmányokkal észak-koreai informatikusok mások nevében jelentkezhetnek állásokra és szerezhetnek jövedelmet. Az érzékeny adatokat zsarolásra is felhasználhatják.
Egy feltételezett észak-koreai informatikus hamis önéletrajzzal pályázott mérnöki pozícióra egy japán kriptotőzsdén. A jelentkező az interjún nem tudta részletesen bemutatni az önéletrajzában felsorolt készségeket, ezért a tőzsde elutasította.
2026 júliusában a Consensys is megszüntette egy Észak-Koreához köthető tanácsadó hozzáférését. A vállalat vizsgálata nem talált eszköz- vagy adatlopást, kártékony kód telepítését, illetve a felhasználók biztonságát érintő következményt.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A WaterPlum kampánya azért különösen veszélyes, mert a támadás a kriptós álláskeresés hétköznapi helyzeteit használja ki, és egyetlen rosszul megnyitott „tesztfeladat” egyszerre teheti kockára a tárcát, a személyes adatokat és a munkahelyi rendszereket. A 30 000 fertőzött eszköz és a több mint 7000 érintett tárca azt mutatja, hogy ez nem elszigetelt átverés, hanem ipari léptékű művelet.
A fejlesztőknek és a Web3-szakembereknek ezért a toborzási folyamatban kapott letölthető fájlokat ugyanazzal a gyanakvással kell kezelniük, mint egy kéretlen kriptós linket. Különösen rossz döntés saját, tárcához vagy vállalati fiókokhoz használt gépen futtatni ismeretlen kódot, még akkor is, ha az ajánlat elsőre hiteles cég nevében érkezik. A támadás valódi ára messze meghaladhatja az ellopott 10,7 millió dollárt, ha a megszerzett hozzáféréseket később cégek rendszerei vagy mások személyazonossága ellen használják fel.
Mit érdemes még tudni?
A WaterPlum egy Észak-Koreához kötött kiberbűnözői csoport, amelyet Contagious Interview néven is ismernek. A csoport jellemzően hamis állásajánlatokkal és állásinterjúknak álcázott technikai feladatokkal próbál kártevőt telepíteni.
A távoli hozzáférést biztosító trójai program olyan kártevő, amely a fertőzött eszköz távoli vezérlését adhatja a támadónak. Ezzel fájlokhoz, belépési adatokhoz és a számítógépen futó alkalmazásokhoz is hozzáférhet.
Az adatlopó kártevő a fertőzött eszközön tárolt vagy a böngészőben elérhető érzékeny adatokat gyűjti össze és továbbítja a támadóknak. Célpontjai lehetnek jelszavak, munkamenet-adatok, dokumentumok és kriptotárcákhoz kapcsolódó információk is.
A hátsó hozzáférés olyan rejtett belépési lehetőség, amelyen keresztül a támadó később is elérheti a fertőzött rendszert. Ez akkor is veszélyes maradhat, ha az áldozat már nem használja az eredetileg megnyitott rosszindulatú fájlt.
Források
The Block: Polymarket faced $10 million fraud attempt as its CEO pushed growth over compliance concerns: WSJ
Cointelegraph: North Korean fake recruiters infect 30K devices, steal $10.7M in crypto
CoinDesk: SBI Group backs payments firm dtcpay in $25 million funding round
Kapcsolódó hírek
További híreink
Kereskedés
A Bitcoint tartalékoló Strive részvényére indult tőkeáttételes ETF
Kereskedés
Visszapattantak a kriptorészvények a CLARITY Act miatti esésből
Altcoin
Három az egyhez arányú részvényfelosztást tervez a Grayscale Zcash ETF
Blokklánc
Trump AI Force néven új amerikai AI-szervezetet hozna létre