 BTC
 ETH
 SOL
 XRP
 BNB
 DOGE
 ADA
 HYPE
Így loptak el több mint 2000 milliárd forintot a Binance kriptotőzsdétől
A Binance lopás egy feltört laptoppal indult, és több mint 2000 milliárd forintnyi kripto tűnt el. Így történt, ezt pótolta a tőzsde, itt tart az ügy.
Röviden
3 másodpercben
- Az FBI szerint észak-koreai hackerek vitték el egyetlen este alatt minden idők legnagyobb kriptós zsákmányát a Binancetől.
- A támadás egy feltört laptoppal indult, a kéréseket a jelek szerint a tőzsde saját aláíró rendszere írta alá.
- A lopott pénz közel felét befagyasztották, a többit a hackerek főleg Ethereumra váltva próbálják tisztára mosni.
- A Binance a saját pénzéből pótolta a kár 95 százalékát, a tőzsde szerint az ügyfelek egyenlege érintetlen.
Egyetlen este alatt ürültek ki a Binance online tárcái 2026. október 29-én
A Binance elleni támadás 2026. október 29-én, magyar idő szerint csütörtökön 21:05-kor kezdődött. A hackerek a tőzsde online tárcáit ürítették ki, amelyekből a Binance a napi kiutalásokat intézi, mindezt legalább 10 blokkláncon egyszerre.
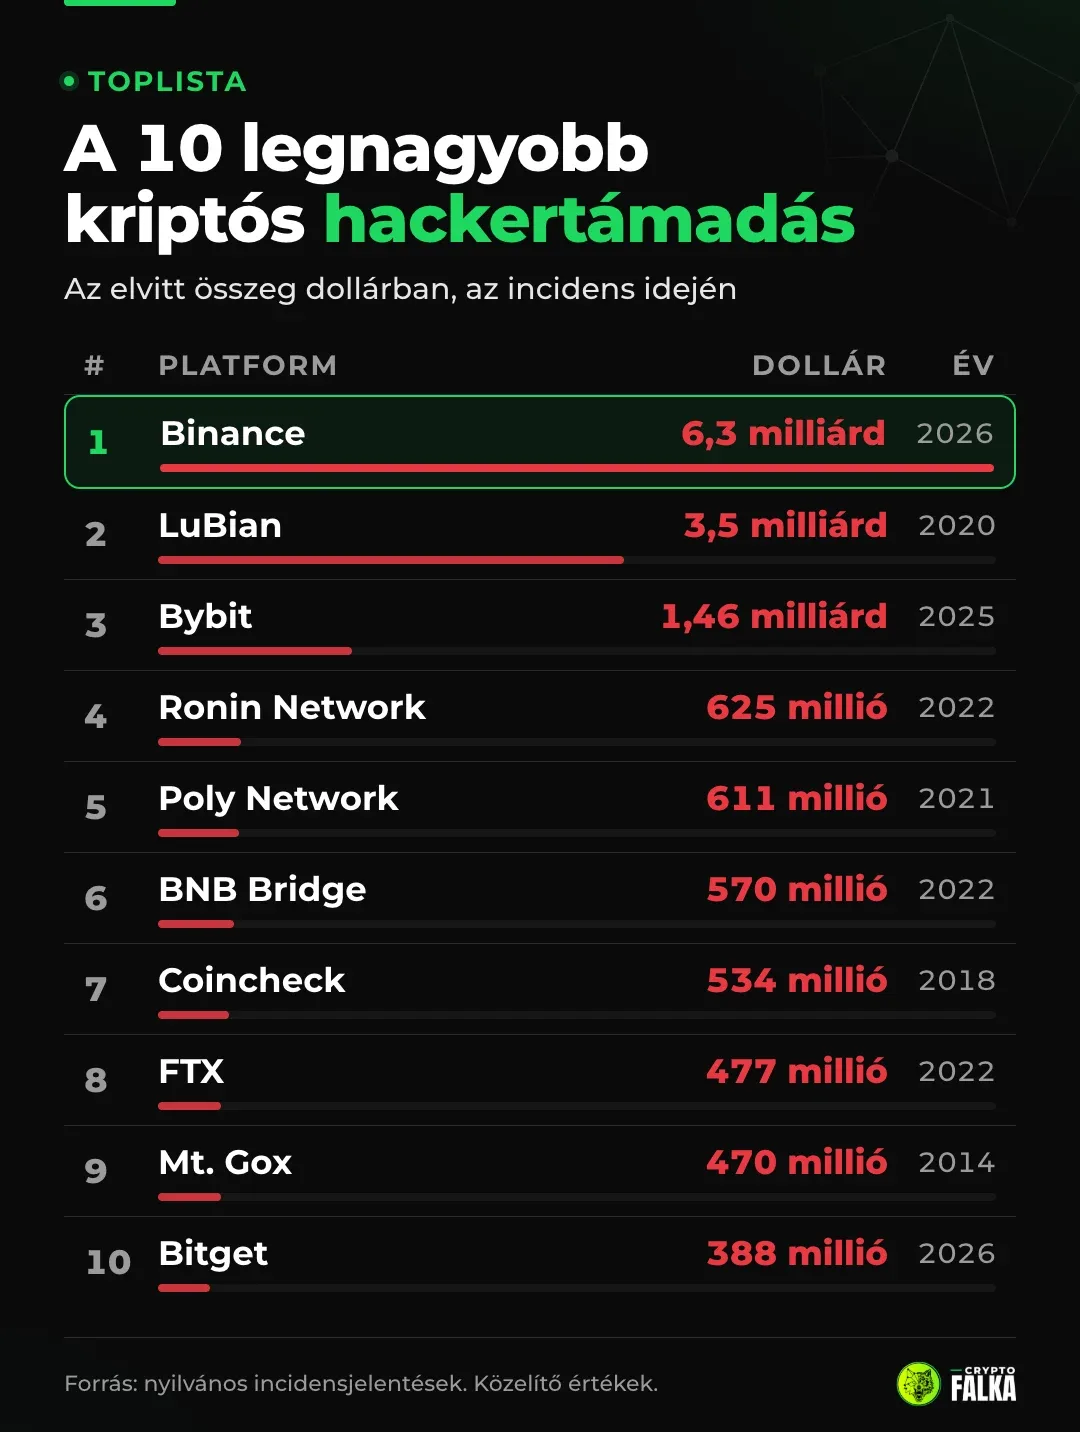
A Binancet ért lopás minden idők legnagyobb kriptolopása. A tőzsde nagyjából 6,3 milliárd dollárra teszi a kárt, a független blokkláncelemzők 6,4 milliárd dollár körüli összeget mértek, mert más időpont árfolyamával számoltak. Ez az október 29-i 328,8 forintos dollárárfolyammal több mint 2000, pontosabban nagyjából 2070 milliárd forint, és több mint négyszerese annak a mintegy 1,5 milliárd dollárnak, amelyet 2025 februárjában a Bybitről loptak el.
A TRM Labs blokkláncelemző cég mérése alapján a pénz nagy része nagyjából húsz perc alatt hagyta el a tőzsdét. A Binance még aznap este leállította a kiutalásokat, a befizetések viszont végig működtek.
Egy feltört laptop és ötven aláírt engedély nyitotta meg a tőzsde kasszáját
A Binance október 30-i előzetes vizsgálata szerint a támadó egy üzemeltető mérnök feltört laptopján át jutott el a tőzsde egyik belső szolgáltatásáig, és onnan jogosulatlan kiutalásokat küldött be. A tőzsde a privát kulcsok kiszivárgására nem talált bizonyítékot. A blokkláncelemzők úgy látják, hogy a hackerek a tőzsde saját aláíró rendszerével íratták alá a kiutalási kéréseiket, a Binance vizsgálata pedig később további behatolási pontokat is talált.
Ötven engedélyből egy talált. Az Ethereumon a támadók az EIP-7702 nevű funkciót használták ki, amellyel egy tárca egyetlen aláírt engedéllyel egy külső okos szerződés kódját kezdi futtatni. Ezeket az engedélyeket is a tőzsde aláíró rendszerével íratták alá, ezért a privát kulcsra nem volt szükségük. Ötven ilyen engedélyt küldtek be egyszerre, mert nem tudhatták, hányadik sorszámnál tart éppen a tranzakciós tárca, és ebből a 35. betalált.
A tárca átvétele nagyjából 15 dollárnyi tranzakciós díjba került, a tárcára ültetett söprő kód utána három és fél órán át a támadó címeire továbbította az oda érkező pénzt. A technikai lépéseket külön cikkben mutattuk be: így verték át a hackerek a Binance tárcáját egyetlen tranzakcióval.
Nem a hackerek üzenete. Az X-en sokan osztják meg a kódban talált gúnyos mondatot, ezt azonban nem a hackerek hagyták ott. Egy független elemző írta a visszafejtett kód fejlécébe, a láncon futó gépi kódban nincs benne.
Az FBI az észak-koreai TraderTraitor hackercsoporthoz köti a Binance kifosztását
Az FBI október 31-én az észak-koreai TraderTraitor csoportot nevezte meg tettesként, amelyet a Lazarus gyűjtőnéven ismert állami hackerhálózathoz sorolnak. A hatóság ugyanezt a csoportot tette felelőssé a Bybit feltöréséért is. A TRM Labs, a Chainalysis és az Elliptic egymástól függetlenül ugyanerre jutott.
The FBI is releasing information advising the Democratic People's Republic of Korea (North Korea) was responsible for the theft of more than $6 billion USD in virtual assets from cryptocurrency exchange, Binance, on or about October 29, 2026. The FBI refers to this specific North Korean malicious cyber activity as "TraderTraitor." The FBI, together with partners at the USSS and IRS-CI, has observed TraderTraitor actors converting stolen assets primarily into Ethereum (ETH). It is expected these assets will then be further laundered by converting them using DeFi and instant swap services as they prepare them for further laundering stages. How You Can Help: FBI, USSS, and IRS-CI are urging private sector entities including THORNode operators, RPC node operators, instant exchanges, DeFi services, blockchain analytics firms, and other virtual asset service providers to block transactions with or derived from addresses TraderTraitor actors are using to launder these stolen assets. A list of addresses associated with this activity is available here: https://t.co/g0oIWx0WeD
— FBI Cyber Branch (@FBICyberBranch) October 31, 2026
Közös nyom a Bitgettel. A legerősebb nyom az volt, hogy a Binancetől ellopott pénz egy része ugyanazokra a címekre érkezett, mint a Bitget szeptemberi, 388 millió dolláros feltöréséből származó pénz. Az előkészítés a korábbi észak-koreai támadások mintáját követte. A támadó tárcája október 28-án a Tornado Cash keverőszolgáltatásból kapott pénzt, a kódot pedig a támadás napján két tárcán kipróbálta, mielőtt élesben bevetette.
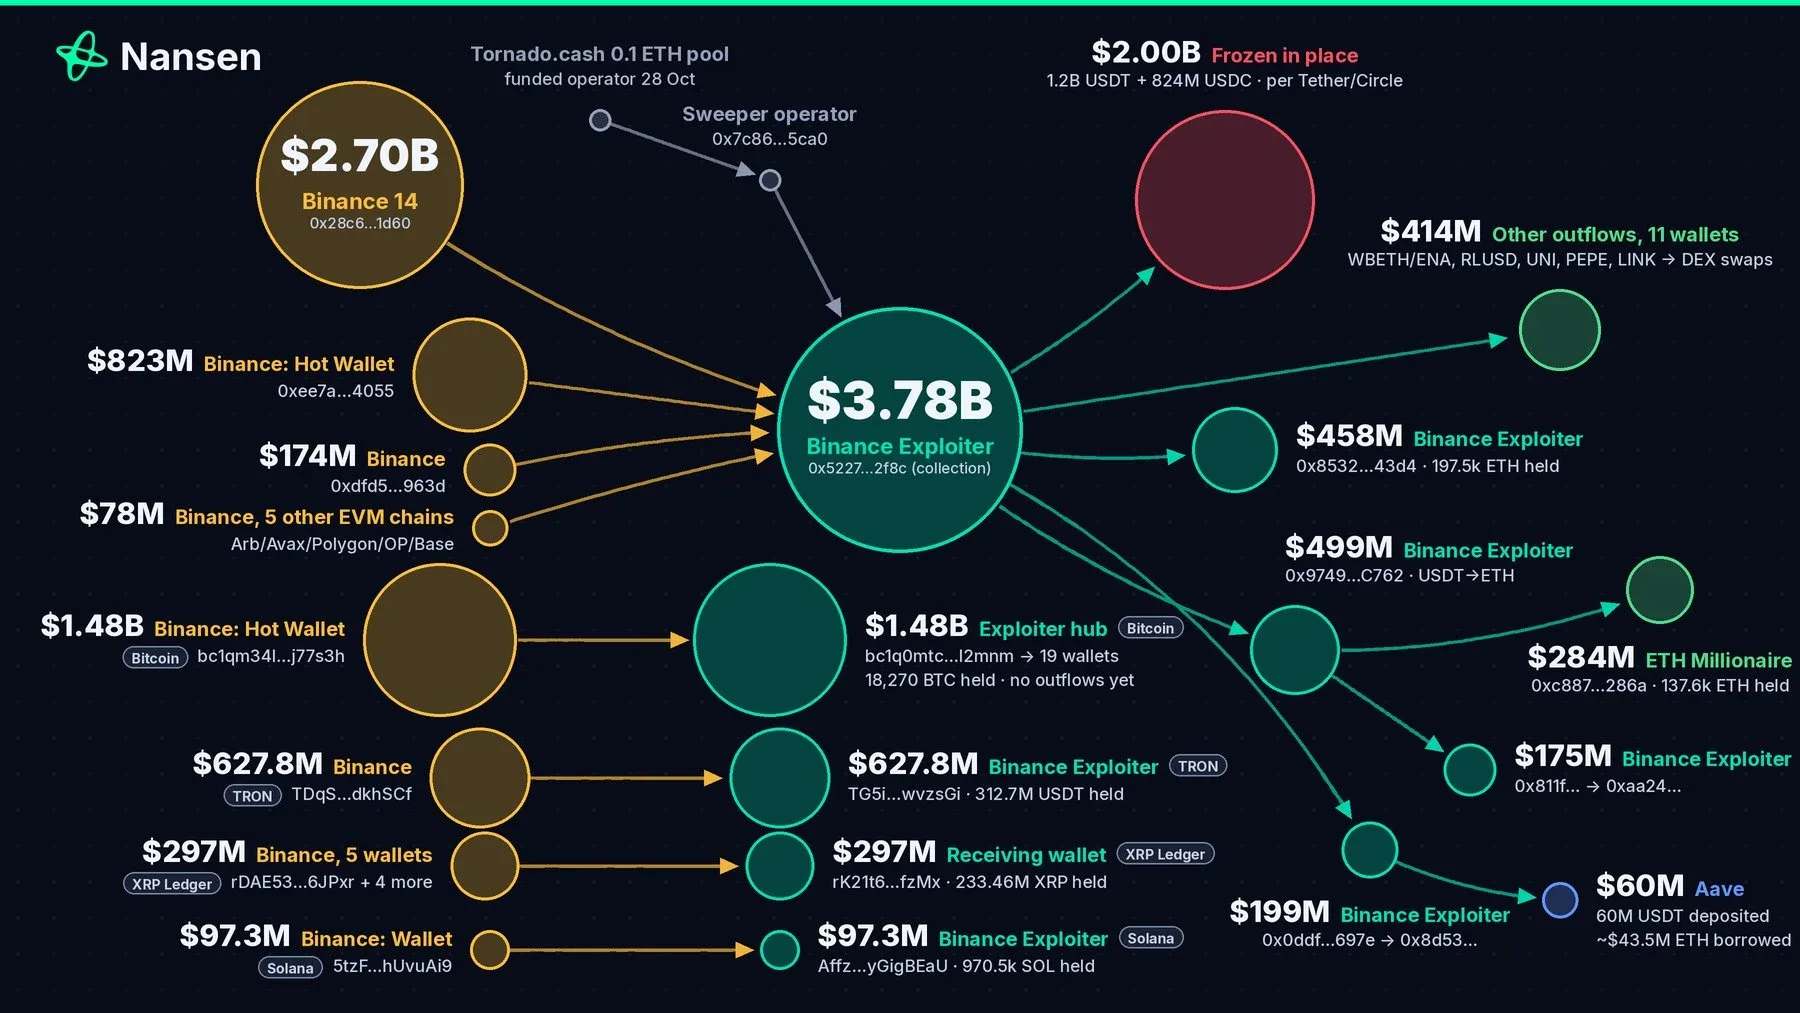
Az FBI 628 címet tett közzé, és arra kérte a kriptós szolgáltatókat, hogy blokkolják az ezekkel kapcsolatos tranzakciókat. A lista a hackerek pénzmosását nehezíti, a már elcserélt pénzt azonban nem hozza vissza.
Az állam bevételi forrása. A CertiK biztonsági cég szerint 2025-ben a kriptós hackertámadások 3,4 milliárd dolláros kárából nagyjából 2 milliárd dollárt, vagyis mintegy 60 százalékot észak-koreai csoportok vittek el. A cég 2016 és 2026 eleje között 263 esetben összesen 6,75 milliárd dollárt tulajdonít nekik, így ez az egyetlen lopás majdnem annyit hozott, mint az előző közel tíz év együtt.
Közel 3 milliárd dollár befagyott, a többit Ethereumra váltva mossák a hackerek
A leggyorsabban a stablecoinok kibocsátói léptek. A Tether és a Circle már az első órában zárolta a támadó címein lévő USDT-t és USDC-t, a tőzsde úgy számol, hogy így nagyjából 3 milliárd dollárnyi lopott pénz nem mozdítható. Az Elliptic 2,85 milliárd dollár befagyasztását ellenőrizte, ez az általa mért zsákmány 44 százaléka.
A hackerek láthatóan számoltak a fagyasztással, és két úton próbálták kijátszani.
- A befagyasztható stablecoinok egy részét rövid idő alatt, több mint 10 százalékos veszteséggel Ethereumra váltották.
- Egy másik részét az Aave hitelpiacán fedezetként helyezték el, és a fedezet ellenében Ethereumot vettek fel kölcsön.
A Bitcoin (77 715 dollár) és az Ethereum ugyanis központi kibocsátó híján nem fagyasztható be. Az Elliptic november 1-jei számítása szerint nagyjából 3,25 milliárd dollárnyi kripto maradt a hackereknél, főleg Ethereum és Bitcoin.
A pénzt automatizált programok mozgatják ezernyi apró utalással, a THORChain csereplatform október 31-i leállása azonban lelassította az egyik kedvelt útvonalukat.
A Binance a saját pénzéből pótolta az ellopott kriptók 95 százalékát
A Binance az első naptól azt mondja, hogy a kárt a tőzsde állja, nem az ügyfelei. Október 30-án 6,34 milliárd dollárt különített el erre a saját pénzéből, ebből 5 milliárd dollárnyit már pontosan azokban a tokenekben tartott, amelyeket elloptak.
A pótlás gyorsan haladt. A tőzsde október 30-án a kár 80, október 31-én 90, november 1-jén 95 százalékát jelentette pótoltnak. A pénz a SAFU nevű vészhelyzeti alapból, a határidős kereskedés biztosítási alapjának egy részéből és a cég saját tartalékaiból jött. A hiányzó 5 százalék kevésbé likvid tokenekből áll, ezeket nagy tételben nehezebb megvenni.
A pótlás ellenőrizhető is. A Binance november 2-án közölte, hogy elkészült az október 31-i tartalékigazolás kriptográfiai bizonyítéka, így a tíz legnagyobb érintett token tulajdonosai maguk ellenőrizhetik, hogy az egyenlegük mögött legalább 1:1 arányú fedezet áll. Brit ügyvédek ugyanakkor arra figyelmeztetnek, hogy a vállalás nem jogi kötelezettség, a felhasználási feltételek korlátozzák a tőzsde felelősségét.
Hol tart most a Binancet ért lopás ügye, és mire figyelj?
A kiutalások november 1-jén, vasárnap reggel 7 órakor indultak újra magyar idő szerint, elsőként a Bitcoin hálózatán, délutánra pedig mind a 15 kiemelt hálózaton. A tőzsde a biztonsági ellenőrzések miatt fokozatosan nyit, több száz token kiutalása még szünetel, a következő kört a Binance november 3-ra tervezi.

Sokan rögtön ki is vitték a pénzüket. Az újranyitás utáni első kilenc és fél órában 3,64 milliárd dolláros nettó kiáramlást mért a Binance, ez a tőzsde 171 milliárd dolláros eszközállományának 2,1 százaléka.
Magyar szemmel két dolog fontos. A Binance november 2-án köszönő kampányt indított díjvisszatérítő utalvánnyal és megemelt kamattal, ebből azonban az Európai Gazdasági Térség lakói, így a magyar ügyfelek is ki vannak zárva. A csalók közben 150 dolláros kártérítést ígérő hamis képernyőképekkel próbálkoznak. Changpeng Zhao, a Binance alapítója is óvatosságra intett a csalók miatt. A tőzsde azt kéri, hogy az ügyfelek csak a hivatalos csatornáinak higgyenek, így privát üzenetben érkező kártérítési linkre soha ne kattints.
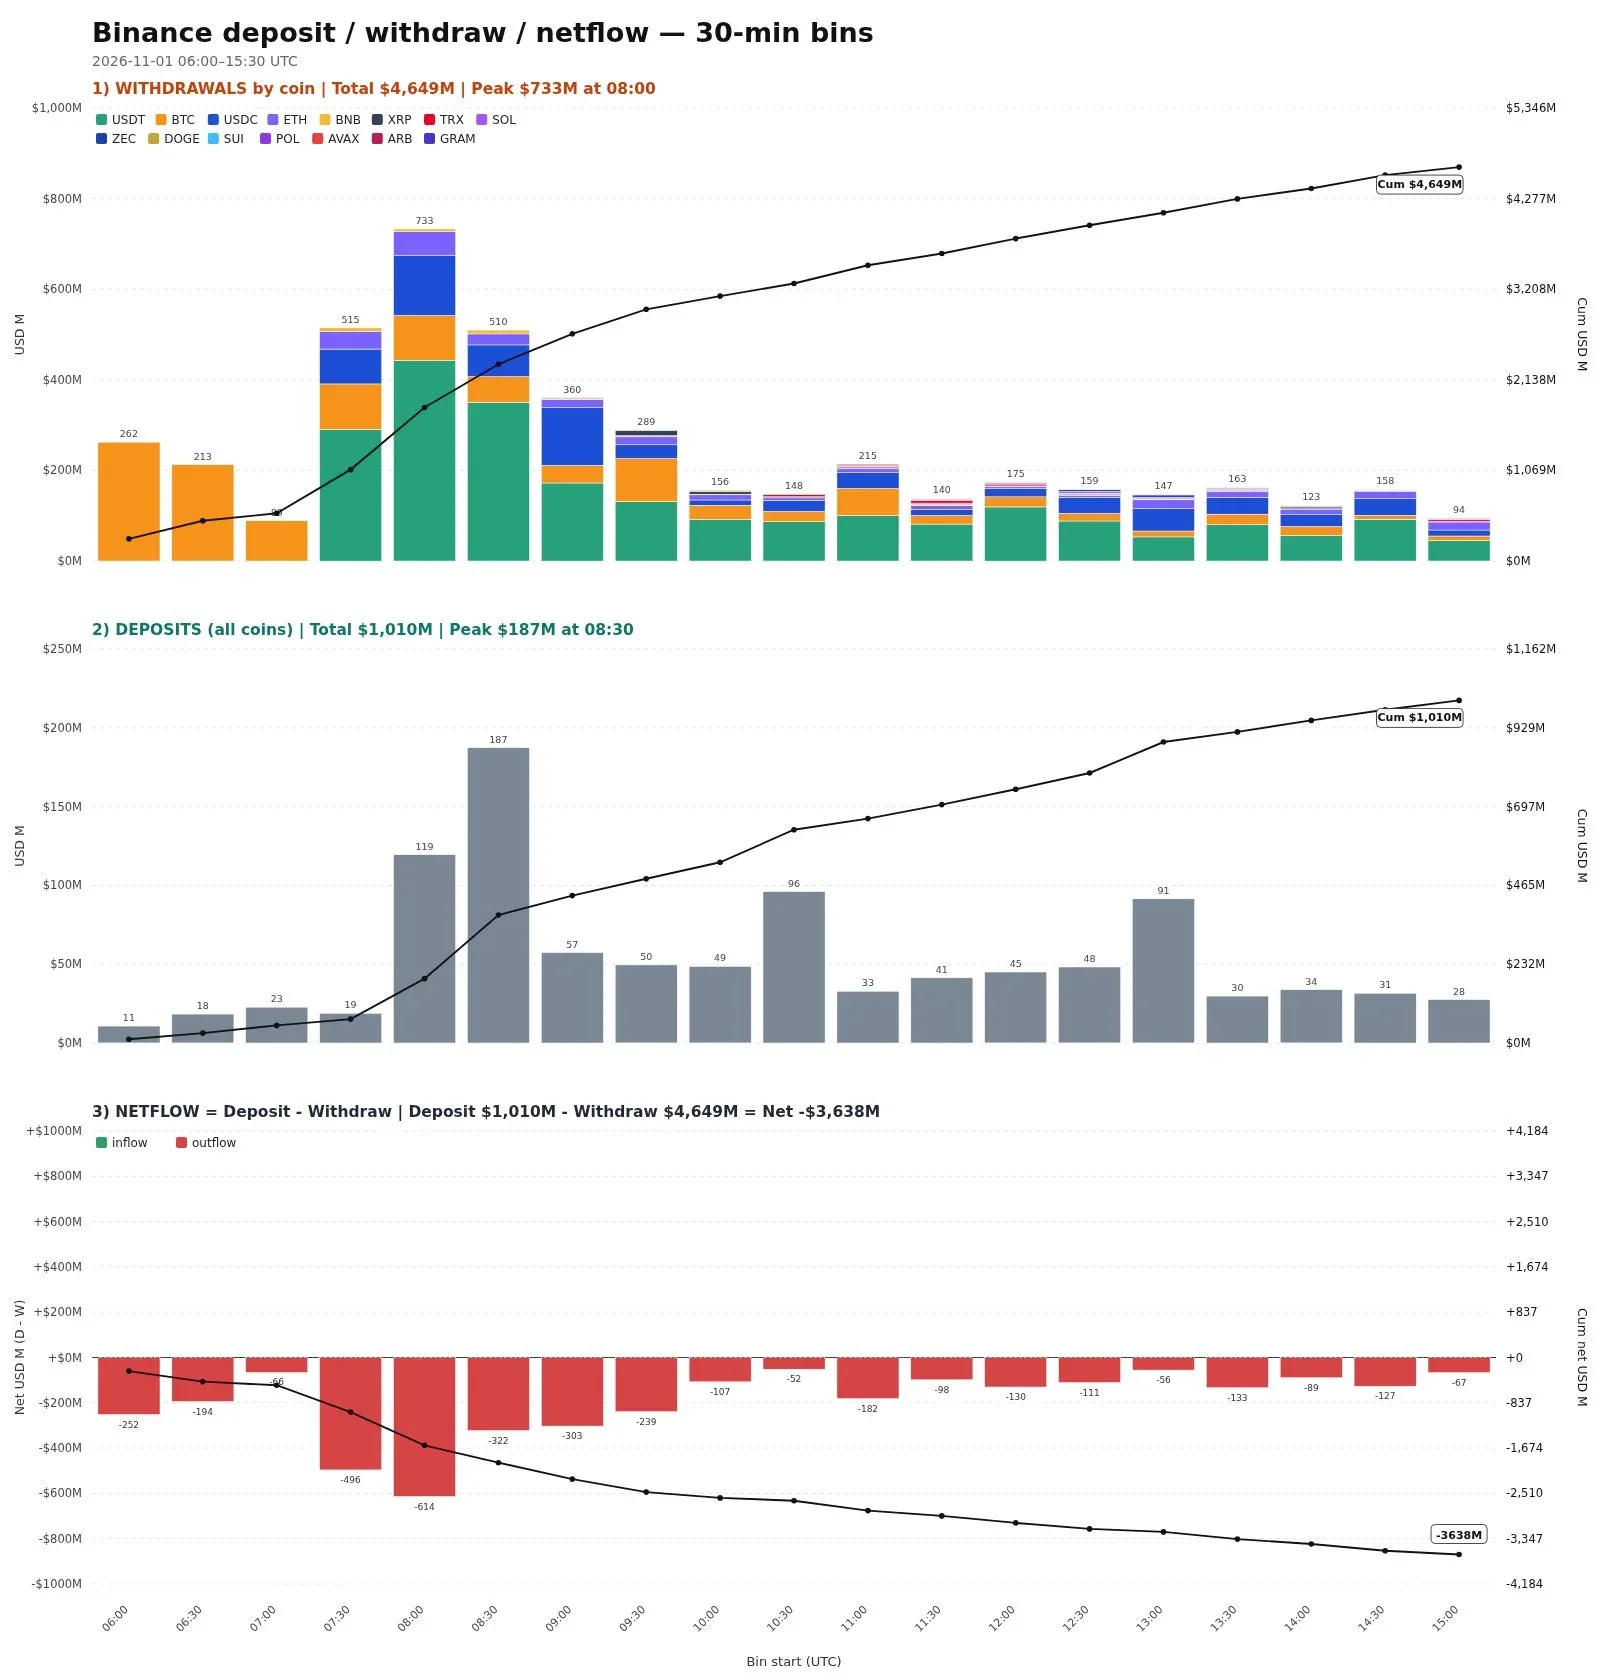
A teljes támadási láncot bemutató technikai jelentést a Binance a vizsgálat lezárása utánra ígérte, november 2-ig ez nem jelent meg.
Cryptofalka vélemény
Magyar szakértőink értelmezése
Hogyan értelmezzük ezt a hírt?
A Binance eddig jól vizsgázik a válságkezelésből, a lopás mégis a központi tőzsdék legsebezhetőbb pontját mutatta meg. A vizsgálat eddigi eredményei szerint egy feltört laptop és a tőzsde kijátszható aláíró rendszere elég volt ahhoz, hogy egyetlen este alatt milliárdok menjenek ki, és ezen a gyors pótlás sem változtat.
Az FTX 2022-es csődje idején még a tőzsdék szavára kellett hagyatkozni, most a Binance kriptográfiai bizonyítékot ad, amelyet az érintett tokenek tulajdonosai maguk is ellenőrizhetnek. Ez kézzelfogható előrelépés az átláthatóságban. Magyar felhasználónak ebből egy gyakorlati tanulság jön. Ami évekre szól, az a saját kulcsos tárcában, legjobb esetben hardvertárcán van a legnagyobb biztonságban, a tőzsdén pedig az a pénz van jó helyen, amivel éppen kereskedsz.
Rendszeres elemzések és napi iránymutatás a Falka tagjainak.
Nézem a tagságokat
Mit érdemes még tudni?
Igen, 2019 májusában a hackerek több mint 7000 Bitcoint vittek el a tőzsde online tárcájából, a kárt a Binance a SAFU alapból fedezte. 2022 októberében a Binance által indított BNB Chain hídjából nagyjából 570 millió dollárnyi BNB-t vittek ki, ennek nagy része azonban a láncon ragadt.
Az online tárca (hot wallet) folyamatosan kapcsolódik az internethez, ebből intézi a tőzsde az ügyfelek napi kiutalásait, ezért gyors, de támadható. Az offline tárca (cold wallet) kulcsai az internettől elzárva állnak, ebben tartják a tőzsdék a rájuk bízott vagyon nagyobb részét.
A tartalékigazolás (proof of reserves) kriptográfiai kimutatás arról, hogy a tőzsde tárcáiban legalább annyi coin van, mint amennyi az ügyfelek egyenlegeinek összege. Az ügyfél a saját egyenlegét is ellenőrizheti benne, anélkül hogy mások egyenlegét látná.
A Binance közlése szerint nem: a kárt a tőzsde a saját forrásaiból fedezi, az ügyfelek egyenlege érintetlen, így kártérítést senkinek nem kell igényelnie. Aki kártérítést ígérő üzenetet vagy linket kap, az szinte biztosan csalóval találkozott.
Források
Elliptic: The largest theft in history, North Korea likely behind the $6.4 billion Binance hack
Binance: Security Incident Recovery Update #5
TRM Labs: North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History
Kapcsolódó hírek
További híreink
 A decentralizált biztosítás olyan fedezet, amelynél egy közös tőkealap fizeti a kárt, ha egy okos szerződést feltörnek. Így működik, és ezt nem fizeti ki.
DeFI
Mi az a decentralizált biztosítás, és mikor fizet feltörés után?
 A Trezor 128 karakteres extra jelszavához frissített eszközszoftver kell a Suite alkalmazásban. Régi firmware-rel a korábbi korlát marad érvényben.
Tárca
A Trezor kriptotárcáin 128 karakterre nőtt az extra jelszó korlátja
 Egy Ethereumon történt blokkcsere miatt tíz láncon leállt a THORChain, így a Binance-ből ellopott mintegy 6,3 milliárd dollár mosása is lassul.
DeFI
Leállt a THORChain csereplatform, ez fékezi a Binance hackereit
 A BTCPay Server frissítést kér a forró tárcák kifosztása után. A legújabb kiadást használóktól nem kapott hiteles bejelentést hasonló pénzlopásról.
Tárca
A BTCPay Server fizetési rendszer régi verzióinál kriptót loptak
 A Binance-ről milliárdok távoztak a kiutalások újraindítása után. A tőke más kriptotőzsdék felé is megindult.
Tőzsde
3,64 milliárd dollárnyi nettó kiáramlás a Binance-nél